

Хоёр хүчин зүйлийн баталгаажуулалт
Таны уншсан бүх зүйл үндсэн дээр холбогдох тодорхойлох хүсэлт гаргасан хүн мэднэ. Тэр өөрийн цахим шуудангийн хаягийг мэддэг, түүнд хэрхэн хандахаа мэддэг (өөрөөр хэлбэл тэр имэйлийнхээ нууц үгийг мэддэг), аюулгүй байдлын асуултынхаа хариултыг мэддэг.
"Мэдлэг" нь баталгаажуулалтын нэг хүчин зүйл гэж тооцогддог; өөр хоёр нийтлэг хүчин зүйл юу байна, физик төхөөрөмж гэх мэт, болон чи хэн бэжишээлбэл, хурууны хээ эсвэл нүдний торлог бүрхэвч.
Ихэнх тохиолдолд биологийн тодорхойлолтыг хийх боломжгүй байдаг, ялангуяа вэб програмын аюулгүй байдлын тухай ярьж байгаа үед хоёр хүчин зүйлийн баталгаажуулалт (2FA) нь ихэвчлэн "чамд байгаа зүйл" гэсэн хоёр дахь шинж чанарыг ашигладаг. Энэ хоёр дахь хүчин зүйлийн нэг түгээмэл хувилбар бол физик жетон юм, жишээлбэл. :
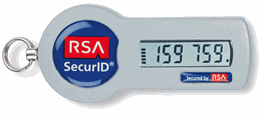
Физик жетоныг ихэвчлэн корпорацийн VPN болон санхүүгийн үйлчилгээнд баталгаажуулахад ашигладаг. Үйлчилгээг баталгаажуулахын тулд та нууц үг болон жетон дээрх кодыг (байнга өөрчлөгддөг) ПИН кодтой хослуулан ашиглах хэрэгтэй. Онолын хувьд, танихын тулд халдагч нууц үгээ мэддэг, жетонтой байхаас гадна жетоны PIN кодыг мэддэг байх ёстой. Нууц үг шинэчлэх хувилбарт нууц үг нь өөрөө тодорхойгүй, гэхдээ токен эзэмшсэнээр данс эзэмшиж байгааг нотлох боломжтой. Мэдээжийн хэрэг, аливаа аюулгүй байдлын хэрэгжилтийн нэгэн адил, , гэхдээ ороход саад тотгор учруулах нь гарцаагүй.
Энэ аргын гол бэрхшээлүүдийн нэг бол хэрэгжүүлэх зардал, логистик юм; Бид үйлчлүүлэгч бүрт физик төхөөрөмжийг хүлээлгэн өгч, шинэ үйл явцыг зааж өгөх талаар ярьж байна. Нэмж дурдахад хэрэглэгчид төхөөрөмжтэй байх шаардлагатай бөгөөд энэ нь физик жетонтой үргэлж байдаггүй. Өөр нэг сонголт бол SMS ашиглан баталгаажуулалтын хоёрдахь хүчин зүйлийг хэрэгжүүлэх явдал бөгөөд 2FA тохиолдолд дахин тохируулах процессыг гүйцэтгэж байгаа хүн данс эзэмшигчийн гар утастай болохыг баталгаажуулах болно. Google үүнийг хэрхэн хийдэг вэ:
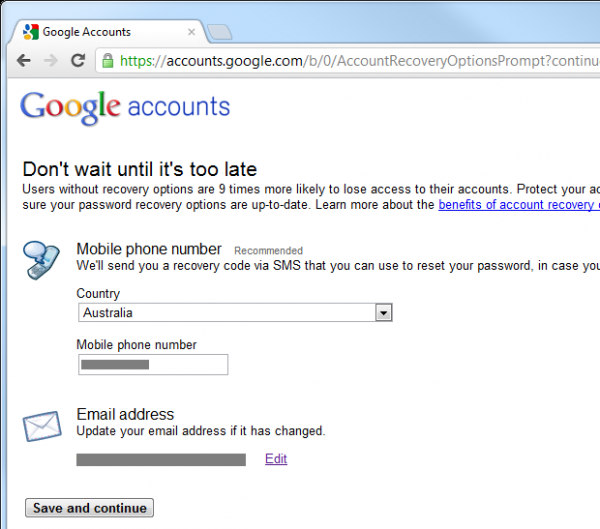
Та бас идэвхжүүлэх хэрэгтэй , гэхдээ энэ нь дараагийн удаа та нууц үгээ дахин тохируулах үед таны гар утас хоёр дахь баталгаажуулалтын хүчин зүйл болж магадгүй гэсэн үг юм. Үүнийг өөрийн жишээгээр харуулъя. iPhone удахгүй тодорхой болох шалтгаануудын улмаас:
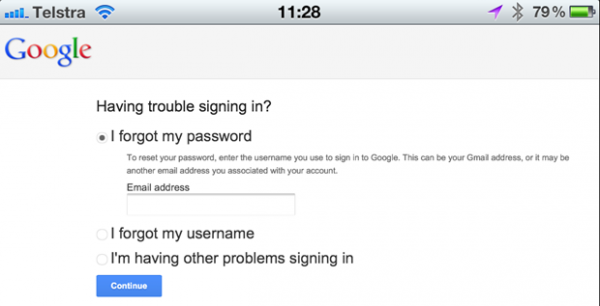
Бүртгэлийн и-мэйл хаягийг тодорхойлсны дараа Google 2FA-г идэвхжүүлсэн болохыг тогтоож, бид баталгаажуулалтыг ашиглан бүртгэлийг шинэчлэх боломжтой бөгөөд энэ нь бүртгэл эзэмшигчийн гар утас руу SMS-ээр илгээгдэнэ.
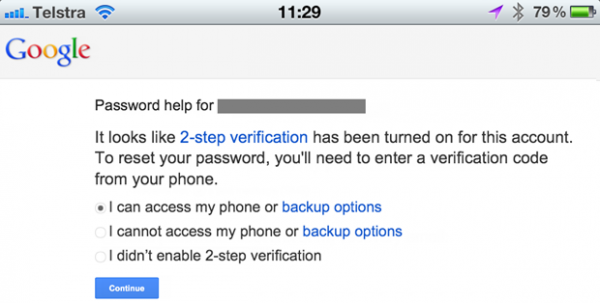
Одоо бид дахин тохируулах процессыг эхлүүлэхийн тулд сонгох хэрэгтэй:
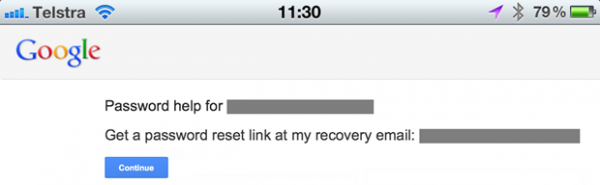
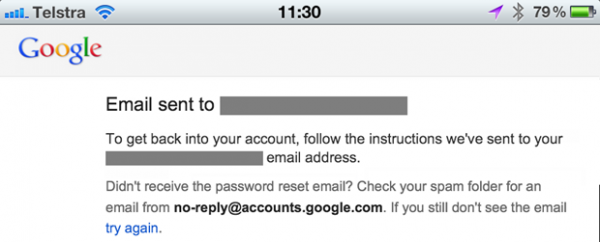
Энэ үйлдэл нь бүртгүүлсэн хаяг руу имэйл илгээхэд хүргэдэг:
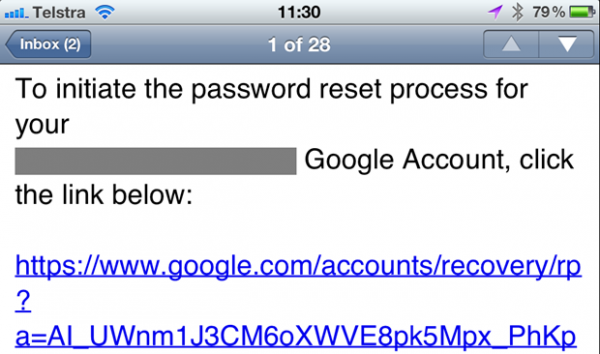
Энэ имэйл нь дахин тохируулах URL-г агуулж байна:
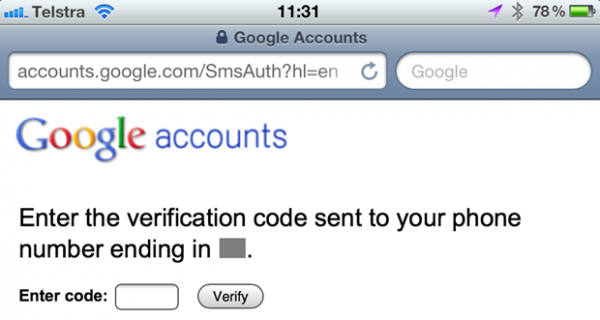
Таныг дахин тохируулах URL-д хандах үед SMS илгээгдэх бөгөөд вэбсайт таныг үүнийг оруулахыг хүсэх болно:
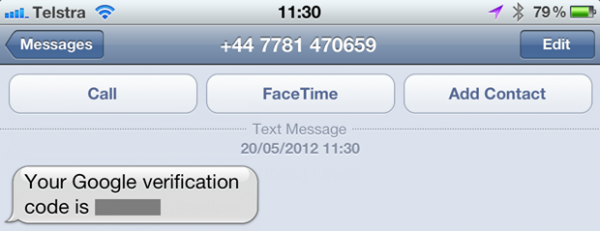
Энэ бол SMS:
Хөтөч рүү оруулсны дараа бид нууц үг шинэчлэх сонгодог хэсэгт буцаж ирлээ:
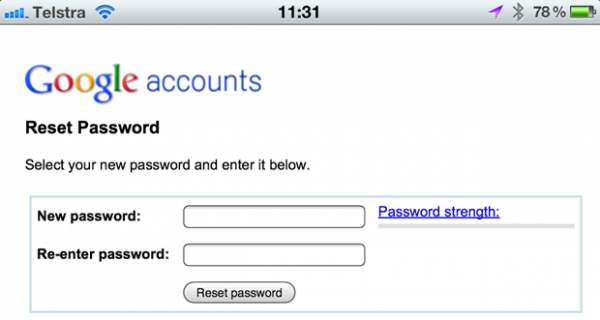
Энэ нь магадгүй бага зэрэг удаж байгаа мэт санагдаж магадгүй, гэхдээ энэ маягт нь дахин тохируулж байгаа хүн данс эзэмшигчийн имэйл хаяг болон гар утсанд хандах эрхтэй болохыг баталж байна. Гэхдээ энэ нь зөвхөн имэйлээр нууц үгээ шинэчлэхээс XNUMX дахин илүү аюулгүй байж болно. Гэсэн хэдий ч асуудал бий ...
Асуудал нь ухаалаг гар утастай холбоотой. Доор үзүүлсэн төхөөрөмж нь зөвхөн нэг хүчин зүйлээр баталгаажуулах боломжтой - энэ нь SMS хүлээн авах чадвартай боловч имэйл хүлээн авахгүй.
Гэхдээ энэ төхөөрөмж SMS хүлээн авах боломжтой и нууц үг шинэчлэх имэйл хүлээн авах:
Асуудал нь бид имэйлийг баталгаажуулалтын эхний хүчин зүйл, SMS (эсвэл жетон үүсгэгч програм) хоёр дахь хүчин зүйл гэж үздэг боловч өнөөдөр тэдгээрийг нэг төхөөрөмжид нэгтгэсэн. Мэдээжийн хэрэг, хэрэв хэн нэгэн таны ухаалаг гар утсанд гар авбал энэ бүх тав тухтай байдал нь бид дахин нэг суваг руу буцах болно гэсэн үг юм; энэ хоёр дахь хүчин зүйл "энэ, чамд байгаа" гэсэн үг нь танд эхний хүчин зүйл бас байна гэсэн үг. Энэ бүхэн нь дөрвөн оронтой нэг PIN кодоор хамгаалагдсан ... хэрэв утас нь PIN кодтой бол и түүнийг хаасан.
Тийм ээ, Google-ийн хэрэгжүүлсэн 2FA функц нь нэмэлт хамгаалалтыг өгдөг, гэхдээ энэ нь найдвартай биш бөгөөд энэ нь бүрэн бие даасан хоёр сувгаас хамаардаггүй.
Хэрэглэгчийн нэрээр дахин тохируулах, имэйл хаягаар дахин тохируулах
Би зөвхөн имэйл хаягаар дахин тохируулахыг зөвшөөрөх ёстой юу? Эсвэл хэрэглэгч нэрээр нь дахин тохируулах боломжтой байх ёстой юу? Хэрэглэгчийн нэрээр дахин тохируулахтай холбоотой асуудал нь хэрэглэгчийн нэр буруу байгааг мэдэгдэх ямар ч арга байхгүй. илчлэхгүйгээр өөр хэн нэгэн ийм нэртэй данстай байж болно. Өмнөх хэсэгт имэйлийг дахин тохируулснаар тухайн имэйлийн хууль ёсны эзэмшигч нь системд байгаа эсэхээ олон нийтэд ил тод мэдээлэхгүйгээр үргэлж санал хүсэлт хүлээн авах болно. Үүнийг зөвхөн хэрэглэгчийн нэр ашиглан хийх боломжгүй.
Тиймээс хариулт нь богино байна: зөвхөн имэйл. Хэрэв та зөвхөн хэрэглэгчийн нэрийг ашиглан дахин тохируулах гэж оролдвол хэрэглэгч юу болсныг гайхах тохиолдол гарна. буюу Та данс байгаа эсэхийг илчлэх болно. Тийм ээ, энэ бол зүгээр л хэрэглэгчийн нэр, имэйл хаяг биш, тийм ээ, хэн ч дурын (боломжтой) хэрэглэгчийн нэрийг сонгох боломжтой, гэхдээ хэрэглэгчид нэрээ дахин ашиглах хандлагатай байгаа тул та шууд бусаар данс эзэмшигчдийг илчлэх сайхан боломж байсаар байна.
Тэгэхээр хэн нэгэн хэрэглэгчийн нэрээ мартвал юу болох вэ? Хэрэглэгчийн нэр шууд цахим шуудангийн хаяг биш (энэ нь ихэвчлэн тохиолддог) гэж үзвэл нууц үг шинэчлэх үйл явц нь имэйл хаяг оруулах, дараа нь байгаа эсэхийг нь илчлэхгүйгээр тухайн хаяг руу мессеж илгээхтэй төстэй юм. Цорын ганц ялгаа нь энэ удаад мессеж нь зөвхөн хэрэглэгчийн нэрийг агуулсан болохоос нууц үг шинэчлэх URL-г агуулаагүй явдал юм. Эсвэл энэ хаягийн бүртгэл байхгүй гэж имэйлд хэлэх болно.
Биеийн байцаалт, имэйл хаягийн үнэн зөв байдал
Нууц үг шинэчлэх гол тал, магадгүй бүр хамгийн Гол тал нь дахин тохируулах гэж буй хүний хэн болохыг баталгаажуулах явдал юм. Энэ нь үнэндээ дансны хууль ёсны эзэмшигч мөн үү, эсвэл хэн нэгэн түүнийг хакердах гэж оролдож байна уу, эсвэл эзэмшигчид төвөг учруулаад байна уу?
Мэдээжийн хэрэг, цахим шуудан бол хэн болохыг баталгаажуулах хамгийн тохиромжтой, хамгийн түгээмэл суваг юм. Энэ нь ямар ч эргэлзээгүй бөгөөд танихад өндөр итгэлтэй байх шаардлагатай бол данс эзэмшигчийн хаяг руу имэйл хүлээн авах нь хангалтгүй тохиолдол олон байдаг (ийм учраас 2FA ашигладаг), гэхдээ энэ нь бараг үргэлж байдаг. эхлэх цэгийг дахин тохируулах үйл явц.
Хэрэв и-мэйл баталгаа гаргахад чухал үүрэг гүйцэтгэх гэж байгаа бол эхний алхам бол имэйл хаягийг үнэн хэрэгтээ зөв эсэхийг шалгах явдал юм. Хэрэв хэн нэгэн буруу тэмдэг хийсэн бол дахин тохируулах ажиллагаа эхлэхгүй нь ойлгомжтой. Бүртгүүлэх үед цахим шуудангаар баталгаажуулах үйл явц нь хаягийн зөв эсэхийг шалгах найдвартай арга юм. Үүнийг бид бүгд практик дээр харсан: та бүртгүүлэхэд тэд танд дарах өвөрмөц URL бүхий имэйл илгээдэг бөгөөд энэ нь таныг үнэн хэрэгтээ энэ имэйл хаягийн эзэмшигч гэдгийг баталж байна. Энэ үйл явц дуустал нэвтэрч чадахгүй байх нь таныг хаягаа баталгаажуулах сэдэл төрүүлэх болно.
Аюулгүй байдлын бусад олон талуудын нэгэн адил энэ загвар нь хэрэглэгчийн хувийн шинж чанарт итгэх итгэлийг нэмэгдүүлсэн аюулгүй байдлыг хангахын оронд ашиглах чадварыг бууруулдаг. Хэрэглэгч бүртгэлийг өндөр үнэлдэг сайтын хувьд энэ нь зөвшөөрөгдөхүйц байж болох бөгөөд энэ үйл явцад (төлбөртэй үйлчилгээ, банк гэх мэт) өөр нэг алхам нэмэхэд таатай байх болно, гэхдээ хэрэв тэр дансаа "нэг удаагийн" гэж үзвэл хэрэглэгчийг хааж болно. ” гэх ба жишээлбэл, нийтлэлд сэтгэгдэл бичих хэрэгсэл болгон ашигладаг.
Дахин тохируулах үйл явцыг хэн эхлүүлсэнийг тодорхойлох
Дахин тохируулах функцийг хорлонтой ашиглах шалтгаан байгаа нь ойлгомжтой бөгөөд халдагчид үүнийг янз бүрийн аргаар ашиглаж болно. Хүсэлтийн гарал үүслийг шалгахад туслах нэг энгийн заль мэх (энэ заль мэх ихэвчлэн ажилладаг) - энэ нь хүсэлт гаргагчийн IP хаягийг дахин тохируулахыг санал болгосон захидалд нэмэгдсэн. Энэ нь хүлээн авагчийг хангадаг зарим нь хүсэлтийн эх сурвалжийг тодорхойлох мэдээлэл.
Миний одоо ASafaWeb-д барьж буй дахин тохируулах функцийн жишээ энд байна:
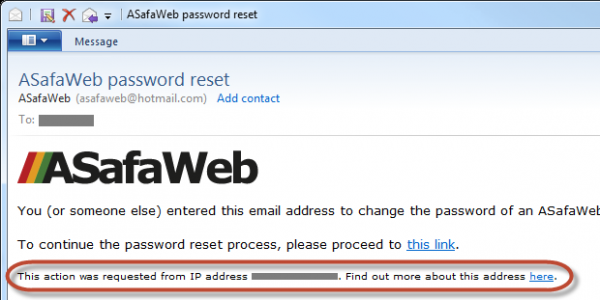
"Илүү ихийг олж мэдэх" холбоос нь хэрэглэгчийг сайт руу аваачдаг , дахин тохируулах хүсэлт гаргагчийн байршил, зохион байгуулалт зэрэг мэдээлэх мэдээлэл:
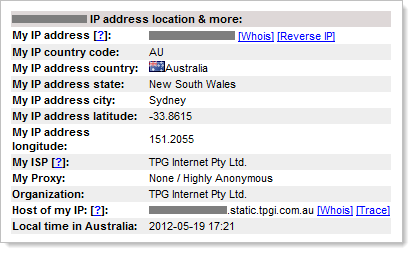
Мэдээжийн хэрэг, хэн нэгэнд өөрийн жинхэнэ IP хаягийг нуун дарагдуулах олон арга бий, гэхдээ энэ нь хүсэлт гаргагчийн хэсэгчилсэн тодорхойлолтыг нэмэхэд тохиромжтой арга юм. ихэнх нь Энэ нь нууц үг шинэчлэх хүсэлтийг хэн гүйцээх талаар сайн санаа өгөх болно.
Өөрчлөлтийг имэйлээр мэдэгдэх
Энэ нийтлэл нь нэг сэдэвтэй - харилцаа холбоо; Үйл явцын үе шат бүрт юу болж байгааг аль болох данс эзэмшигчид хэлж, хорлонтойгоор ашиглаж болох зүйлийг илчлэхгүйгээр хэлээрэй. Нууц үг үнэхээр өөрчлөгдсөн нөхцөл байдалд мөн адил хамаарна - Үүнийг эзэнд нь мэдэгдээрэй!
Нууц үг солих хоёр шалтгаан байж болно.
- Хэрэглэгч шинэ нууц үг хүссэн тул нэвтэрсний дараа нууц үгээ сольж байна
- Хэрэглэгч мартсан тул нэвтрэхгүйгээр нууц үгээ сэргээж байна
Энэ нийтлэл нь үндсэндээ дахин тохируулах тухай боловч эхнийх нь мэдэгдэх нь хууль ёсны эзэмшигчийн мэдэлгүйгээр хэн нэгэн нууц үгээ солих эрсдэлийг бууруулдаг. Энэ нь яаж болох вэ? Маш түгээмэл тохиолдол бол хууль ёсны эзэмшигчийн нууц үгийг олж авсан (өөр эх сурвалжаас дахин ашигласан нууц үг, түлхүүрээр нэвтэрсэн нууц үг, таахад хялбар нууц үг гэх мэт) дараа нь халдагч үүнийг өөрчлөхөөр шийдэж, улмаар эзэмшигчийг түгжих явдал юм. . Имэйл мэдэгдэлгүйгээр жинхэнэ эзэмшигч нь нууц үг солих талаар мэдэхгүй байх болно.
Мэдээжийн хэрэг, нууц үг шинэчлэх тохиолдолд эзэмшигч нь өөрөө процессыг эхлүүлсэн байх (эсвэл дээр дурдсан таних шалгагчийг алгасах), тиймээс өөрчлөлт байх ёсгүй Түүний хувьд гэнэтийн зүйл байж болох ч имэйлээр баталгаажуулах нь эерэг санал хүсэлт, нэмэлт баталгаажуулалт болно. Энэ нь мөн дээрх хувилбартай нийцэж байгааг харуулж байна.
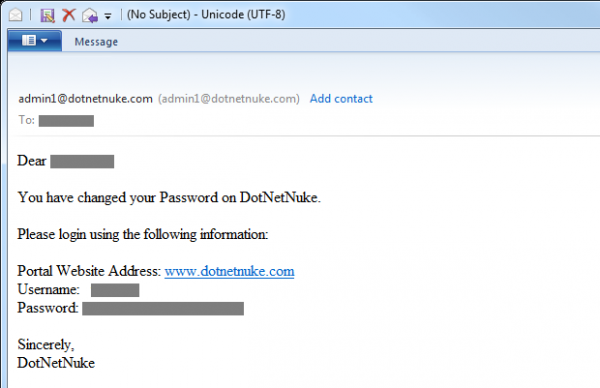
Өө, хэрэв энэ нь тодорхойгүй байсан бол - Шинэ нууц үгээ шуудангаар бүү илгээ! Энэ нь зарим хүмүүсийг инээлгэж магадгүй, гэхдээ :
Бүртгэл, лог, лог болон бусад логууд
Нууц үг шинэчлэх функц нь халдагчдад сонирхолтой байдаг: халдагчид өөр хүний данс руу нэвтрэхийг хүсдэг, эсвэл зүгээр л данс/систем эзэмшигчид төвөг учруулдаг. Дээр дурдсан олон дадал нь хүчирхийлэлд өртөх магадлалыг бууруулдаг ч түүнээс урьдчилан сэргийлж чаддаггүй бөгөөд хүмүүс уг функцийг санамсаргүй байдлаар ашиглахыг оролдоход саад болохгүй нь лавтай.
Хортой зан үйлийг танихын тулд мод бэлтгэх нь үнэхээр үнэлж баршгүй практик бөгөөд би хэлэх гэсэн юм маш нарийвчилсан бүртгэл. Амжилтгүй нэвтрэх оролдлого, нууц үг шинэчлэх, нууц үг солих (жишээлбэл, хэрэглэгч аль хэдийн нэвтэрсэн үед) болон юу болж байгааг ойлгоход тань туслах бараг бүх зүйлийг бүртгэх; энэ нь ирээдүйд маш их хэрэг болно. Бүр хувь хүн бүрт бүртгүүлнэ үү эд ангиуд Жишээ нь, дахин тохируулах сайн функц нь вэб сайтаар дамжуулан дахин тохируулах (буруу хэрэглэгчийн нэр эсвэл имэйлээр дахин тохируулах хүсэлт болон нэвтрэх оролдлогыг авах), дахин тохируулах URL руу вэб сайтаар зочлохыг (буруу токен ашиглах оролдлого гэх мэт) багтаасан байх ёстой. дараа нь аюулгүй байдлын асуултын хариултын амжилт эсвэл бүтэлгүйтлийг бүртгэнэ.
Бүртгэлийн тухай ярихдаа би хуудсыг ачаалж байгааг тэмдэглэхээс гадна аль болох их мэдээлэл цуглуулахыг хэлж байна. хэрэв энэ нь нууц биш бол. Залуус аа, Бүртгэлд нууц үг битгий бичээрэй! Бүртгэлд эрх бүхий хэрэглэгчийн хувийн мэдээллийг бүртгэх шаардлагатай (хэрэв тэр зөвшөөрөгдөх болно өөрчлөлтүүд одоо байгаа нууц үг эсвэл дахин тохируулахыг оролдож байна өөр хэн нэгний нууц үг нэвтэрсний дараа), оролдсон хэрэглэгчийн нэр эсвэл имэйл хаяг болон дахин тохируулах токенууд орно. Гэхдээ IP хаяг гэх мэт зүйлсийг бүртгэж, боломжтой бол толгойн мэдээллийг ч авах нь зүйтэй. Энэ нь зөвхөн дахин бүтээх боломжийг олгодог гэж хэрэглэгч (эсвэл халдагчид) хийх гэж оролдож байна, гэхдээ бас хэн байна тэр ийм хүн.
Хариуцлагыг бусад гүйцэтгэгчдэд шилжүүлэх
Хэрэв та энэ бүхэн асар их ажил гэж бодож байгаа бол та ганцаараа биш гэсэн үг. Үнэн хэрэгтээ дансны найдвартай удирдлагын системийг бий болгох нь тийм ч амар ажил биш юм. Энэ нь техникийн хувьд хэцүү биш, зүгээр л маш олон боломжуудтай. Энэ нь зөвхөн дахин тохируулах тухай биш, бүхэл бүтэн бүртгэлийн үйл явц, нууц үгээ найдвартай хадгалах, хэд хэдэн бүтэлгүйтсэн нэвтрэх оролдлогыг зохицуулах гэх мэт. Хэдийгээр , үүнээс гадна илүү их зүйлийг хийх шаардлагатай байна.
Өнөөдөр олон гуравдагч талын үйлчилгээ үзүүлэгчид бүх зовлон зүдгүүрийг үүрч, бүгдийг нэг удирдлагатай үйлчилгээ болгон хийсвэрлэж байгаадаа баяртай байна. Ийм үйлчилгээнд OpenID, OAuth, тэр байтугай Facebook орно. Зарим хүмүүс (OpenID нь Stack Overflow дээр үнэхээр амжилттай байсан), гэхдээ бусад .
OpenID гэх мэт үйлчилгээ нь хөгжүүлэгчдийн олон асуудлыг шийдэж байгаа нь эргэлзээгүй, гэхдээ энэ нь бас шинэ асуудлуудыг нэмж өгдөг нь эргэлзээгүй. Тэдэнд ямар нэгэн үүрэг бий юу? Тийм ээ, гэхдээ бид баталгаажуулалтын үйлчилгээ үзүүлэгчдийг бөөнөөр нь нэвтрүүлэхийг хараагүй нь тодорхой. Банкууд, агаарын тээврийн компаниуд, тэр ч байтугай дэлгүүрүүд бүгд өөрсдийн баталгаажуулалтын механизмыг хэрэгжүүлдэг бөгөөд үүнд маш сайн шалтгаан байгаа нь ойлгомжтой.
Хортой дахин тохируулах
Дээрх жишээнүүдийн нэг чухал тал бол хуучин нууц үг нь зөвхөн ашиггүй гэж тооцогддог данс эзэмшигчийн хэн болохыг баталгаажуулсны дараа. Энэ нь чухал, учир нь хэрэв бүртгэлийг дахин тохируулах боломжтой нь таних баталгаажуулалт, энэ нь бүх төрлийн хорлонтой үйлдлүүдийг хийх боломжийг олгоно.
Энд жишээ дурдъя: хэн нэгэн дуудлага худалдааны сайт дээр тендер зарлаж байгаа бөгөөд тендерийн үйл явц дуусахад тэд дахин тохируулах процессыг эхлүүлснээр өрсөлдөгчдийг хааж, улмаар тэднийг тендерээс хасдаг. Хэрэв муу зохион бүтээсэн дахин тохируулах функцийг буруугаар ашиглах боломжтой бол энэ нь ноцтой сөрөг үр дагаварт хүргэж болзошгүй юм. Хүчингүй нэвтрэх оролдлогын улмаас данс түгжигдэх нь ижил төстэй нөхцөл байдал гэдгийг тэмдэглэх нь зүйтэй, гэхдээ энэ нь өөр нийтлэлийн сэдэв юм.
Дээр хэлсэнчлэн, хэрэв та нэрээ нууцалсан хэрэглэгчдэд цахим шуудангийн хаягийг нь мэдээд л ямар ч дансны нууц үгийг шинэчлэх боломжийг өгвөл энэ нь үйлчилгээ үзүүлэхээс татгалзах халдлагад өртөх болов уу. Энэ нь тийм биш байж магадгүй юм , гэж бидний ярьдаг байсан боловч нууц үг шинэчлэх тохиргоо муутай функцийг ашиглахаас илүү хурдан бүртгэлд хандах хандалтыг хаах арга байхгүй.
Хамгийн сул холбоос
Ганц дансыг хамгаалах үүднээс авч үзвэл дээр бичсэн бүх зүйл маш сайн, гэхдээ та хамгаалж буй дансаа тойрсон экосистемийг үргэлж мэдэж байх хэрэгтэй. Би танд жишээ хэлье:
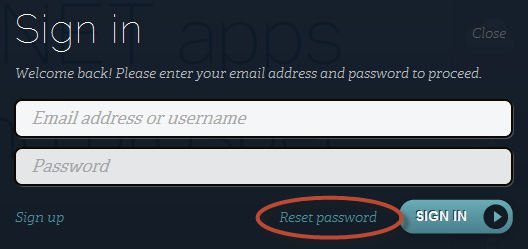
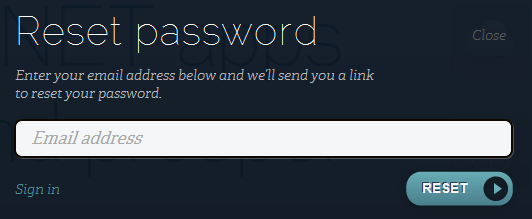
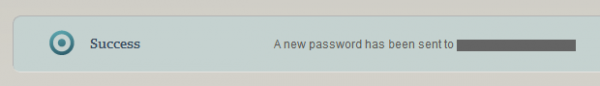
ASafaWeb нь AppHarbor-аас үзүүлж буй гайхалтай үйлчилгээн дээр байрладаг. Хостинг дансыг дахин тохируулах үйл явц дараах байдалтай байна.
1-р шат:
2-р шат:
3-р шат:
4-р шат:
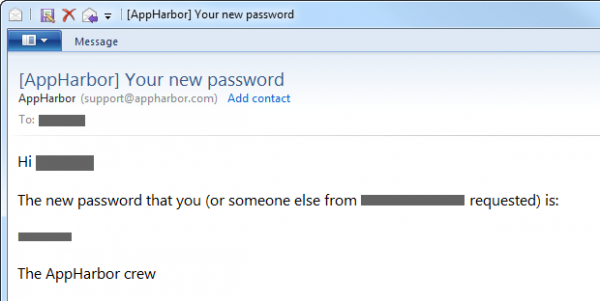
Өмнөх бүх мэдээллийг уншсаны дараа бид хамгийн тохиромжтой ертөнцөд аль талыг нь арай өөрөөр хэрэгжүүлэхийг ойлгоход хялбар болсон. Гэсэн хэдий ч, би энд хэлэх гэж байгаа зүйл бол би AppHarbor дээр ASafaWeb шиг сайтыг нийтлээд дараа нь аюулгүй байдлын гайхалтай асуулт, хариултуудыг гаргаж ирээд, баталгаажуулалтын хоёр дахь хүчин зүйлийг нэмж, бусад бүх зүйлийг дүрмийн дагуу хийвэл энэ өөрчлөгдөхгүй. бүх үйл явцын хамгийн сул холбоос нь бүгдийг эвдэх чадвартай байх болно. Хэрэв хэн нэгэн миний мэдээллийг ашиглан AppHarbor-д нэвтрэлтийг амжилттай хийвэл, тэд дурын ASafaWeb акаунтын нууц үгийг өөрт хэрэгтэй болгож өөрчлөх боломжтой болно!
Гол нь аюулгүй байдлын хэрэгжилтийн хүчийг цогцоор нь авч үзэх хэрэгтэй: AppHarbor системд нэвтрэх гэх мэт өнгөц үйл явц байсан ч систем дэх нэвтрэх цэг бүрийн аюулыг загварчлах шаардлагатай. Энэ нь надад ASafaWeb нууц үг шинэчлэх процесст хэр их хүчин чармайлт гаргах хэрэгтэйг сайн ойлгох болно.
Бүгдийг нь нийлүүлж байна
Энэ нийтлэл нь маш их мэдээлэл агуулсан тул би үүнийг энгийн дүрслэл болгон товчлохыг хүсч байна:
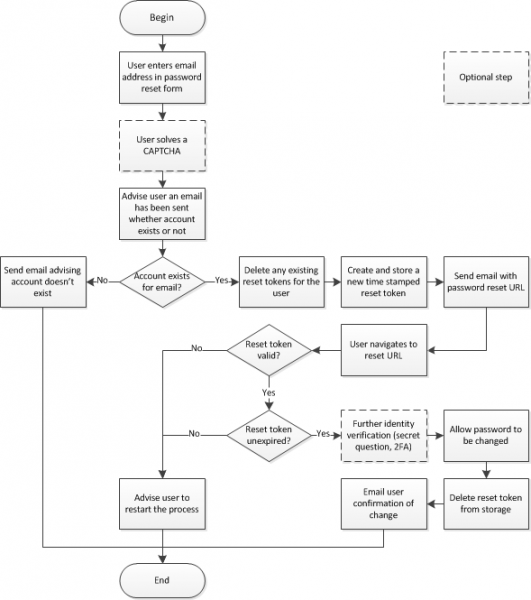
Эдгээр зүйл тус бүрийг аль болох нарийвчлан бүртгэхээ мартуузай. Энэ бол энгийн!
Үр дүн
Миний нийтлэл өргөн хүрээтэй юм шиг санагдаж байна, гэхдээ надад маш олон нэмэлт материал байна чадна Үүнд: аврах и-мэйл хаягийн үүрэг, таны акаунттай холбоотой имэйлд хандах эрхээ алдсан нөхцөл байдал (жишээ нь, та ажлаасаа гарсан) гэх мэт. Өмнө дурьдсанчлан, дахин тохируулах функц нь тийм ч төвөгтэй биш боловч үүнийг харах олон арга бий.
Хэдийгээр дахин тохируулах нь тийм ч төвөгтэй биш боловч ихэнхдээ буруу хэрэгждэг. Дээрх бид хэрэгжилтийн хэд хэдэн жишээг харсан болно асуудалд хүргэж, буруу дахин тохируулсан олон урьд өмнө тохиолдлууд байдаг Үнэхээр асуудал үүсгэсэн. Саяхан ийм зүйл болсон . Энэ бол ноцтой сөрөг үр дүн юм!
Тиймээс дахин тохируулах функцүүддээ болгоомжтой байгаарай. өөр өөр цэгүүдэд, мөн функцийг зохион бүтээхдээ хар малгайгаа тайлж болохгүй, учир нь өөр хэн нэгэн үүнийг өмсөх магадлал өндөр байна!
Сурталчилгааны эрх
VDSina хямд санал болгож байна Өдөр тутмын төлбөрийг хийснээр сервер бүр 500 мегабитийн интернет сувагт холбогдсон бөгөөд DDoS халдлагаас үнэ төлбөргүй хамгаалагдсан!
Эх сурвалж: www.habr.com
