

Microsoft компани Litebox төслийн анхны хувилбарыг гаргалаа. Энэ төслийн хүрээнд аюулгүй байдалд чиглэсэн үйлдлийн системийг номын сан (Library OS) болгон хөгжүүлдэг. Энэхүү арга нь үйлдлийн системийн үйлчилгээг гадаад үйлдлийн системийн цөм рүү системийн дуудлага хийх шаардлагагүйгээр програмуудад шууд суулгадаг. Litebox-ийг програмууд эсвэл цөмүүд дотор нэмэлт тусгаарлах давхарга болгон ашиглаж, шаардлагагүй цөмийн функц эсвэл API-д хандах хандалтыг хааж болно. Төслийн код нь Rust хэл дээр бичигдсэн бөгөөд MIT лицензийн дагуу нээлттэй эх сурвалжтай.
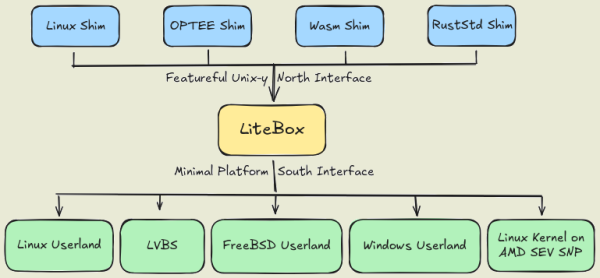
Litebox нь хүсэлтийг гадаад API руу хөрвүүлдэг тусгаарлах давхаргатай програмыг залгаж болох номын санг хангадаг. Ийм гадаад API нь цөм байж болно. Linux, хамгаалагдсан тусгаарлагдсан орчин OP-TEE (Нээлттэй Зөөврийн Итгэмжлэгдсэн Гүйцэтгэлийн Орчин), Вэб угсралтын орчин эсвэл RustStd стандарт сан.
Litebox-оор дамжуулан бүтээсэн минималист платформ нь програмуудыг ажиллуулахад тохиромжтой. Linux и Windows, үүрлэсэн цөмүүд Linux болон LVBS (Linux Виртуалчлалд суурилсан аюулгүй байдал). Litebox-ийн хэрэглээний боломжит чиглэлүүдэд өөрчлөгдөөгүй хувилбарыг ажиллуулахыг баталгаажуулах зэрэг орно. Linux-хөтөлбөрүүд Windows, гүйцэтгэлийн тусгаарлалт Linux-цөмтэй системүүд дээрх програмууд Linux, санах ойн шифрлэлтийн хувьд AMD SEV SNP дээр програмуудыг ажиллуулах, OP-TEE програмуудыг ажиллуулах Linux болон LVBS концепцийг ашиглан тусгаарлах (цөмийн бүрэлдэхүүн хэсгүүдийг хамгаалахын тулд техник хангамжийн виртуалчлалыг ашиглах) Linuxжишээлбэл, модулиудын жинхэнэ эсэхийг хянах болон хандалтын хяналтыг хянах зорилгоор ашигладаг).
Эх сурвалж: opennet.ru
