

Tor Browser 16.0, erikoisselain, on julkaistu. Se sisältää siirtymisen Firefox 153 ESR -haaraan. Selain keskittyy yksityisyyteen ja turvallisuuteen ja ohjaa kaiken liikenteen yksinomaan Tor-verkon kautta. Suora pääsy nykyisen järjestelmän oletusverkkoyhteyden kautta on mahdotonta (jos selain vaarantuu, hyökkääjät voivat käyttää järjestelmän verkkoparametreja, joten tuotteita, kuten Whonix, tulisi käyttää mahdollisten vuotojen täydelliseen estämiseen). Tor-selaimen koontiversiot on valmiina Linux, Android, Windows и macOS.
Lisäturvaa varten Tor-selain sisältää asetuksen "Vain HTTPS", joka ottaa käyttöön liikenteen salauksen kaikilla verkkosivustoilla mahdollisuuksien mukaan. NoScript-lisäosa on mukana JavaScript-pohjaisten hyökkäysten uhan lieventämiseksi ja laajennusten estämiseksi oletusarvoisesti. Fteproxyä ja obfs4proxyä käytetään liikenteen tarkastuksen torjuntaan. Vaihtoehtoisia siirtotapoja tarjotaan salatun tietoliikennekanavan muodostamiseksi ympäristöissä, jotka estävät kaiken liikenteen paitsi HTTP:n.
Suojatakseen käyttäjien liikkeen seurantaa ja vierailijakohtaisia ominaisuuksia vastaan WebGL, WebGL2, WebAudio, Social, SpeechSynthesis, Touch, AudioContext, HTMLMediaElement, Mediastream, Canvas, SharedWorker, WebAudio, Permissions, MediaDevices.enumerateDevices ja näytön sovellusliittymät on poistettu käytöstä tai rajoitettu. .
Uudessa versiossa:
- Firefox 153 ESR -koodikanta on päivitetty (aiemmin käytettiin Firefox 140:tä). Siirtymävaiheen aikana suoritettiin Firefoxin muutostarkastus, jonka aikana analysoitiin ja ratkaistiin 274 mahdollista yksityisyyteen ja tietoturvaan negatiivisesti vaikuttavaa ongelmaa. NoScript-lisäosa päivitettiin versioon 13.6.37.1984 ja Tor-työkaluketju versioon 0.4.9.15.
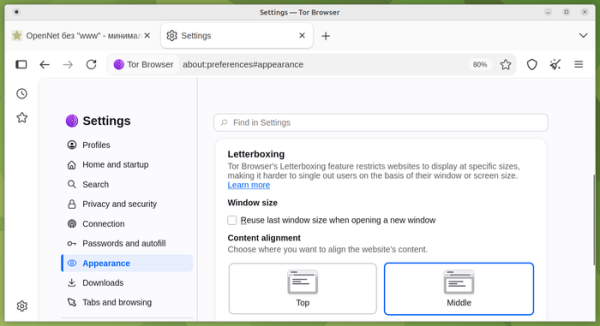
- Määrityskäyttöliittymää on uudistettu, ja siinä on laajennetut asetusten hakuominaisuudet, parannettu navigointi sekä päivitetyt otsikot ja kuvaukset. Yleiset-osio on jaettu useisiin uusiin osioihin, jotka kattavat ulkoasun, latausten, välilehtien, kielten ja esteettömyyden asetukset. Tor-kohtaiset yhteys- ja suojausasetusten osiot on suunniteltu uudelleen Firefoxin mukaisiksi. Yksityisyyttä heikentävät tai piilotettua tunnistamista helpottavat asetukset on piilotettu tai niistä on annettu varoituksia.

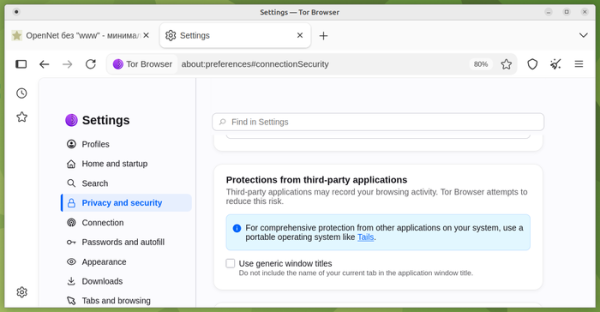
- "Tietosuoja ja suojaus" -asetuksiin on lisätty osio, joka estää kolmannen osapuolen sovelluksia seuraamasta selaimessa avattuja sivuja. Tällä hetkellä tässä osiossa on vain yksi vaihtoehto: avointen sivujen otsikoiden näyttämisen poistaminen käytöstä ikkunan otsikossa. Kun tämä on käytössä, otsikossa näkyy vain merkkijono "Tor-selain". Koska tietojen hankkiminen muista ikkunan otsikoista ei vaadi erityisiä käyttöoikeuksia, mikä tahansa kolmannen osapuolen sovellus voi kerätä tietoja avatuista sivuista seuraamalla otsikkomuutoksia.
Tämän asetuksen toteutus on myös lisätty Firefoxin koodikantaan, ja se on nyt saatavilla lisättäväksi privacy.exposeContentTitleInWindow- ja privacy.exposeContentTitleInWindow.pbm-parametrien kautta about:config-sivulla.

- Käyttöopas, joka on saatavilla about:manual-sivulla (Ohje → Tor-selaimen käyttöopas -valikossa), on kirjoitettu uudelleen ja synkronoitu verkkosivuston dokumentaation kanssa.
- Lisätty kokoonpanoja kohteelle Linux-AArch64-arkkitehtuuriin perustuvia järjestelmiä, joita voidaan käyttää muun muassa Raspberry Pi -levyillä ja Apple Silicon -siruilla varustetuilla Mac-tietokoneilla.
- 32-bittisyystuki on lopetettu Linux-versiot x86-järjestelmille. Kehittäjien mukaan tällaisille versioille vastaanotetaan vain noin 200 päivityspyyntöä päivittäin.
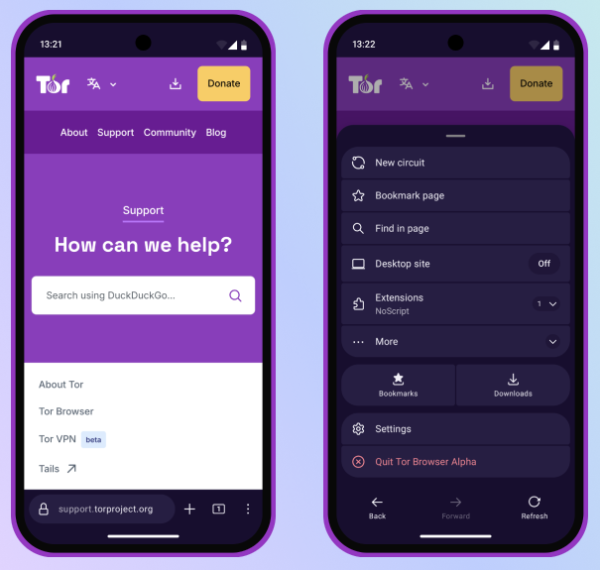
- Versiossa for Android Siirtyminen Jetpack Compose -kehykseen jatkui. Merkittävä osa käyttöliittymästä suunniteltiin uudelleen vastaamaan Material Design 3:a. APK-paketin kokoa pienennettiin, jotta se ei ylitä Google Playn 100 Mt:n rajaa.

Lähde: opennet.ru
