

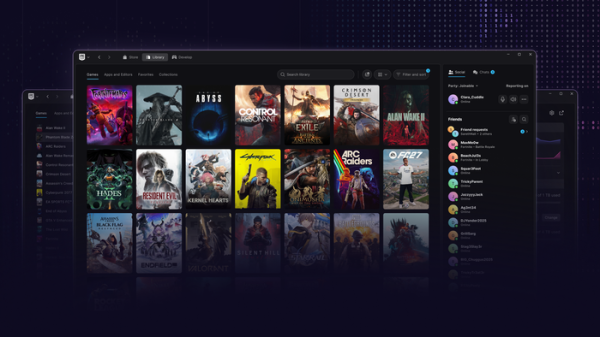
Epic Games компани өмнө нь амлаж байсан платформ дэмжлэгийг агуулсан шинэ Epic Games Launcher-ийн урьдчилсан хувилбарыг танилцууллаа. LinuxШинэ хувилбар нь мөн шинэчлэгдсэн дизайн, эхлүүлэх хугацааг багасгах, нэгдсэн дуут чат, тоглоомын нээлтийг удирдах нэг хуудас, самбар дээр захиалгат апп болон тоглоом байрлуулах чадвар, өргөтгөсөн хайлт, татаж авах хурд болон үйл ажиллагааны хяналт зэрэг онцлогуудтай.
Үүнээс гадна, Fortnite онлайн тоглоомын хувилбарыг бэлтгэж байгааг зарласан. LinuxЭнэхүү төсөл нь EAC (Easy Anti-Cheat) хамгаалалтын системийг шинэчлэх ажлыг хамардаг. Linux-луйврын эсрэг системд шаардлагатай чадавхийг хэрэгжүүлэхийн тулд засвар үйлчилгээ эрхлэгчидтэй түгээлт болон холбоо тогтоож байна. LinuxEAC-ийн хуучин хэрэгжилтийг тэмдэглэж байна Linux залилан мэхлэхээс хамгаалах шаардлагатай түвшинг хангадаггүй тул олон тоглоом хөгжүүлэгчид дэмжлэг нэмдэггүй. LinuxEAC-ийн шинэ хувилбар нь өөрийн цөмийн модулийн оронд цөмийн хангадаг стандарт аюулгүй байдлын механизмуудыг ашигладаг. Linux, мөн хууран мэхлэлтийн эсрэг үйлчилгээ нь өөрөө системийн үйлчилгээ хэлбэрээр ажилладаг.
EAC ашиглахын тулд түгээлтүүд хангасан байх ёстой шаардлагуудын дунд:
- Баталгаажсан түлхүүрүүдээр гарын үсэг зурсан цөм, драйвер болон цөмийн модулиудын аюулгүй ачаалалт. Баталгаажсан ачаалалтын зохих түвшинг аль хэдийн баталгаажуулсан болно. Ubuntu, Федора, Баззит, Цэнхэр далавч, Debian, openSUSE, SUSE, Rocky Linux и AlmaLinux.
- Баталгаажсан ачаалах бүртгэл үүсгэхийн тулд BIOS дээр TPM 2.0-г идэвхжүүлнэ үү.
- Хэмжсэн ачаалах горимыг дэмждэг systemd-boot болон GRUB зэрэг ачаалагч програмуудыг ашиглаж байгаа бөгөөд энэ нь тохиргоо болон ачаалагдсан бүрэлдэхүүн хэсгүүдийн хүчин төгөлдөр байдлыг баталгаажуулах боломжийг олгоно.
- BIOS болон цөмд IOMMU технологийг идэвхжүүлж, хууран мэхлэх техник хангамжийн төхөөрөмжүүдийг тоглоомын санах ойд нэвтрэхээс сэргийлдэг.
- Цөмд Lockdown горимыг идэвхжүүлдэг бөгөөд энэ нь цөмд root хандалтыг хязгаарлаж, UEFI Secure Boot тойрч гарах замыг хаадаг (/dev/mem, /dev/kmem, /dev/port, /proc/kcore, debugfs, kprobes дибаг горим, mmiotrace, tracefs, BPF, PCMCIA CIS (Картын мэдээллийн бүтэц), зарим ACPI интерфэйсүүд болон CPU MSR регистрүүд рүү хандахыг хязгаарладаг, kexec_file болон kexec_load дуудлагуудыг хаадаг, унтах горимд шилжихийг хориглодог, PCI төхөөрөмжүүдийн DMA хэрэглээг хязгаарладаг, EFI хувьсагчдаас ACPI код импортлохыг хориглодог, мөн I/O портуудыг удирдахыг хориглодог).
- Системийг бүрэн дахин ачаалалгүйгээр хуучин цөмөөс шинэ цөмийг ажиллуулахад ашигладаг цөм дэх Kexec механизмыг идэвхгүй болгох.
- LSM дэгээг дэмжих (Linux Аюулгүй байдлын модуль) нь хандалтыг хянаж, процессуудын ажиллагааг хянадаг eBPF програмуудыг холбоход зориулагдсан (тоглоомын санах ойг унших, өөрчлөхийг хаах, мөн хууран мэхлэхээс хамгаалах системийн үйл ажиллагааг шалгах).
Хөгжүүлэгчид Ubuntu хэрэглэгчийн нууцлалыг зөрчсөн өнгөрсөн үеийн сөрөг туршлагыг харгалзан нийтлэгдсэн шаардлагын талаар хэлэлцэж эхэлсэн. Windows (EAC хамгаалалтын тэг цагираг дээр нууцаар кодыг гүйцэтгэж, өгөгдлийг гадны төхөөрөмж рүү дамжуулсан серверүүд (Үүнийг хэрэглэгчийн тодорхой зөвшөөрөлгүйгээр хийж болох бөгөөд тоглоомыг устгасны дараа системд үлдэж болно.) Мөн санаа зовоосон асуудлуудад хортой програм хангамжийн халдлагын гадаргуу нэмэгдэж, хэрэглэгчдийг тагнах сонирхолтой байж болзошгүй Хятадын Tencent компанитай (Ecic Games-ийн 40%-ийг эзэмшдэг) холбогдсон зэрэг орно. EAC багцуудыг үндсэн сангуудаар дамжуулан түгээхгүй байх, хэрэглэгчдэд болзошгүй эрсдэлийн талаар мэдэгдэх, EAC ажиллуулах шаардлагатай хүмүүст зориулж тусдаа ачаалах тохиргоог өгөхийг санал болгож байна.
Эх сурвалж: opennet.ru
