

အသစ်သော ဆယ်လူလာဆက်သွယ်ရေးစံနှုန်းသို့ ကူးပြောင်းမှုတိုင်းသည် ဒေတာဖလှယ်မှုအမြန်နှုန်းကို တိုးလာစေရုံသာမက ချိတ်ဆက်မှုကိုလည်း ပိုမိုယုံကြည်စိတ်ချရပြီး ခွင့်ပြုချက်မရှိဘဲ ဝင်ရောက်ခြင်းမှ ကာကွယ်စေသည်။ ယင်းကိုလုပ်ဆောင်ရန်၊ ၎င်းတို့သည် ယခင်ပရိုတိုကောများတွင် တွေ့ရှိရသည့် အားနည်းချက်များကိုယူကာ လုံခြုံရေးအတည်ပြုခြင်းနည်းလမ်းအသစ်များကို အသုံးပြုသည်။ ယင်းနှင့်ပတ်သက်၍၊ 5G ပရိုတိုကောကို အသုံးပြုထားသော ဆက်သွယ်ရေးသည် 4G (LTE) ပရိုတိုကောကို အသုံးပြုသည့် ဆက်သွယ်ရေးထက် ပိုမိုယုံကြည်စိတ်ချရကြောင်း ကတိပြုသည်၊ သို့သော် အနာဂတ်တွင် “5G” အားနည်းချက်များကို ရှာဖွေတွေ့ရှိနိုင်ခြေကို မဖယ်ထုတ်ပါ။ အလားတူပင် 4G လည်ပတ်မှု နှစ်ပေါင်းများစွာသည် ဤပရိုတိုကောတွင် အားနည်းချက်များစွာကို ဖော်ပြခြင်းမှ ကင်းလွတ်ခွင့်မရှိပါ။ ဤစာတမ်းကို အတည်ပြုရန် မကြာသေးမီက ဥပမာတစ်ခုသည် 4G ပရိုတိုကောတွင် အန္တရာယ်ရှိသော ချို့ယွင်းချက်အသစ် ၃၆ ခုကို ရှာဖွေတွေ့ရှိခဲ့သော တောင်ကိုရီးယား လုံခြုံရေးကျွမ်းကျင်သူများ၏ လေ့လာမှုတစ်ခုဖြစ်သည်။
ကိုရီးယား အဆင့်မြင့်သိပ္ပံနှင့်နည်းပညာအင်စတီကျု (KAIST) မှ သုတေသီများသည် PC ဆော့ဖ်ဝဲလ်နှင့် ပြဿနာဖြေရှင်းချက်များကို ရှာဖွေရန်အသုံးပြုသည့် LTE ပရိုတိုကော (ကွန်ရက်) ရှိ အားနည်းချက်များကို ရှာဖွေရန် အလားတူနည်းလမ်းကို အသုံးပြုခဲ့ကြသည်။ ဆာဗာများဒီ fuzzing နည်းလမ်းလို့ခေါ်တဲ့ နည်းလမ်းမှာ မမှန်ကန်တဲ့၊ မမျှော်လင့်ထားတဲ့ ဒါမှမဟုတ် ကျပန်းဒေတာ အစီအစဉ်ပါတဲ့ စနစ်တစ်ခုကို တိုက်ခိုက်ခြင်း (loading) ပါဝင်ပါတယ်။ load ပြီးနောက် စနစ်ရဲ့ တုံ့ပြန်မှုကို လေ့လာပြီး ကာကွယ်ရေး အခြေအနေတွေ ဒါမှမဟုတ် တိုက်ခိုက်မှု မြှင့်တင်မှုတွေကို တီထွင်ပါတယ်။ ဒီအလုပ်ကို semi-automatically လုပ်ဆောင်နိုင်ပြီး ဒေတာပို့လွှတ်ခြင်းနဲ့ လက်ခံခြင်းလုပ်ငန်းစဉ်ကို deployment system ကို ယုံကြည်စွာ အပ်နှံနိုင်သလို လက်ခံရရှိတဲ့ ဒေတာရဲ့ တိုက်ခိုက်မှု အခြေအနေတွေနဲ့ ခွဲခြမ်းစိတ်ဖြာမှုကိုလည်း ကိုယ်တိုင် တီထွင်နိုင်ပါတယ်။ ဥပမာအားဖြင့် KAIST ကျွမ်းကျင်သူတွေဟာ LTE protocol ရဲ့ လုံခြုံရေးကို စမ်းသပ်ပြီး အားနည်းချက်တွေကို ရှာဖွေဖို့အတွက် LTEFuzz utility ကို တီထွင်ခဲ့ပေမယ့် စက်ပစ္စည်းထုတ်လုပ်သူတွေနဲ့ ဆက်သွယ်ရေးအော်ပရေတာတွေဆီကိုပဲ အများပြည်သူကို ထုတ်ပြန်မှာ မဟုတ်ဘူးလို့ ကတိပြုပါတယ်။
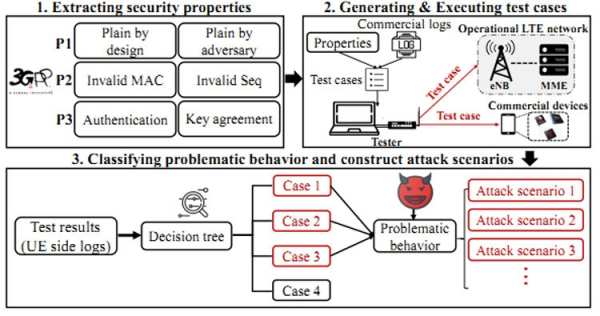
LTEFuzz ကို အသုံးပြု၍ အားနည်းချက် 50 ကျော်ကို ရှာဖွေတွေ့ရှိခဲ့ပြီး 36 ခုမှာ လုံးဝအသစ်များဖြစ်သည်။ နည်းလမ်းသည် ကျွန်ုပ်တို့အား ရွေးချယ်ထားသော နည်းပညာ၏ မှန်ကန်မှုကို အတည်ပြုပေးသည့် သိထားပြီးဖြစ်သော အားနည်းချက် ၁၅ ခုကို ရှာဖွေနိုင်စေသည် (၎င်းတို့ကို သိရှိပါက၊ အဘယ်ကြောင့် ၎င်းတို့ကို မပိတ်ခဲ့သနည်း။) စမ်းသပ်ခြင်းအား အမည်မဖော်လိုသည့် အော်ပရေတာနှစ်ခု၏ ကွန်ရက်များတွင် လုပ်ဆောင်ခဲ့ပြီး ၎င်းတို့နှင့် ပူးပေါင်းဆောင်ရွက်ခဲ့ခြင်းကြောင့် သာမန်အသုံးပြုသူများကို ထိခိုက်ခြင်းမရှိပါ။ ပြီးတော့ စိတ်ဝင်စားစရာတွေ အများကြီး ပေါ်လာတယ်။ စာရင်းသွင်းသူများ နားထောင်ခြင်း၊ စက်ပစ္စည်းများနှင့် အခြေစိုက်စခန်းများကို လဲလှယ်ခြင်း၊ SMS အတုများ ပေးပို့ခြင်း၊ အဝင်ခေါ်ဆိုမှုများကို ပိတ်ဆို့ခြင်း၊ ကွန်ရက်မှ စာရင်းသွင်းသူများကို ချိတ်ဆက်မှုဖြုတ်ခြင်း၊ လမ်းကြောင်းကို စီမံခန့်ခွဲခြင်းနှင့် အခြားအရာများစွာကို လုပ်ဆောင်သည့်အခါတွင် စာရင်းသွင်းသူများ နားထောင်ခြင်း၊ KAIST ကျွမ်းကျင်သူများသည် ဆဲလ်လူလာအခြေစိုက်စခန်းရှိ စက်ကိရိယာများတွင် တွေ့ရှိရသည့် အားနည်းချက်များအပါအဝင် 15GPP နှင့် GSMA အဖွဲ့အစည်းများအား ရောင်းချသူများအား အသိပေးအကြောင်းကြားခဲ့သည်။
source: 3dnews.ru
