

လူကြိုက်များပြီး အဟောင်းဖြစ်သော WinRAR ကို ဟက်ကာများနှင့် malware ဖြန့်ဖြူးသူများမှ အလွယ်တကူ အသုံးချကာ လွန်ခဲ့သည့် 19 နှစ်တာကာလအတွင်း bug ဒဏ်ခံနိုင်စေရန် ပြီးခဲ့သည့်လတွင် ရှာဖွေတွေ့ရှိခဲ့သည်။ ကံကောင်းထောက်မစွာ၊ မကြာသေးမီက build 5.70 တွင် software ကို patched လုပ်ခဲ့သည်။ သို့သော်၊ အသုံးပြုသူအများအပြားသည် ပရိုဂရမ်ကို အချိန်အကြာကြီး အပ်ဒိတ်မလုပ်ကြခြင်း သို့မဟုတ် ရှားရှားပါးပါးပင် ဖြစ်နေသောကြောင့် malware လှိုင်းသစ်သည် ယခု ပြဿနာကို တက်ကြွစွာ အသုံးချနေပါသည်။
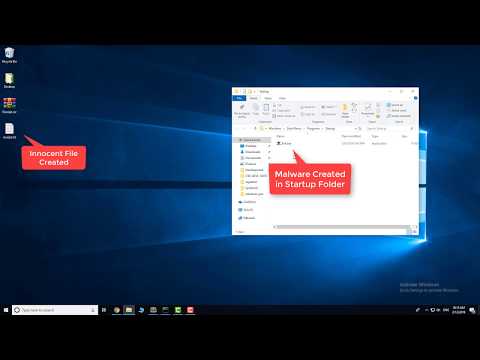
အားနည်းချက်ကိုရှာဖွေတွေ့ရှိခဲ့သော Check Point လုံခြုံရေးသုတေသီများက archiver ၏ချို့ယွင်းချက်ကို ဖွင့်လိုက်သည့်အခါ အန္တရာယ်ရှိသောကုဒ်ကို အလိုအလျောက်ထုတ်ယူသည့် အန္တရာယ်ရှိသော RAR မှတ်တမ်းများကို ဖြန့်ဝေခြင်းဖြင့် အသုံးချခံရကြောင်း ရှင်းပြခဲ့သည်။ ဤပရိုဂရမ်များသည် PC ၏ startup ဖိုဒါတွင် ၎င်းတို့ကို ထည့်သွင်းပြီးနောက် အသုံးပြုသူ၏ အသိပညာမရှိဘဲ ကွန်ပျူတာကို ဖွင့်သည့်အခါတိုင်းတွင် လုပ်ဆောင်သည်။
bug ကို ထုတ်ဖော်ပြီးသည်နှင့် ဟက်ကာအဖွဲ့များသည် ၎င်းကို အသုံးချကာ နိုင်ငံအသီးသီးမှ ထောက်လှမ်းရေးများကို စုဆောင်းရန် ရည်ရွယ်သည့် ဆိုက်ဘာထောက်လှမ်းရေး လှုပ်ရှားမှုများ၏ ပစ်မှတ်များ ဖြစ်လာခဲ့သည်။ ဆော့ဖ်ဝဲလ်လုံခြုံရေးကုမ္ပဏီ McAfee သည် WinRAR bug ကို အသုံးချသည့် ထူးခြားသော အမြတ်ထုတ်မှု 100 ကျော်ကို ရှာဖွေတွေ့ရှိထားပြီးဖြစ်ပြီး အများစုမှာ အမေရိကန်ပြည်ထောင်စုကို ပစ်မှတ်ထားခြင်းဖြစ်သည်။
Malware ဖြန့်ဖြူးသူများသည် အမျိုးမျိုးသော မီဒီယာဖိုင်များကိုတရားမ၀င်ဒေါင်းလုဒ်လုပ်လိုသူများကြားတွင် WinRAR ၏ရေပန်းစားမှုကို ကောင်းစွာသဘောပေါက်ပါသည်။ ရေပန်းအစားဆုံး အမြတ်ထုတ်မှုများထဲမှ တစ်ခုသည် Ariana Grande ၏ နောက်ဆုံးထွက် အယ်လ်ဘမ် "Thank U, Next" ၏ ခိုးကူးခွေများကို အွန်လိုင်းတွင် ရှာဖွေနေသူများကို ပစ်မှတ်ထားကြောင်း McAfee မှ မှတ်ချက်ပြုသည်။
WinRAR exploit (#CVE-2018-20250) နမူနာ ( United Nations .rar) သည် အရှေ့အလယ်ပိုင်းကို ပစ်မှတ်ထားပုံရသည်။ ကုလသမဂ္ဂ လူ့အခွင့်အရေးနှင့် အာရဗီဘာသာဖြင့် #UN တို့နှင့် ပတ်သက်သော မြှားစာစာရွက်စာတမ်းများဖြင့် ထည့်သွင်းထားသောကြောင့် နောက်ဆုံးတွင် #Revenge RAT.https://t.co/WJ4oJ1UxAz pic.twitter.com/fgHYSD4Mk5
— 360 Threat Intelligence Center (@360TIC) မတ်လ 12 ရက်၊ 2019 ခုနှစ်
ဟုတ်ပါတယ်၊ WinRAR ဟာ လွန်ခဲ့တဲ့နှစ်ပေါင်းများစွာကလို ယနေ့ခေတ်မှာ လူကြိုက်များတဲ့ နေရာမဟုတ်ပေမယ့် သူ့ရဲ့အသုံးပြုသူအခြေခံဟာ အနှစ် 20 နီးပါးအတွင်း သန်း 500 ကိုရောက်ရှိသွားတာကြောင့် ဒီတိုက်ခိုက်မှုကို ခံနိုင်ရည်ရှိမယ့် စနစ်ဘယ်လောက်ရှိတယ်ဆိုတာ မပြောနိုင်ပါဘူး။ ထို့အပြင်၊ ဗားရှင်း 5.70 ကို ဇန်နဝါရီနှောင်းပိုင်းတွင် ဖြန့်ချိခဲ့သော်လည်း၊ ၎င်းသည် တရားဝင်ဝဘ်ဆိုက်မှ လူကိုယ်တိုင်ဒေါင်းလုဒ်လုပ်ပြီး ထည့်သွင်းရန် လိုအပ်သေးသောကြောင့် သုံးစွဲသူအများစုသည် ဤအရေးကြီးသောအပ်ဒိတ်ကို သတိမထားမိခဲ့ကြပေ။
source: 3dnews.ru
