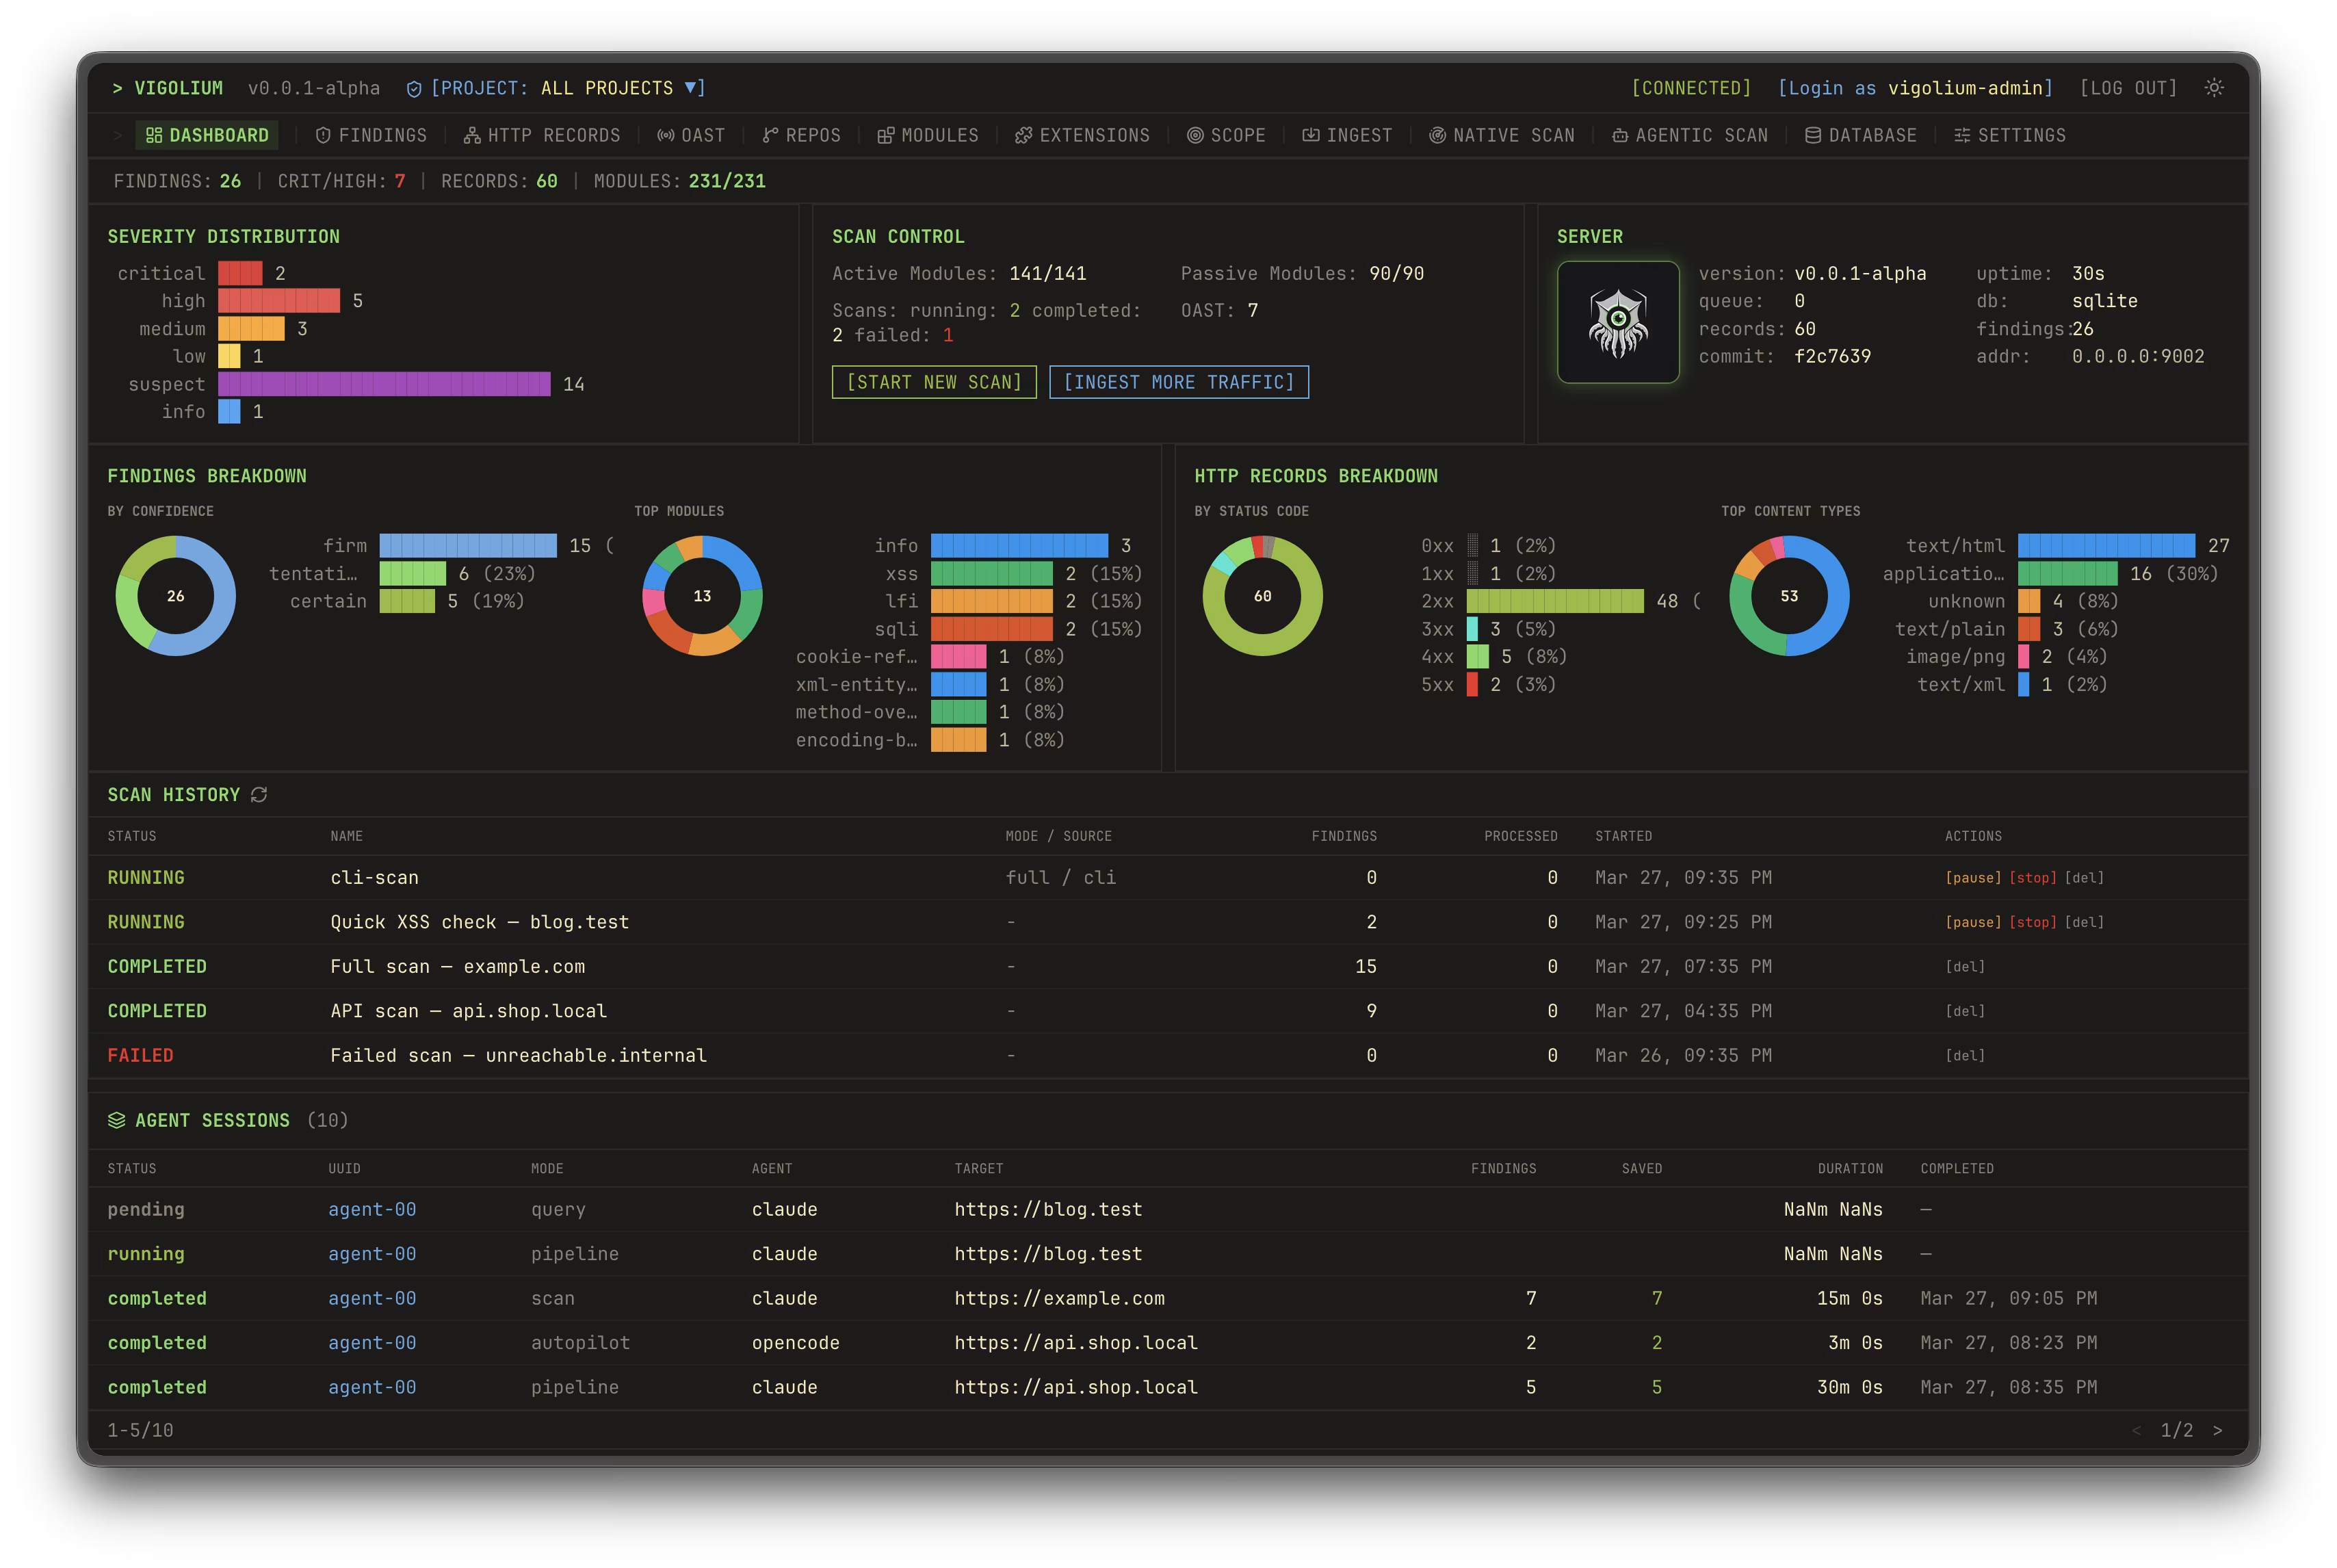
De eerste open bèta is gepubliceerd Vigolium v0.1.13-beta — een kwetsbaarheidsscanner voor webapplicaties die klassieke deterministische scanning combineert met agentgebaseerde audits op basis van LLM. Het project is beschikbaar op GitHub en wordt verspreid onder een licentie GNU AGPLv3; het commerciële deel is naar de cloud verplaatst Cloud Console, terwijl de kern van de scanner als openlijk is verklaard.
Vigolium biedt twee hoofdwerkmodi: vigolium scan — een gewone, meervoudige scan met contentdetectie, spidering via de browser, actieve en passieve audits; en vigolium agent — agentmodus, waarbij LLM modules selecteert, aanvallen plant, aangepaste JavaScript-extensies genereert en dynamische testing combineert met code-audits.
Volgens de actuele modulehandleiding, Vigolium omvat 251 controlemodules, waarvan 154 actief en 97 passief. Actieve modules sturen gewijzigde verzoeken en passen fuzzing, injecties en gedragsanalyse toe, passieve analyseren al bestaande request/response paren zonder extra verkeer te genereren.
Functionaliteiten
Native Scan — gewone deterministische scanning.
De modus vigolium scan is bedoeld voor snelle en reproduceerbare controles. Het doorloopt verschillende fasen: externe dataverzameling, contentdetectie, browser/SPA-spidering en audit. Deze modus is handig voor CI, regelmatige controles en situaties waarin een voorspelbaar resultaat zonder betrokkenheid van LLM belangrijk is.Agentic Scan — agentaudit met LLM.
De modus vigolium agent maakt gebruik van de ingebouwde runtime olium. De agent kan zelf endpoints zoeken, modules selecteren, controles uitvoeren, code analyseren, SAST uitvoeren en bevindingen opnieuw controleren. Er zijn scripts voor Autopilot, Swarm en Query-modus: van autonoom scannen van doelen tot eenmalige aanvragen voor codebeoordelingen, het zoeken naar endpoints en het ontdekken van secrets.Controle op XSS, SQLi, NoSQLi, SSTI, LFI, RCE, XXE en SSRF.
In de modulehandleiding staan controles voor reflectieve XSS, SQL-injecties door fouten en boolean-based blind SQLi, NoSQL-injecties, server-side template injectie, lokale bestandsinclusie, command-injectie, XXE, SSRF en out-of-band kwetsbaarheden. Voor bevindingen wordt een ernstigheidschaal gebruikt van critical tot info en een vertrouwen-schaal van certain, firm, tentative.OAST-controles voor 'blinde' kwetsbaarheden.
Vigolium kan blind XSS, blind SSRF, blind XXE en blind RCE controleren via callback-mechanismen, waaronder via interactsh. Dit is nodig voor gevallen waarin de kwetsbaarheid niet direct in de HTTP-respons verschijnt, maar de server een externe DNS/HTTP-aanroep doet of een uitgestelde actie uitvoert.Waarde-bewuste mutatie — mutatie van parameters met inachtneming van de betekenis van de waarde.
De scanner classificeert parameters op semantisch type: nummer, UUID, JWT, e-mail en andere opties, waarna mutaties worden geselecteerd op basis van de context. Dit zou de ruis moeten verminderen in vergelijking met het eenvoudig vervangen van dezelfde payloads in alle velden.Ondersteuning voor verschillende invoerformaten.
Als input kunnen URL's, OpenAPI/Swagger-specificaties, Postman-collecties, gegevens van Burp Suite, cURL en Nuclei JSONL worden doorgegeven. URL's kunnen ook via stdin worden doorgegeven en afzonderlijke scans kunnen worden uitgevoerd.Geauthentiseerde scans en controles op IDOR/BOLA.
Vigolium ondersteunt meerdere sessies tegelijkertijd: sessies kunnen inline worden doorgegeven, vanuit bestanden worden geladen of volledige loginflows worden beschreven met token-extractie. Dit wordt gebruikt voor controles van horizontale en verticale toegangscontrole, inclusief IDOR/BOLA en privilege-escalatie.Controles voor frameworks en typische lekken.
De lijst met modules bevat controles voor Next.js, Spring/Java, Django, Flask, FastAPI, Laravel, Symfony, Rails, Express en ASP.NET/IIS. Bijvoorbeeld, voor Spring worden open Actuator-eindpunten, Spring Boot Admin, Spring Cloud Config, H2 Console, Jolokia en consoles van Java-toepassingsservers gecontroleerd; voor Next.js — lekken via /_next/data, SSRF in de Afbeeldingsoptimalisator en omzeilingen van middleware.JavaScript-extensies.
De gebruiker kan zijn eigen modules en hooks in JavaScript schrijven via de ingebouwde JS-engine met een HTTP API, die rekening houdt met sessies. Belangrijke beperking: dergelijke extensies kunnen willekeurige opdrachten uitvoeren en zijn niet geïsoleerd in een sandbox, waardoor ze moeten worden behandeld als gewone uitvoerbare code.Een aparte fase triage voor resultaten.
Bij LLM-assisted security testing ontstaat vaak het probleem van plausibele maar niet reproduceerbare bevindingen. De auteur van Vigolium beschrijft triage als een aparte doorgang: eerst verzamelt de scanner kandidaten, daarna vergelijkt een afzonderlijke controle elke bevinding opnieuw met bewijs.Budgetbeperkingen voor agentmodus.
Voor agent-scan kan het aantal tokens, de hoeveelheid aanroepingen van tools, het aantal triage-iteraties en de totale uitvoeringstijd worden beperkt. Dit is belangrijk voor CI en pentests met een vaste tijd: de agent mag niet eindeloos één doelwit 'graven' en het budget verbranden op weinig waardevolle hypothesen.Rapporten, wachtrij en schaling.
In Native Scan zijn er een concurrerende worker pool, per-host rate limiting, een hybride wachtrij in geheugen, op schijf of in Redis, evenals zelfvoorzienende HTML-rapporten. Voor output zijn console, JSONL en HTML beschikbaar.Servermodus, API en integratie met Burp Suite.
Vigolium kan als API-server draaien, verkeer accepteren, een transparante HTTP-proxy inschakelen en automatisch de ontvangen gegevens scannen. Voor Burp Suite wordt een aparte uitbreiding burp-vigolium genoemd die live verkeer naar de Vigolium-server kan sturen.Werkruimte en Console.
Naast de CLI beschrijft het project Werkruimte — een self-hosted dashboard voor visualisatie van resultaten, projectbeheer en het volgen van bevindingen. Console — een commerciële cloudlaag voor managed scanning, gecentraliseerde rapportage, samenwerking en het plannen van controles.
Installatie
Het project biedt installatie via shell-script, npm, Docker, Homebrew, Bun en bouwen vanuit de bron. Voor het bouwen vanuit de bron zijn de vereisten in README vermeld Go 1.26+ en bun 1.3.11+.
curl -fsSL https://vigolium.com/install.sh | bash
npm install -g @vigolium/vigolium
docker pull j3ssie/vigolium:latest
docker run —rm j3ssie/vigolium:latest scan -h
De ontwikkelaars waarschuwen dat Vigolium een offensive security tool is: de agentmodus wordt zonder sandbox uitgevoerd en krijgt volledige toegang tot shell, bestandssysteem en netwerk van de host, terwijl uitbreidingen ook willekeurige commando's kunnen uitvoeren. Daarom wordt aanbevolen om agentcontroles in een wegwerpcontainer of virtuele machine aan te sturen, beperkt tot de kaders van specifieke tests.
Bron: linux.org.ru