

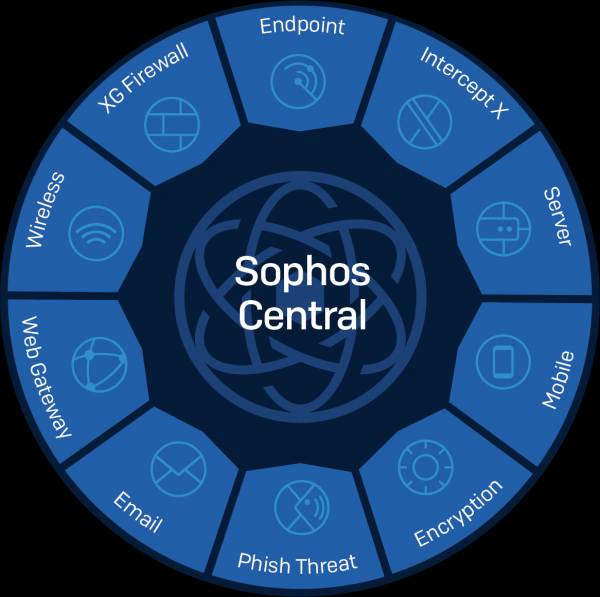
Voor een hoge effectiviteit van informatieveiligheidsmiddelen speelt de verbinding tussen de componenten een grote rol. Het stelt hen in staat om niet alleen externe, maar ook interne bedreigingen te bestrijden. Bij het ontwerpen van de netwerkinfrastructuur is elk beveiligingsmiddel van groot belang, of het nu een antivirus of firewall is, zodat ze niet alleen binnen hun eigen klasse (Endpoint security of NGFW) functioneren, maar ook de mogelijkheid hebben om samen te werken in de strijd tegen bedreigingen.
Een beetje theorie
Het is dan ook geen verrassing dat hedendaagse cybercriminelen steeds vindingrijker zijn geworden. Voor de verspreiding van malware passen ze een reeks netwerktechnologieën toe:
Phishing-e-mailcampagnes zorgen ervoor dat malware 'de drempel' van uw netwerk overschrijdt, gebruikmakend van bekende aanvallen of 'zero-day-aanvallen' met daaropvolgende privilege-escalatie of laterale beweging binnen het netwerk. De aanwezigheid van één geïnfecteerd apparaat kan betekenen dat uw netwerk wordt gebruikt voor malafide doeleinden door de aanvaller.
In sommige gevallen, wanneer samenwerking tussen informatieveiligheidscomponenten nodig is, kan het tijdens een audit van de informatieveiligheid niet worden beschreven met één enkel samenhangend pakket van maatregelen. In de meeste gevallen voorzien veel technologische oplossingen die zich richten op het bestrijden van een bepaald type bedreiging niet in integratie met andere technologische oplossingen. Bijvoorbeeld, producten voor eindpuntbescherming gebruiken handtekening- en gedragsanalyse om te bepalen of een bestand geïnfecteerd is of niet. Om malware-verkeer te stoppen, gebruiken firewalls andere technologieën, waaronder webfiltering, IPS, sandboxing, enzovoort. Desondanks zijn in de meeste organisaties deze informatieveiligheidcomponenten niet met elkaar verbonden en functioneren ze geïsoleerd.
Tendensen in de implementatie van de Heartbeat-technologie
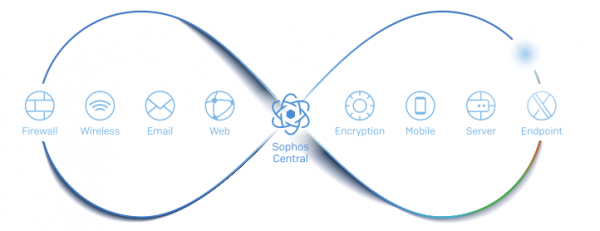
Een nieuwe benadering van het waarborgen van cyberbeveiliging houdt in dat bescherming op elk niveau wordt geboden, waarbij de oplossingen die op elk van deze niveaus worden gebruikt, met elkaar verbonden zijn en informatie kunnen uitwisselen. Dit leidt tot de creatie van het Synchronized Security-systeem (SynSec). SynSec is het proces van het garanderen van informatiebeveiliging als één enkel systeem. In dit geval is elke component van informatiebeveiliging in realtime met elkaar verbonden. Bijvoorbeeld, de oplossing is volgens dit principe uitgevoerd.
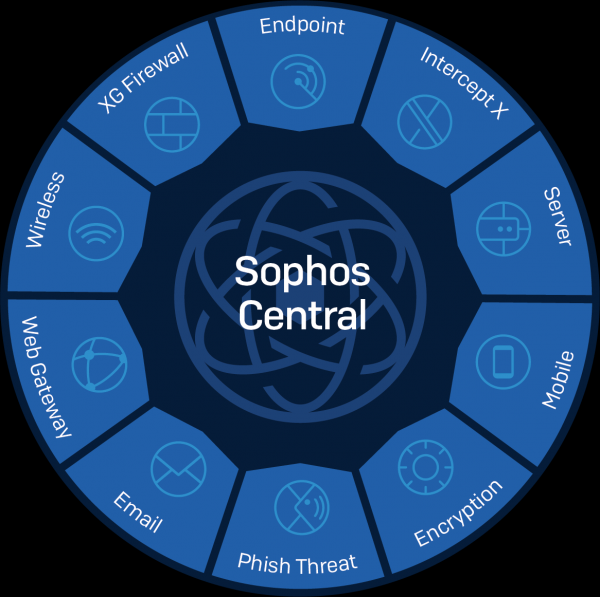
De Security Heartbeat-technologie zorgt voor communicatie tussen beveiligingscomponenten, waardoor het systeem gezamenlijk functioneert en gemonitord wordt. In zijn oplossingen van de volgende klassen geïntegreerd:
- — klassieke handtekening virusbestrijding;
- — gespecialiseerde antivirus voor servers;
- – next-generation antivirus (zonder handtekeningen en met kunstmatige intelligentietechnologieën);
- — Next-Generation Firewall;
- — beheer van mobiele apparaten en controle van toegang tot bedrijfs-e-mail en bestanden;
- ;
- — toegangspunten die zowel vanuit de cloud als lokaal via Sophos UTM / Sophos XG worden beheerd;
- — een klassieke oplossing voor webverkeer filtering;
- — cloudgebaseerde / lokale anti-spam / antivirusoplossing;
- — het verhogen van het bewustzijn van medewerkers, het uitvoeren van test phishing-e-mails;
- — audit van cloudinfrastructuren.
Het is niet moeilijk op te merken dat Sophos Central een vrij breed scala aan oplossingen op het gebied van informatiebeveiliging ondersteunt. In Sophos Central is het SynSec-concept gebaseerd op drie belangrijke principes: detectie, analyse en reactie. Voor een gedetailleerde beschrijving hiervan gaan we op elk principe in.
Concepten van SynSec
DETECTIE (het identificeren van onbekende bedreigingen)
Producten van Sophos die worden beheerd door Sophos Central delen automatisch informatie met elkaar om risico's en onbekende bedreigingen te identificeren, wat inhoudt:
- analyse van netwerkverkeer met de mogelijkheid om applicaties met een hoog risico en schadelijk verkeer te identificeren;
- detectie van gebruikers met een hoge risicogroep door correlatieanalyse van hun netwerkgedragingen.
ANALYSE (direct en intuïtief)
Real-time incident analysis provides instant understanding of the current situation in the system.
- displaying the complete chain of events that led to the incident, including all files, registry keys, URLs, etc.
REAGEREN (automatische incidentrespons)
Configuratie van beveiligingsbeleid maakt het mogelijk om automatisch binnen enkele seconden te reageren op besmettingen en incidenten. Dit wordt mogelijk gemaakt door:
- onmiddellijke isolatie van besmette apparaten en realtime stopzetting van de aanval (zelfs binnen één netwerk / broadcast domein);
- toegang tot netwerkbronnen van het bedrijf beperken voor apparaten die niet voldoen aan het beleid;
- op afstand een scan van het apparaat starten bij detectie van uitgaande spam.
We hebben de belangrijkste beschermingsprincipes besproken waarop Sophos Central is gebaseerd. Laten we nu ingaan op hoe de SynSec-technologie zich in de praktijk bewijst.
Van theorie naar praktijk
Laten we eerst uitleggen hoe apparaten volgens het SynSec-principe met behulp van de Heartbeat-technologie communiceren. De eerste stap is de registratie van Sophos XG in Sophos Central. In deze fase ontvangt het een certificaat voor zelfidentificatie, een IP-adres en een poort waarmee eindapparaten met hem communiceren via de Heartbeat-technologie, evenals een lijst van ID's van eindapparaten die via Sophos Central worden beheerd en hun clientcertificaten.
Kort nadat de registratie van Sophos XG heeft plaatsgevonden, zal Sophos Central informatie aan de eindapparaten doorgeven om de communicatie via de Heartbeat-technologie te initiëren:
- een lijst met certificeringsinstanties die worden gebruikt voor het uitgeven van certificaten voor Sophos XG;
- een lijst met ID's van apparaten die geregistreerd zijn in Sophos XG;
- IP-adres en poort voor communicatie via de Heartbeat-technologie.
Deze informatie wordt op de computer opgeslagen op het volgende pad: %ProgramData%SophosHearbeatConfigHeartbeat.xml en wordt regelmatig bijgewerkt.
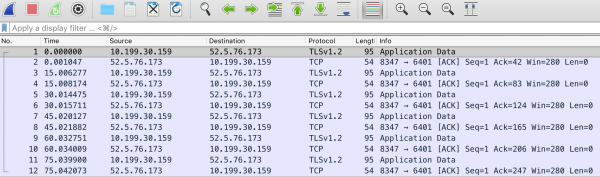
Communicatie via de Heartbeat-technologie vindt plaats door middel van het verzenden van berichten door het eindpunt naar het magische IP-adres 52.5.76.173:8347 en terug. Tijdens de analyse is vastgesteld dat de pakketten om de 15 seconden worden verzonden, zoals door de leverancier is aangegeven. Het is vermeldenswaard dat Heartbeat-berichten rechtstreeks door de XG Firewall worden verwerkt — deze onderschept de pakketten en volgt de status van het eindpunt. Als je de pakketten op de host vastlegt, zal de verkeersbeweging lijken op communicatie met een extern IP-adres, hoewel het eindpunt in werkelijkheid rechtstreeks met de XG-firewall communiceert.
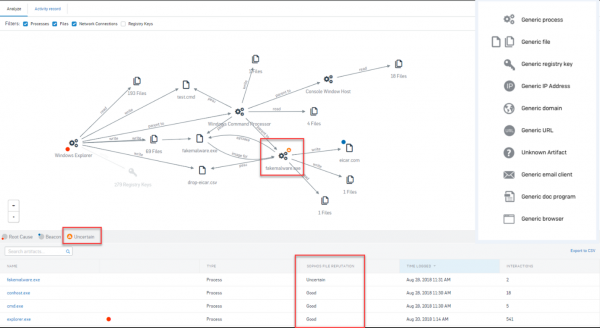
Stel je voor dat er op de computer op de een of andere manier een kwaadaardige applicatie is terechtgekomen. Sophos Endpoint detecteert deze aanval of we ontvangen geen Heartbeat meer van dit systeem. Het geïnfecteerde apparaat stuurt automatisch informatie over de infectie, wat een automatische actieketen op gang brengt. De XG Firewall isoleert onmiddellijk de computer, waardoor de verspreiding van de aanval en interactie met C&C-servers wordt voorkomen.
Sophos Endpoint verwijdert automatisch de kwaadaardige software. Nadat deze is verwijderd, synchroniseert het eindpunt met Sophos Central, waarna de XG Firewall de netwerktoegang herstelt. Root Cause Analysis (RCA of EDR — Endpoint Detection and Response) maakt het mogelijk om een gedetailleerd inzicht te verkrijgen in wat er is gebeurd.
Als we aannemen dat toegang tot bedrijfsresources wordt verleend via mobiele apparaten en tablets, is het dan mogelijk om SynSec in dit geval te waarborgen?
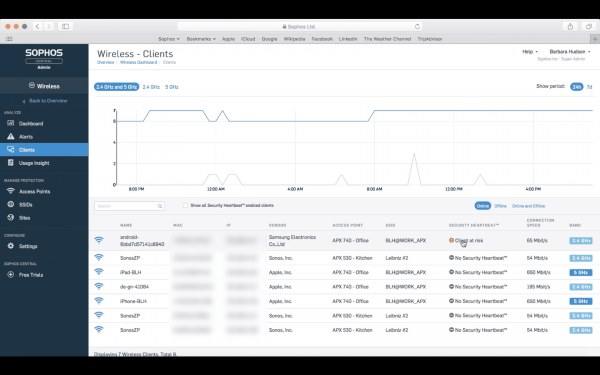
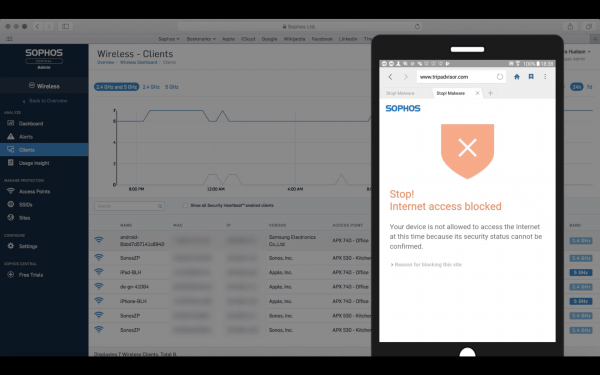
Voor dit scenario biedt Sophos Central ondersteuning voor en . Stel dat de gebruiker probeert het beveiligingsbeleid op een mobiel apparaat, dat wordt beveiligd door Sophos Mobile, te overtreden. Sophos Mobile detects het schenden van het beveiligingsbeleid en verzendt meldingen naar de andere systeemcomponenten, wat een vooraf ingestelde reactie op het incident oproept. Als in Sophos Mobile het beleid "verbieden om verbinding te maken met het netwerk" is ingesteld, dan beperkt Sophos Wireless de netwerktoegang voor dit apparaat. Op het dashboard van Sophos Central verschijnt op het tabblad Sophos Wireless een melding dat het apparaat geïnfecteerd is. Wanneer de gebruiker probeert toegang te krijgen tot het netwerk, verschijnt er een scherm dat aangeeft dat de toegang tot internet beperkt is.
Het eindpunt heeft verschillende Heartbeat-statussen: rood, geel en groen.
De rode status ontstaat in de volgende gevallen:
- actieve malware is gedetecteerd;
- er is een poging tot het uitvoeren van malware gedetecteerd;
- er is schadelijk netwerkverkeer gedetecteerd;
- de malware is niet verwijderd.
De gele status betekent dat er in het eindpunt inactieve malware is gedetecteerd of dat er PUP (potentieel ongewenste programma's) zijn gevonden. De groene status geeft aan dat er geen van de bovenstaande problemen zijn vastgesteld.
Na het bekijken van enkele klassieke scenario's van interactie tussen de beveiligde apparaten en Sophos Central, gaan we verder met de beschrijving van de grafische interface van de oplossing en de belangrijkste instellingen en ondersteunde functionaliteit.
Grafische interfaces
Op het dashboard worden de laatste meldingen weergegeven. Ook is er een samenvatting in de vorm van diagrammen van verschillende beschermingscomponenten. In dit geval worden samenvattende gegevens over de bescherming van persoonlijke computers weergegeven. Op dit dashboard is ook samenvattende informatie beschikbaar over pogingen om gevaarlijke bronnen en bronnen met onaanvaardbare inhoud te bezoeken, evenals statistieken van e-mailanalyse.
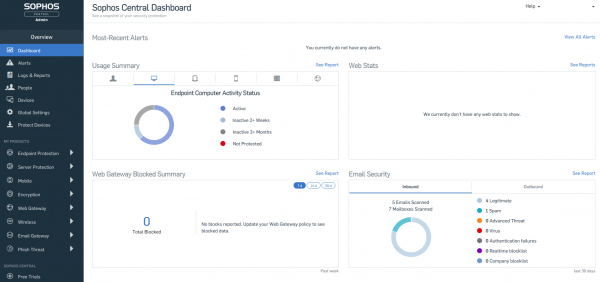
Sophos Central ondersteunt het weergeven van meldingen op basis van urgentie, zodat de gebruiker belangrijke beveiligingswaarschuwingen niet mist. Naast de beknopte samenvattende informatie over de status van het beveiligingssysteem, ondersteunt Sophos Central ook het loggen van gebeurtenissen en integratie met SIEM-systemen. Voor veel bedrijven is Sophos Central een platform voor zowel interne SOC als voor het bieden van diensten aan hun klanten - MSSP.
Een van de belangrijke kenmerken is de ondersteuning voor update-cache voor endpoint-clients. Dit bespaart de bandbreedte van extern verkeer, omdat in dit geval updates één keer op een van de endpoint-clients worden gedownload en de andere eindapparaten de updates daarvandaan ophalen. Naast deze mogelijkheid kan de geselecteerde endpoint berichten over beveiligingsbeleid en informatieve rapporten naar de Sophos-cloud doorsturen. Deze functie is handig als er eindapparaten zijn die geen directe toegang tot internet hebben, maar wel bescherming nodig hebben. In Sophos Central is er een optie (tamper protection) die het wijzigen van de beschermingsinstellingen van de computer of het verwijderen van de endpoint-agent verbiedt.
Een van de componenten van endpoint-bescherming is de next-generation antivirus (NGAV) — . Met behulp van diepgaand machine learning kan de antivirus eerder onbekende bedreigingen detecteren zonder gebruik te maken van handtekeningen. De nauwkeurigheid van de detectie is vergelijkbaar met die van handtekening-gebaseerde oplossingen, maar in tegenstelling tot deze biedt het proactieve bescherming, waardoor aanvallen van het type 'zero-day' worden voorkomen. Intercept X kan parallel werken met handtekening-gebaseerde antivirusoplossingen van andere leveranciers.
In dit artikel hebben we kort de concepten van SynSec besproken, die zijn geïmplementeerd in Sophos Central, evenals enkele mogelijkheden van deze oplossing. We zullen in de volgende artikelen uitleggen hoe elk van de beschermingscomponenten die zijn geïntegreerd in Sophos Central werkt. U kunt een demo-versie van de oplossing verkrijgen .
Bron: habr.com
