

Olá! No post anterior Eu descrevi o funcionamento do nosso serviço MultiSIM em relação a reservas e balanceamento de canais. Como mencionado, conectamos os clientes à rede via VPN, e hoje vou falar um pouco mais sobre a VPN e nossas capacidades nessa área.
É importante ressaltar que, como operador de telecomunicações, temos uma imensa rede MPLS, que para os clientes de linha fixa é dividida em dois segmentos principais — um utilizado diretamente para o acesso à internet e outro para a criação de redes isoladas — e é através desse segmento MPLS que o tráfego IPVPN (L3 OSI) e VPLAN (L2 OSI) flui para nossos clientes corporativos.
Normalmente, a conexão do cliente ocorre da seguinte forma.
Uma linha de acesso é instalada até o escritório do cliente a partir do Ponto de Presença (POP) mais próximo da rede (nó MEN, PRTL, BSSS, FTTB, etc.), e em seguida, o canal é encaminhado pela rede de transporte até o respectivo roteador RE-MPLS, onde o direcionamos para um VRF especialmente criado para o cliente, considerando o perfil de tráfego necessário (as marcas de perfil são escolhidas para cada porta de acesso com base nos valores de precedência IP 0, 1, 3, 5).
Caso, por algum motivo, não possamos organizar adequadamente a última milha para o cliente, por exemplo, se o escritório do cliente estiver em um centro de negócios onde outro provedor tem prioridade, ou se não houver um ponto de presença próximo, anteriormente os clientes tinham que criar várias redes IPVPN com diferentes provedores (uma arquitetura não muito vantajosa em termos de custo) ou resolver sozinhos as questões de acesso ao seu VRF pela rede da Internet.
Muitos faziam isso instalando um gateway IPVPN — implementavam um roteador de borda (hardware ou alguma solução baseada em Linux), conectavam a ele um canal IPVPN por uma porta e um canal de Internet por outra, e gerenciavam seu um servidor VPN e conectavam usuários através de seu próprio gateway VPN. Naturalmente, esse tipo de esquema traz também desafios: tal infraestrutura precisa ser construída corretamente e, o mais complicado — mantida e desenvolvida.
Para facilitar a vida de nossos clientes, estabelecemos um hub VPN centralizado e organizamos o suporte para conexões sobre a internet usando IPSec. Ou seja, agora os clientes só precisam configurar seu roteador para trabalhar com nosso hub VPN através de um túnel IPSec por qualquer internet pública, e nós liberaremos o tráfego desse cliente em seu VRF.
Para quem é útil
- Para aqueles que já possuem uma grande rede IPVPN e têm necessidades de novas conexões em prazos curtos.
- Para todos que, por algum motivo, desejam transferir parte do tráfego da internet pública para IPVPN, mas anteriormente tiveram limitações técnicas relacionadas a vários provedores de serviços.
- Para aqueles que atualmente têm várias redes VPN dispersas com diferentes operadoras. Existem clientes que conseguiram organizar IPVPN tanto com a Beeline quanto com a MegaFon e com a Rostelecom, etc. Para facilitar, podem ficar apenas com a nossa única opção, VPN, enquanto todos os outros canais de diferentes operadores são redirecionados para a internet, após o que eles se conectam à IPVPN da Beeline através do IPSec e da internet desses operadores.
- Para aqueles que já possuem uma rede IPVPN sobre a Internet.
Se tudo for implementado conosco, os clientes recebem suporte completo para VPN, uma infraestrutura seriamente redundante e configurações padrão que funcionarão em qualquer roteador que conhecem (seja um Cisco, um Mikrotik, contanto que suporte adequadamente IPSec/IKEv2 com métodos de autenticação padronizados). A propósito, sobre o IPSec — no momento, estamos suportando apenas ele, mas temos planos de iniciar a operação completa também do OpenVPN e Wireguard, para que os clientes não dependam do protocolo e possam transferir tudo para nós com ainda mais facilidade, além de querermos começar a conectar clientes a partir de computadores e dispositivos móveis (soluções incorporadas no sistema operacional, Cisco AnyConnect e strongSwan e similares). Com essa abordagem, a construção da infraestrutura pode ser tranquilamente delegada ao operador, mantendo apenas a configuração de CPE ou do host.
Como ocorre o processo de conexão para o modo IPSec:
- O cliente envia uma solicitação ao seu gerente, especificando a velocidade de conexão necessária, o perfil de tráfego e os parâmetros de endereçamento IP para o túnel (por padrão, sub-rede com máscara /30) e o tipo de roteamento (estático ou BGP). Para a transmissão de rotas até as redes locais do cliente no escritório conectado, são utilizados mecanismos IKEv2 da fase do protocolo IPSec com as configurações apropriadas no roteador do cliente, ou são anunciadas via BGP no MPLS, usando o AS BGP privado indicado pelo cliente na solicitação. Assim, as informações sobre as rotas das redes do cliente são completamente controladas pelo cliente através das configurações do roteador.
- Em resposta, o cliente recebe do seu gerente os dados de conta para inclusão em seu VRF, como segue:
- Endereço IP do VPN-HUB
- Login
- Senha de autenticação
- Configura o CPE, abaixo, para exemplo dois tipos de configuração básica:Opção para Cisco:
crypto ikev2 keyring BeelineIPsec_keyring
peer Beeline_VPNHub
address 62.141.99.183 – Concentador VPN Beeline
pre-shared-key
!
Para a opção com roteamento estático, as rotas para redes disponíveis através do VPN-hub podem ser definidas nas configurações do IKEv2 e aparecerão automaticamente como rotas estáticas na tabela de roteamento do CPE. Essas configurações também podem ser feitas de forma padrão ao definir rotas estáticas (veja abaixo).crypto ikev2 authorization policy FlexClient-author
A rota até as redes atrás do roteador CPE é uma configuração obrigatória no roteamento estático entre CPE e PE. A transmissão dos dados das rotas para o PE é feita automaticamente ao estabelecer o túnel através da interação IKEv2.
route set remote ipv4 10.1.1.0 255.255.255.0 – Rede local do escritório
!
crypto ikev2 profile BeelineIPSec_profile
identity local
authentication local pre-share
authentication remote pre-share
keyring local BeelineIPsec_keyring
aaa authorization group psk list group-author-list FlexClient-author
!
crypto ikev2 client flexvpn BeelineIPsec_flex
peer 1 Beeline_VPNHub
client connect Tunnel1
!
crypto ipsec transform-set TRANSFORM1 esp-aes 256 esp-sha256-hmac
mode tunnel
!
crypto ipsec profile default
set transform-set TRANSFORM1
set ikev2-profile BeelineIPSec_profile
!
interface Tunnel1
ip address 10.20.1.2 255.255.255.252 – Endereço do túnel
tunnel source GigabitEthernet0/2 – Interface de acesso à Internet
tunnel mode ipsec ipv4
tunnel destination dynamic
tunnel protection ipsec profile default
!
As rotas para redes privadas do cliente, acessíveis através do concentrador VPN Beeline, podem ser definidas estaticamente.ip route 172.16.0.0 255.255.0.0 Tunnel1
ip route 192.168.0.0 255.255.255.0 Tunnel1Opção para Huawei (ar160/120):
ike local-name
#
acl name ipsec 3999
regra 1 permite ip origem 10.1.1.0 0.0.0.255 – Rede local do escritório
#
aaa
plano de serviço IPSEC
conjunto de rota acl 3999
#
proposta ipsec ipsec
algoritmo de autenticação esp sha2-256
algoritmo de criptografia esp aes-256
#
proposta ike padrão
algoritmo de criptografia aes-256
dh grupo2
algoritmo de autenticação sha2-256
método de autenticação pré-compartilhado
algoritmo de integridade hmac-sha2-256
prf hmac-sha2-256
#
par ipsec peer
chave pré-compartilhada simples
tipo-de-id local fqdn
tipo-de-id remoto ip
endereço remoto 62.141.99.183 – Concentador VPN Beeline
plano de serviço IPSEC
solicitação de troca de configuração
definir aceitação de troca de configuração
definir envio de troca de configuração
#
perfil ipsec ipsecprof
peer ike ipsec
proposta ipsec
#
interface Tunnel0/0/0
ip address 10.20.1.2 255.255.255.252 – Endereço do túnel
protocolo de túnel ipsec
origem GigabitEthernet0/0/1 – Interface de acesso à Internet
perfil ipsec ipsecprof
#
As rotas para as redes privadas do cliente, acessíveis através do concentrador VPN da Beeline, podem ser definidas de forma estáticaip rota-estática 192.168.0.0 255.255.255.0 Tunnel0/0/0
ip rota-estática 172.16.0.0 255.255.0.0 Tunnel0/0/0
O esquema de comunicação resultante se parece com o seguinte:
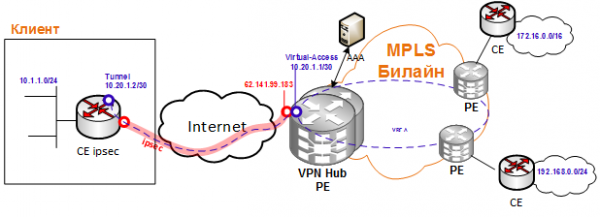
Se o cliente não tiver exemplos de configuração básica, geralmente ajudamos a formá-los e os tornamos disponíveis para todos os demais.
Basta conectar o CPE à Internet, fazer um ping para a parte oposta do túnel VPN e para um host dentro do VPN, e pronto, pode-se considerar que a conexão foi estabelecida.
No próximo artigo, vamos contar como combinamos esse esquema com IPSec e a reserva MultiSIM usando CPE Huawei: instalamos nosso CPE Huawei nos clientes, onde pode ser utilizado não apenas um canal de internet cabeado, mas também 2 cartões SIM diferentes, e o CPE reconfigura automaticamente o túnel IPSec seja através do WAN cabeado ou através da rádio (LTE#1/LTE#2), proporcionando alta resiliência do serviço final.
Um agradecimento especial pela preparação deste artigo (e, de fato, aos autores dessas soluções técnicas) aos colegas do nosso R&D!
Fonte: habr.com
