

Compania Google lansarea unui browser web . În același timp versiunea stabilă a unui proiect open-source , care stă la baza Chrome. Browserul Chrome utilizarea logo-urilor Google, existența unui sistem de trimitere a notificărilor în caz de crash, posibilitatea de a încărca modulul Flash la cerere, module pentru redarea conținutului video protejat (DRM), un sistem de instalare automată a actualizărilor și transmiterea în timpul căutării Următorul release Chrome 80 este programat pentru 4 februarie.
:
- componenta Password Checkup, destinată analizei securității parolelor folosite de utilizator. La încercarea de conectare pe orice site, Password Checkup verificarea numelui de utilizator și a parolei în baza de date a conturilor compromise, emitând un avertisment în cazul identificării unor probleme (verificarea se realizează pe baza hash-ului prefixat la nivelul utilizatorului). Verificarea se face pe o bază ce include peste 4 miliarde de conturi compromise, care au fost implicate în scurgeri de date utilizator. Avertismentul este de asemenea emis la încercarea de utilizare a unor parole triviale, precum „abc123”. Pentru gestionarea activării Password Checkup, în secțiunea „Sync and Google Services”, a fost implementată o setare specială.
- A fost prezentată o nouă tehnologie de detectare a phishing-ului în timp real. Anterior, verificarea se realiza prin consultarea listelor negre Safe Browsing descărcate local, care erau actualizate aproximativ o dată la 30 de minute, ceea ce s-a dovedit insuficient, de exemplu, în condițiile schimbării frecvente a domeniilor de către atacatori. Noua metodă permite verificarea URL-urilor în timp real cu o verificare prealabilă în listele albe, care includ hash-uri ale mii de site-uri populare de încredere. Dacă site-ul accesat nu se află în lista albă, browserul va verifica URL-ul pe serverul Google, transmitând primele 32 de biți ai hash-ului SHA-256 al linkului, din care se elimină datele personale potențiale. Conform estimărilor Google, noul abordaj permite o creștere de 30% a eficienței avertismentelor pentru noile site-uri de phishing.
- A fost adăugată o protecție proactivă împotriva transmiterii informațiilor de conectare Google și a oricăror parole salvate în managerul de parole prin pagini de phishing. La încercarea de a introduce o parolă salvată pe un site unde această parolă nu este de obicei utilizată, utilizatorul va primi un avertisment cu privire la o acțiune potențial periculoasă.
- Pentru conexiunile care folosesc TLS 1.0 și 1.1, acum se va afișa un indicator de conexiune nesigură. Suportul complet pentru TLS 1.0 și 1.1 în Chrome 81, programat pentru 17 martie 2020.
- A fost adăugată opțiunea de înghețare a tab-urilor inactive, permitând descărcarea automată din memorie a tab-urilor care sunt în fundal mai mult de 5 minute și nu efectuează acțiuni semnificative. Decizia cu privire la potrivirea unei tab-uri pentru înghețare se bazează pe heuristici. Managementul activării funcției se face prin flag-ul „chrome://flags/#proactive-tab-freeze”.
- blocarea conținutului mixt pe paginile deschise prin HTTPS pentru a garanta că paginile deschise prin https:// conțin doar resurse încărcate printr-un canal de comunicație securizat. Chiar dacă cele mai periculoase tipuri de conținut mixt, cum ar fi scripturile și iframe-urile, sunt deja blocate în mod implicit, imaginile, fișierele audio și video ar putea fi încă încărcate prin http://. Indicatorul de conținut mixt utilizat anterior pentru astfel de înserții a fost considerat ineficient și înșelător, deoarece nu oferă o evaluare clară a securității paginii. De exemplu, prin substituirea imaginilor, un atacator poate introduce cookie-uri care urmăresc acțiunile utilizatorului, poate încerca să exploateze vulnerabilitățile în gestionarea imaginilor sau poate comite fraudă, înlocuind informațiile prezentate în imagine. Pentru a dezactiva blocarea componentelor mixte, a fost adăugată o setare specială, accesibilă prin meniul care apare la clic pe simbolul lacătului.
- A fost adăugată o opțiune experimentală de partajare a conținutului clipboard-ului între versiunile desktop și mobile ale Chrome. În instanțele Chrome conectate la același cont, acum se poate accesa conținutul clipboard-ului de pe un alt dispozitiv, inclusiv este posibil partajarea clipboard-ului între sistemul mobil și cel desktop. Conținutul clipboard-ului este criptat folosind criptarea end-to-end, ceea ce împiedică accesul la text pe serverele Google. Funcția se activează prin opțiunile chrome://flags#shared-clipboard-receiver, chrome://flags#shared-clipboard-ui și chrome://flags#sync-clipboard-service.
- În bara de adrese, în anumite momente (de exemplu, atunci când salvați o parolă), când sincronizarea profilului este dezactivată, este asigurat afișarea numelui contului Google activ actual, astfel încât utilizatorul să poată identifica exact contul activ curent.
- Activată pentru 1% dintre utilizatori „DNS peste HTTPS” (DoH, DNS over HTTPS). În experiment participă doar utilizatorii pentru care sunt deja specificați furnizori DNS care suportă DoH în setările de sistem. De exemplu, dacă utilizatorul are specificat DNS 8.8.8.8 în setările de sistem, atunci DoH-ul Google va fi activat în Chrome („https://dns.google.com/dns-query”), dacă DNS-ul este 1.1.1.1, atunci va fi activat serviciul DoH de la Cloudflare („https://cloudflare-dns.com/dns-query”) etc. Pentru a gestiona activarea DoH, este prevăzută setarea „chrome://flags/#dns-over-https”. Se acceptă trei moduri de funcționare: „secure”, „automatic” și „off”. În modul „secure”, gazdele sunt determinate doar pe baza valorilor sigure stocate anterior (obținute printr-o conexiune sigură) și a solicitărilor prin DoH, revenirea la DNS-ul obișnuit nu se aplică. În modul „automatic”, dacă DoH și cache-ul sigur nu sunt disponibile, se permite obținerea datelor din cache-ul nesigur și accesul prin DNS tradițional. În modul „off”, mai întâi se verifică cache-ul general și, dacă nu există date, solicitarea este trimisă prin DNS-ul sistemului.
- A fost adăugată experimental cache-ul conținutului redat la schimbarea paginilor cu butoanele înainte și înapoi, permițând reducerea semnificativă a întârzierilor în timpul acestei forme de navigare datorită cache-ului complet al întregii pagini, care nu necesită reproiectarea și încărcarea resurselor. Optimizarea este deosebit de vizibilă în versiunea pentru dispozitive mobile, unde creșterea performanței în timpul navigării atinge 19%. Modificarea se activează prin opțiunea „chrome://flags#back-forward-cache”.
- setarea „chrome://flags/#omnibox-ui-hide-steady-state-url-scheme-and-subdomains”, care permitea revenirea la afișarea protocolului în bara de adrese (acum toate linkurile sunt întotdeauna afișate fără https:// și http://, precum și fără „www.”).
- În versiunile pentru Windows, a fost inclusă izolația sandbox a serviciului de redare a sunetului. Pentru a gestiona activarea izolației, este propusă proprietatea AudioSandboxEnabled.
- În cadrul centrului de administrare centralizat pentru companii, s-a implementat posibilitatea de a defini reguli care stabilesc dimensiunea de memorie pe care o instanță a browserului o poate utiliza înainte ca taburile de fundal să fie descărcate. Memoria eliberată după descărcarea tabului devine disponibilă pentru utilizare, iar conținutul tabului este reîncărcat atunci când se trece din nou pe acesta.
- În Linux este utilizat un handler încorporat pentru verificarea certificatelor, care a înlocuit sistemul NSS utilizat anterior. În acest timp, handler-ul încorporat continuă să folosească depozitul NSS pentru verificare, dar impune cerințe mai stricte în ceea ce privește procesarea certificatelor incorect codificate și a celor certificate separat (toate certificatele trebuie să fie certificate de o autoritate de certificare).
- În versiunea pentru platforma Android posibilitatea de a stabili pictograme adaptive pentru aplicațiile web instalate, care funcționează în modul Progressive Web Apps (PWA). Pictogramele adaptive se pot adapta la interfața aplicată de producătorul dispozitivului, de exemplu, pot fi rotunde, pătrate sau cu colțuri rotunjite.
- API , oferind acces la componente pentru crearea realității virtuale și augmentate. API-ul permite unificarea funcționării cu diverse clase de dispozitive, de la căști de realitate virtuală staționare, precum Oculus Rift, HTC Vive și Windows Mixed Reality, până la soluții bazate pe dispozitive mobile, cum ar fi Google Daydream View și Samsung Gear VR. Printre aplicațiile în care poate fi aplicat noul API se numără programele pentru vizionarea de video în modul 360°, sistemele de vizualizare a spațiului tridimensional, crearea de cinematografe virtuale pentru prezentarea de video, desfășurarea experimentelor de crearea a interfețelor 3D pentru magazine și galerii;
- În modul Origin Trials (funcționalități experimentale care necesită o activare separată ) au fost propuse mai multe API-uri noi. Origin Trial implică posibilitatea de a utiliza API-ul specificat din aplicații încărcate de pe localhost sau 127.0.0.1, sau după ce s-a înscris și a obținut un token special, care este valabil pentru o perioadă limitată pentru un site anume.
- Pentru toate elementele HTML este propus atributul „rendersubtree”, care asigură păstrarea afișării elementului DOM. Atunci când atributului i se atribuie valoarea „invisible”, conținutul elementului nu va fi redat și verificat, ceea ce permite optimizarea redării. Când se setează valoarea „activatable”, browserul va elimina atributul invizibil, va reda conținutul și îl va face vizibil.
- A fost adăugată o variantă API bazat pe mecanismul Promise, oferind o modalitate mai sigură de a gestiona dezactivarea auto-blocării ecranului și de a comuta dispozitivele în moduri de economisire a energiei.
- A fost implementată posibilitatea de a aplica atributul pentru toate elementele HTML și SVG, pe care poate fi setat focusul de introducere.
- Pentru imagini și videoclipuri calcularea raportului de aspect pe baza atributelor Width sau Height, ceea ce poate fi folosit pentru a determina dimensiunea imaginii cu ajutorul CSS într-o etapă în care imaginea nu a fost încă încărcată (rezolvă problema reașezării paginii după încărcarea imaginilor).
- A fost adăugată proprietatea CSS , care ajustează automat dimensiunea fontului variabil în coordonatele optice „„, dacă fontul le suportă. Modul permite alegerea formei optime a glifelor pentru dimensiunea specificată, de exemplu, utilizarea glifelor mai contrastante pentru titluri.
- A fost adăugată proprietatea CSS , permițând utilizarea oricăror simboluri în loc de puncte în liste, de exemplu, „-“, „+”, „★” și „▸”.
- În cazul în care Worklet.addModule() nu poate fi executat, acum se returnează un obiect cu informații detaliate despre natura erorii, care permite evaluarea mai precisă a cauzei erorii (probleme de conexiune la rețea, sintaxă incorectă etc.).
- A fost oprită procesarea elementelor când acestea sunt mutate între documente. Atunci când sunt transferate între documente, executarea evenimentelor legate de script „error” și „load” este de asemenea dezactivată.
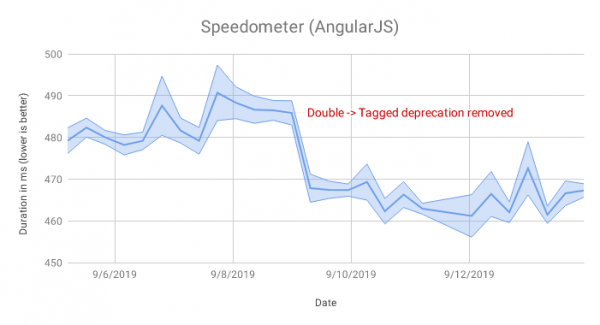
- În motorul JavaScript V8 optimizarea procesării modificărilor vizualizării câmpurilor în obiecte, rezultând în faptul că executarea codului AngularJS în setul de teste Speedometer a fost cu 4% mai rapidă.

- În V8 a fost optimizată și procesarea getter-urilor definite în API-uri încorporate, cum ar fi Node.nodeType și Node.nodeName, în absența unui manager IC (inline caching). Modificarea a redus timpul de execuție a IC runtime cu aproximativ 12% la testele Backbone și jQuery din suita Speedometer.
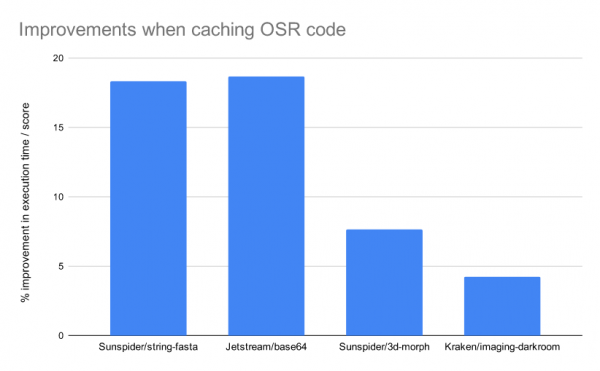
- S-a implementat caching pentru rezultatele mecanismului OSR (called on-stack replacement), care substituie codul optimizat în timpul execuției funcției (permițând utilizarea codului optimizat pentru funcții care se execută pe termen lung, fără a aștepta reluarea acestora). Caching-ul OSR permite utilizarea rezultatelor optimizării și la reluarea funcției, fără a necesita o reoptimizare.
În unele teste, modificarea a permis creșterea performanței de vârf cu 5-18%.
- Modificări în instrumentele pentru dezvoltarea web:
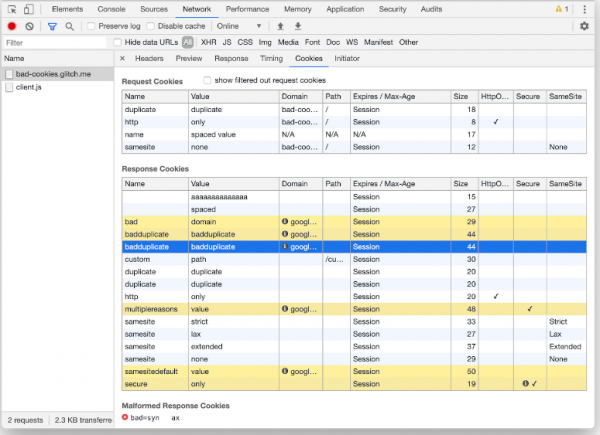
- un mod de depanare pentru a identifica cauzele blocării cererii sau livrării Cookie-urilor.
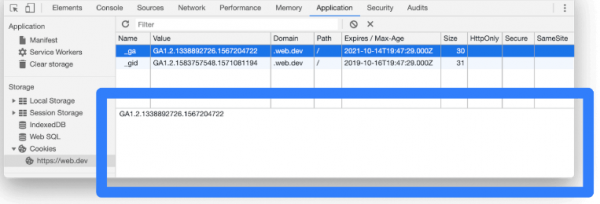
- În secțiunea cu lista de Cookie-uri a fost adăugată opțiunea de a vizualiza rapid valoarea unui Cookie selectat printr-un clic pe o anumită linie.

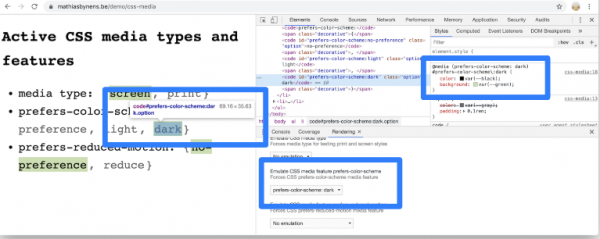
- S-a adăugat posibilitatea de a simula diferite setări pentru media queries prefers-color-scheme și prefers-reduced-motion (de exemplu, pentru a verifica comportamentul paginii în timpul unei teme de sistem întunecate sau cu efecte animate dezactivate).

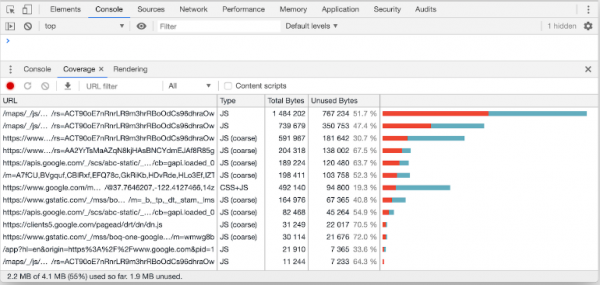
- Tab-ul Coverage a fost modernizat, permițând evaluarea codului folosit și nefolosit. A fost adăugată posibilitatea filtrării informațiilor după tipul acestora (JavaScript, CSS). Informațiile despre utilizarea codului au fost de asemenea adăugate la afișarea sursei.

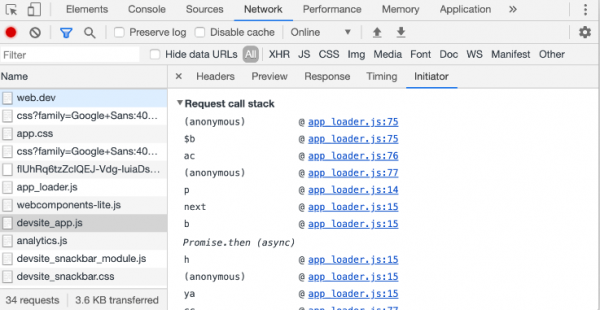
- A fost adăugată posibilitatea de a depana cauzele cererii pentru un anumit resurs de rețea după înregistrarea activității de rețea (se poate vizualiza urma apelurilor de cod JavaScript care a dus la încărcarea resursei).

- A fost adăugată setarea „Settings > Preferences > Sources > Default Indentation” pentru a defini tipul de indentare (2/4/8 spații sau tab) în codul afișat în panourile Console și Sources.

- În secțiunea cu lista de Cookie-uri a fost adăugată opțiunea de a vizualiza rapid valoarea unui Cookie selectat printr-un clic pe o anumită linie.
În plus față de inovații și corectarea erorilor, noua versiune a remediat 51 de vulnerabilități. Multe dintre aceste vulnerabilități au fost identificate prin testare automatizată folosind instrumentele AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer și AFL. Două probleme (CVE-2019-13725, accesarea unei zone de memorie deja eliberate în codul pentru suport Bluetooth, și CVE-2019-13726, depășirea heap-ului în managerul de parole) sunt marcate ca critice, adică permit ocolirea tuturor nivelurilor de protecție ale browserului și executarea de cod în sistem dincolo de mediul sandbox. Este prima dată când două probleme critice sunt dezvăluite într-un singur ciclu de dezvoltare în Chrome. Prima vulnerabilitate a fost descoperită de cercetătorii de la Tencent Keen Security Lab și la competiția Tianfu Cup, iar cea de-a doua a fost găsită de Serghei Glazunov de la Google Project Zero.
În cadrul programului de recompense pentru descoperirea vulnerabilităților pentru versiunea curentă, compania Google a plătit 37 de premii în valoare totală de 80,000 de dolari (o recompensă de 20,000 de dolari, o recompensă de 10,000 de dolari, două recompense de 7,500 de dolari, patru recompense de 5,000 de dolari, o recompensă de 3,000 de dolari, două recompense de 2,000 de dolari, două recompense de 1,000 de dolari și opt recompense de 500 de dolari). Încă nu a fost stabilită valoarea a 15 premii.
Sursa: opennet.ro
