

, majoritatea (87%) incidentelor de securitate informatică se întâmplă în câteva minute, iar pentru 68% dintre companii, detectarea lor durează luni de zile. Acest lucru este confirmat și de , conform căruia majoritatea organizațiilor au nevoie în medie de 206 zile pentru a detecta un incident. Din experiența anchetelor noastre, hackerii pot controla infrastructura unei companii timp de ani de zile fără a fi descoperiți. De exemplu, într-o organizație unde experții noștri au investigat un incident de securitate informatică, s-a constatat că hackerii controlau complet întreaga infrastructură a organizației și furau în mod regulat informații importante .
Să presupunem că aveți deja un SIEM care colectează jurnalele și analizează evenimentele, iar antivirusurile sunt instalate pe punctele finale. Cu toate acestea, , la fel cum nu este posibil să implementați sisteme EDR în întreaga rețea, ceea ce înseamnă că nu puteți evita zonele "orb". Acestea sunt gestionate cu ajutorul sistemelor de analiză a traficului de rețea (network traffic analysis, NTA). Aceste soluții identifică activitatea atacatorilor în cele mai timpurii etape de penetrare în rețea, precum și în timpul încercărilor de a se stabili și de a dezvolta un atac în interiorul rețelei.
NTA sunt de două tipuri: unele funcționează cu NetFlow, altele analizează traficul brut. Avantajul sistemelor de analiză a traficului brut este că acestea pot stoca înregistrări ale traficului brut. Grație acestui fapt, specialistul în securitate informatică poate verifica succesul atacului, localiza amenințarea, înțelege cum a avut loc atacul și cum să prevină unul similar în viitor.
Vă vom arăta cum, cu ajutorul NTA, se pot identifica toate tacticile de atac cunoscute, descrise în baza de cunoștințe . Vom vorbi despre fiecare dintre cele 12 tactici, vom analiza tehnicile care pot fi detectate prin trafic și vom demonstra detectarea acestora cu ajutorul sistemului nostru NTA.
Despre baza de cunoștințe ATT&CK
MITRE ATT&CK este o bază de cunoștințe publică, dezvoltată și întreținută de MITRE pe baza analizei APT-urilor reale. Aceasta constituie un set structurat de tactici și tehnici utilizate de atacatori. Acest lucru permite specialiștilor în securitate informatică din întreaga lume să comunice pe aceeași limbă. Baza este constant extinsă și îmbogățită cu noi cunoștințe.
În cadrul bazei sunt evidențiate 12 tactici, care sunt divizate pe etapele atacului cibernetic:
- acces inițial (initial access);
- execuție (execution);
- persistence (persistență);
- escaladarea privilegiilor (privilege escalation);
- evitarea descoperirii (defense evasion);
- accesul la datele de autentificare (credential access);
- descoperire (discovery);
- mișcare laterală (lateral movement);
- colectare de date (collection);
- comandă și control (command and control);
- exfiltrarea datelor (exfiltration);
- impact (impact).
Pentru fiecare tactică din baza de cunoștințe ATT&CK, este disponibilă o listă de tehnici care ajută atacatorii să își atingă obiectivele în etapa actuală a atacului. Deoarece aceeași tehnică poate fi utilizată în diferite etape, ea poate fi asociată cu mai multe tactici.
Descrierea fiecărei tehnici include:
- identificator;
- lista de tactici în care este aplicată;
- exemple de utilizare de către grupuri APT;
- măsuri de reducere a impactului aplicării acesteia;
- recomandări pentru detectare.
Specialiștii în securitate IT pot utiliza cunoștințele din baza de date pentru a structura informațiile despre metodele de atac actuale și pentru a construi un sistem de securitate eficient. Înțelegerea modului în care acționează grupurile APT reale poate, de asemenea, să devină o sursă de ipoteze pentru căutarea proactivă a amenințărilor în cadrul .
Despre Descoperirea Atacurilor în Rețele PT
Identificarea utilizării tehnicilor din matricea ATT&CK va fi realizată cu ajutorul sistemului — sistemul NTA Positive Technologies, destinat identificării atacurilor la perimetru și în interiorul rețelei. PT NAD acoperă într-o măsură variată toate cele 12 tactici ale matricei MITRE ATT&CK. Este cel mai eficient în identificarea tehnicilor de acces inițial (initial access), mișcare laterală (lateral movement) și comandă și control (command and control). În acestea, PT NAD acoperă mai mult de jumătate din tehnicile cunoscute, identificând utilizarea lor pe baza unor caracteristici directe sau indirecte.
Sistemul identifică atacurile care utilizează tehnici ATT&CK prin reguli de detectare create de echipa (PT ESC), învățare automată, indicatori de compromitere, analize profunde și analize retrospective. Analiza traficului în timp real, combinată cu analiza retrospectivă, permite identificarea activității malițioase ascunse în cursul desfășurării și urmărirea vectorilor de dezvoltare și a cronologiei atacurilor.
mapping-ul complet PT NAD pe matricea MITRE ATT&CK. Imaginea este complexă, așa că vă proponem să o analizați într-o fereastră separată.
acces inițial (initial access)
Tactica obținerii accesului inițial include tehnici pentru infiltrarea în rețeaua unei companii. Scopul atacatorilor în această etapă este de a introduce cod malițios în sistemul atacat și de a asigura capabilitatea de a-l executa ulterior.
Analiza traficului cu PT NAD permite identificarea a șapte tehnici de obținere a accesului inițial:
1. : compromiterea prin vizionarea site-urilor.
O tehnică prin care victima accesează un site web folosit de atacatori pentru a exploata browserul web, obținând tokenuri de acces pentru aplicație.
Ce face PT NAD: dacă traficul web nu este criptat, PT NAD inspectează conținutul răspunsurilor serverelor HTTP. În aceste răspunsuri se află exploituri care permit atacatorilor să execute cod arbitrar în browser. PT NAD identifică automat astfel de exploituri folosind reguli de detecție.
În plus, PT NAD descoperă amenințările la pasul anterior. Regulile și indicatorii de compromitere se activează dacă utilizatorul a vizitat un site care l-a direcționat către un site cu un set de exploituri.
2. : exploatarea aplicației ce este accesibilă publicului.
Exploatarea vulnerabilităților în servicii care sunt disponibile pe internet.
Ce face PT NAD: efectuează o inspecție profundă a conținutului pachetelor de rețea, identificând semne de activitate anormală. În special, există reguli care permit detectarea atacurilor asupra sistemelor de gestionare a conținutului (content management system, CMS), interfețelor web ale echipamentelor de rețea, atacurilor asupra serverelor de e-mail și FTP.
3. : servicii externe și remote.
Folosirea de către atacatori a serviciilor de acces de la distanță pentru a se conecta la resursele rețelei interne din exterior.
Ce face PT NAD: deoarece sistemul recunoaște protocoalele nu după numerele de porturi, ci după conținutul pachetelor, utilizatorii sistemului pot filtra traficul pentru a găsi toate sesiunile protocoalelor de acces de la distanță și a verifica legitimitatea acestora.
4. : atașamente de spearphishing.
Se referă la celebrele trimiterea de atașamente de phishing.
Ce face PT NAD: extrage automat fișiere din trafic și le verifică în funcție de indicatorii de compromitere. Fișierele executabile din atașamente sunt identificate prin reguli care analizează conținutul traficului de e-mail. În mediul corporativ, un astfel de atașament este considerat anormal.
5. : linkuri de spearphishing.
Utilizarea linkurilor de phishing. Tehnica implică trimiterea de către agresori a unui e-mail de phishing cu un link, pe care, atunci când este accesat, se descarcă un program malware. De obicei, linkul este însoțit de un text elaborat conform tuturor regulilor ingineriei sociale.
Ce face PT NAD: detectează linkurile de phishing prin intermediul indicatorilor de compromitere. De exemplu, în interfața PT NAD vedem o sesiune în care a existat o conexiune HTTP printr-un link care a fost inclus în lista de adrese de phishing (phishing-urls).
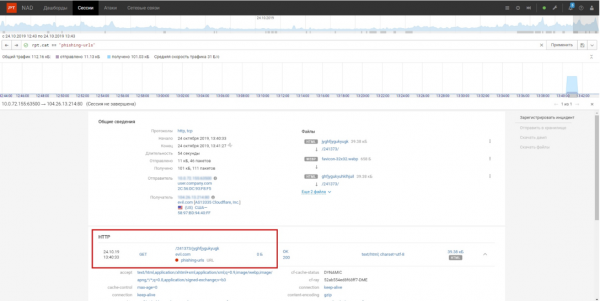
Conexiunea printr-un link din lista indicatorilor de compromitere phishing-urls
6. : relație de încredere
Accesul la rețeaua victimei prin intermediul terților, cu care victima are relații de încredere. Agresorii pot sparge o organizație de încredere și se pot conecta la rețeaua țintă prin aceasta. Pentru aceasta, ei folosesc conexiuni VPN sau relații de încredere între domenii, ceea ce poate fi identificat prin analiza traficului.
Ce face PT NAD: analizează protocoalele aplicațiilor și salvează câmpurile analizate în baza de date, permițând astfel analistului de securitate să găsească prin filtre toate conexiunile VPN suspecte sau conexiunile între domenii.
7. : conturi valide
Utilizarea acreditivelor standard, locale sau de domeniu pentru autentificarea pe servicii externe și interne.
Ce face PT NAD: extrage automat acreditivele din protocoalele HTTP, FTP, SMTP, POP3, IMAP, SMB, DCE/RPC, SOCKS5, LDAP, Kerberos. În general, acestea includ numele de utilizator, parola și semnul de succes al autentificării. Dacă au fost utilizate, acestea sunt afișate în cardul corespunzător al sesiunii.
Executare (execution)
În tactica Executare se includ tehnici pe care agresorii le aplică pentru a executa cod în sistemele compromise. Rularea codului malware ajută atacatorii să își consolideze prezența (tactica persistence) și să extindă accesul la sistemele de la distanță din rețea, deplasându-se în interiorul perimetrului.
PT NAD permite identificarea utilizării de către agresori a 14 tehnici utilizate pentru executarea codului malware.
1. : CMSTP (Microsoft Connection Manager Profile Installer)
O tactică în care atacatorii pregătesc un fișier de instalare INF malware special pentru utilitarul CMSTP.exe încorporat în Windows (instalatorul profilurilor managerului de conexiuni). CMSTP.exe primește fișierul ca parametru și instalează un profil de serviciu pentru conectarea la distanță. Astfel, CMSTP.exe poate fi utilizat pentru a descărca și executa biblioteci partajate dinamice (*.dll) sau scripturi (*.sct) de pe servere externe.
Ce face PT NAD: detectează automat în traficul HTTP transmiterea fișierelor INF de un anumit tip. În plus, detectează transmisia prin protocolul HTTP a scripturilor malware și a bibliotecilor partajate dinamice de pe un server extern.
2. : interfață de linie de comandă
Interacțiunea cu interfața de linie de comandă. Poate fi realizată local sau la distanță, de exemplu, prin intermediul utilitarelor de acces la distanță.
Ce face PT NAD: detectează automat prezența shell-urilor prin răspunsurile la comenzile de lansare ale diverselor utilitare de linie de comandă, cum ar fi ping, ifconfig.
3. : modelul de obiecte componente și COM distribuit
Utilizarea tehnologiilor COM sau DCOM pentru a executa cod pe sisteme locale sau la distanță în timpul avansării prin rețea.
Ce face PT NAD: detectează apelurile DCOM suspecte, pe care atacatorii le folosesc de obicei pentru a lansa programe.
4. : exploatarea pentru execuție client
Exploatarea vulnerabilităților pentru a executa cod arbitrar pe stația de lucru. Cele mai utile exploatații pentru atacatori sunt cele care permit rularea codului în sistemul de la distanță, deoarece prin acestea atacatorii pot accesa acel sistem. Tehnica poate fi implementată prin următoarele metode: campanii de propagare malware prin email, site-uri cu exploatări pentru browsere și exploatarea de la distanță a vulnerabilităților aplicațiilor.
Ce face PT NAD: în timpul analizei traficului de email, PT NAD verifică prezența fișierelor executabile în atașamente. Extrage automat documentele de birou din email-uri care pot conține exploatări. Tentativele de exploatare a vulnerabilităților sunt vizibile în trafic, ceea ce este detectat automat de PT NAD.
5. : mshta
Utilizarea utilitarului mshta.exe, care rulează aplicații Microsoft HTML (HTA) cu extensia .hta. Deoarece mshta procesează fișierele ocolind setările de securitate ale browserului, atacatorii pot folosi mshta.exe pentru a executa fișiere HTA, JavaScript sau VBScript malware.
Ce face PT NAD: fișierele .hta pentru execuție prin mshta sunt transmise inclusiv prin rețea — acest lucru este vizibil în trafic. PT NAD detectează automat transferul acestor fișiere malware. Înfățișează fișierele, iar informațiile despre ele pot fi vizualizate în cardul de sesiune.
6. : PowerShell
Folosirea PowerShell pentru a căuta informații și a executa cod malițios.
Ce face PT NAD: atunci când PowerShell este folosit de atacatori de la distanță, PT NAD detectează acest lucru prin reguli. Detectează cuvintele cheie ale limbajului PowerShell care sunt cele mai des utilizate în scripturile malițioase și transferul scripturilor PowerShell prin protocolul SMB.
7. : sarcină programată
Folosește planificatorul de sarcini Windows și alte utilitare pentru a lansa automat programe sau scripturi la un moment specific.
Ce face PT NAD: atacatorii creează astfel de sarcini, de obicei de la distanță, ceea ce înseamnă că aceste sesiuni sunt vizibile în trafic. PT NAD detectează automat operațiuni suspecte de creare și modificare a sarcinilor folosind interfețele RPC ale ATSVC și ITaskSchedulerService.
8. : scripting
Executarea scripturilor pentru automatizarea diferitelor acțiuni ale atacatorilor.
Ce face PT NAD: detectează transferurile de scripturi prin rețea, adică chiar înainte de execuția lor. Identifică conținutul scripturilor în traficul brut și detectează transferul de fișiere cu extensiile corespunzătoare limbajelor de scripting populare.
9. : execuție de servicii
Executarea unui fișier executabil, instrucțiuni ale interfeței liniei de comandă sau script prin interacțiunea cu serviciile Windows, cum ar fi Managerul de Control al Serviciilor (Service Control Manager, SCM).
Ce face PT NAD: inspectează traficul SMB și detectează accesarea SCM prin reguli privind crearea, modificarea și lansarea serviciului.
Tehnica de lansare a serviciilor poate fi realizată cu ajutorul unei utilitare pentru executarea de comenzi de la distanță, PSExec. PT NAD analizează protocolul SMB și detectează utilizarea PSExec atunci când folosește fișierul PSEXESVC.exe sau numele standard al serviciului PSEXECSVC pentru a executa cod pe o mașină la distanță. Utilizatorul trebuie să verifice lista comenzilor executate și legitimitatea execuției de comenzi de la distanță de la nod.
În cardul de atac PT NAD sunt afișate date despre tacticile și tehnicile utilizate conform matricei ATT&CK, astfel încât utilizatorul să poată înțelege în ce stadiu al atacului se află atacatorii, ce obiective urmăresc și ce măsuri compensatorii trebuie să ia.
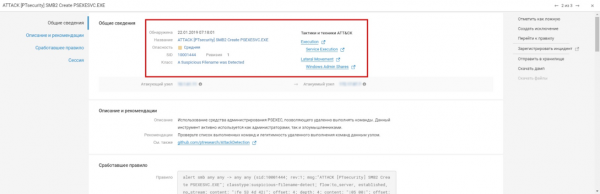
Activarea regulii privind utilizarea utilitarului PSExec, ceea ce poate indica o tentativă de executare a comenzilor pe o mașină la distanță.
10. : software de terță parte
O tehnică prin care atacatorii obțin acces la software-ul de administrare la distanță sau la sistemul corporate de implementare a software-ului și, folosindu-l, lansează cod malițios. Exemple de astfel de software: SCCM, VNC, TeamViewer, HBSS, Altiris.
De altfel, tehnica este deosebit de relevantă având în vedere trecerea masivă la munca de la distanță și, ca urmare, conectarea unui număr mare de dispozitive neprotejate acasă prin canale de acces la distanță îndoielnice.
Ce face PT NAD: detectează automat în rețea activitatea unui astfel de software. De exemplu, regulile se activează în cazul conectărilor prin protocolul VNC și activitatea troianului EvilVNC, care instalează secret un server VNC pe gazda victimei și îl pornește automat. De asemenea, PT NAD identifică automat protocolul TeamViewer, ceea ce ajută analistul să găsească cu ajutorul filtrului toate aceste sesiuni și să le verifice legitimitatea.
11. : execuția de către utilizator
O tehnică prin care utilizatorul lansează fișiere care pot duce la execuția de cod. Acest lucru poate fi, de exemplu, dacă deschide un fișier executabil sau rulează un document de birou cu macro-uri.
Ce face PT NAD: observă astfel de fișiere încă din etapa de transfer, înainte de a fi executate. Informațiile despre acestea pot fi studiate în cardul sesiunilor în care au fost transferate.
12. : Instrumentația de gestionare Windows
Utilizarea instrumentului WMI, care oferă acces local și la distanță la componentele sistemului Windows. Prin WMI, atacatorii pot interacționa cu sistemele locale și la distanță și pot efectua multe sarcini, de exemplu, colectarea de informații în scopuri de cercetare și lansarea de procese la distanță în timpul deplasării orizontale.
Ce face PT NAD: deoarece interacțiunile cu sistemele la distanță prin WMI sunt vizibile în trafic, PT NAD detectează automat cererile de rețea pentru stabilirea sesiunilor WMI și verifică traficul pentru a observa transferul scripturilor care utilizează WMI.
13. : Managementul la distanță Windows
Utilizarea serviciului și protocolului Windows care permite utilizatorului să interacționeze cu sisteme la distanță.
Ce face PT NAD: vede conexiunile de rețea stabilite prin Windows Remote Management. Aceste sesiuni sunt detectate automat prin reguli.
14. : procesare scripturi XSL (Extensible Stylesheet Language)
Limbajul de marcare a stilurilor XSL este utilizat pentru a descrie procesarea și vizualizarea datelor în fișierele XML. Pentru a susține operațiuni complexe, standardul XSL include suport pentru scripturi încorporate în diferite limbaje. Aceste limbaje permit executarea de cod arbitrar, ceea ce duce la ocolirea politicilor de securitate bazate pe liste albe.
Ce face PT NAD: detectează transferurile acestor fișiere prin rețea, adică înainte de a fi executate. Acesta detectează automat transferul de fișiere XSL și fișiere cu marcare XSL anormală.
În materialele următoare, vom explora modul în care sistemul NTA PT Network Attack Discovery identifică alte tactici și tehnici ale atacatorilor conform MITRE ATT&CK. Rămâneți pe fază!
Autori:
- Anton Kute pov, specialist al centrului de expertiză în securitate (PT Expert Security Center) Positive Technologies
- Natalia Kazankova, marketer de produs la Positive Technologies
Sursa: habr.com
