

Microsoft je izdal prvo izdajo projekta Litebox, ki razvija varnostno osredotočen operacijski sistem, implementiran kot knjižnica (Library OS). Ta pristop vgrajuje storitve operacijskega sistema neposredno v aplikacije, namesto da bi zahteval sistemske klice zunanjemu jedru operacijskega sistema. Litebox se lahko uporablja znotraj programov ali jeder kot dodatna izolacijska plast, ki blokira dostop do nepotrebnih funkcij jedra ali API-jev. Koda projekta je napisana v Rustu in je odprtokodna pod licenco MIT.
Litebox ponuja knjižnico, ki jo je mogoče priklopiti v aplikacijo, z izolacijsko plastjo, ki prevaja zahteve v zunanje API-je. Takšni zunanji API-ji so lahko jedro. Linux, zaščitena izolirana okolja OP-TEE (Open Portable Trusted Execution Environment), okolja Webassembly ali standardna knjižnica RustStd.
Minimalna platforma, ustvarjena s programom Litebox, je primerna za zagon aplikacij. Linux и Windows, vgnezdena jedra Linux in LVBS (Linux Varnost na podlagi virtualizacije). Možna področja uporabe Liteboxa vključujejo zagotavljanje zagona nespremenjenih Linux-programi v Windows, izolacija izvajanja Linux-aplikacije na sistemih z jedrom Linux, izvajanje programov na vrhu AMD SEV SNP za šifriranje pomnilnika, izvajanje programov OP-TEE v Linux in izolacijo z uporabo koncepta LVBS (uporaba strojne virtualizacije za zaščito posameznih komponent jedra) Linux, na primer, ki se uporablja za nadzor pristnosti modulov in nadzor dostopa).
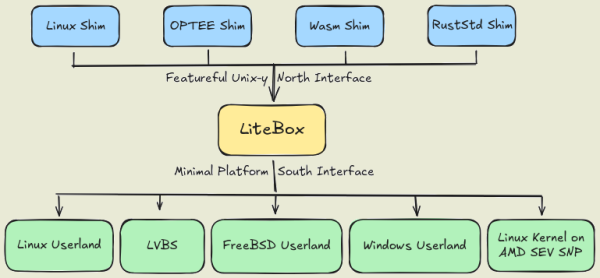
Vir: opennet.ru
