

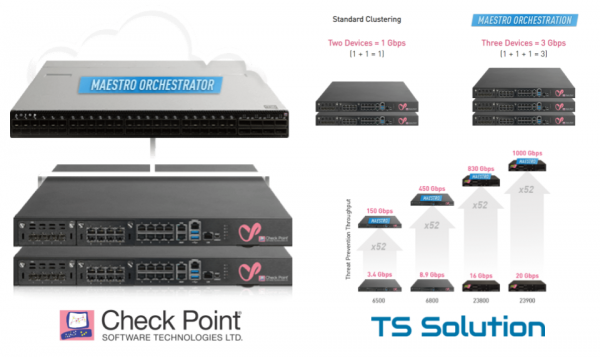
Tvrtka Check Point je na početku 2019. godine napravila nekoliko najava. Ne možemo o svemu govoriti u jednom članku, pa ćemo početi s najvažnijima — . Maestro je nova skalabilna platforma koja omogućava povećanje "snage" sigurnosnog prolaza do "nepristojnih" brojeva i gotovo linearno. To se, naravno, postiže balansiranjem opterećenja između pojedinih prolaza koji rade u klasteru kao jedinstvena cjelina. Neki bi mogli reći — "Bilo je! Već postoje blade-platforme 44000/64000«. Međutim, Maestro je sasvim drugačija stvar. U ovom ću članku ukratko objasniti što je to, kako to funkcionira i kako će ova tehnologija pomoći da se uštedi na zaštiti mrežnog perimetra.
Bilo — Postalo
Najlakše je razumjeti čime se nova skalabilna platforma razlikuje od starih dobrih 44000/64000 pogledati sliku ispod:
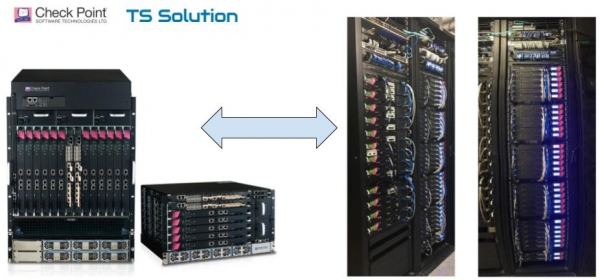
Razlika je očigledna.
Stara platforma Check Point 44000/64000
Kao što je vidljivo iz gornje slike, prva opcija predstavlja fiksnu platformu (šasiju) u koju se može umetnuti ograničen broj posebnih "modula-noževa" (Check Point SGM). Sve to se priključuje na Security Switch Module (SSM), koji vrši balansiranje prometa između prolaza. Na doljnjoj slici detaljnije su prikazani sastavni dijelovi ove platforme:
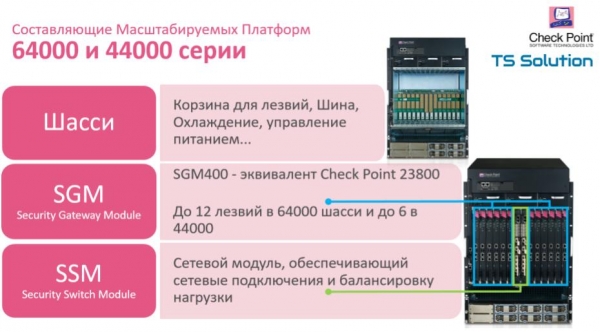
Ovo je odlična platforma ako točno znate kakvu vam performansu trenutno treba i u kojim granicama ona može rasti. Međutim, zbog fiksnog formata (12 ili 6 noževa) ograničeni ste u daljnjoj skalabilnosti. Osim toga, prisiljeni ste koristiti isključivo SGM noževe, bez mogućnosti priključivanja običnih applainsa koji imaju mnogo širi asortiman. S pojavom Maestro Hyperscale Network Security situacija se drastično mijenja.
Nova platforma Check Point Maestro Hyperscale Network Security
Check Point Maestro je prvi put predstavljen 22. siječnja na konferenciji CPX u Bangkoku. Glavne karakteristike možete vidjeti na slici ispod:
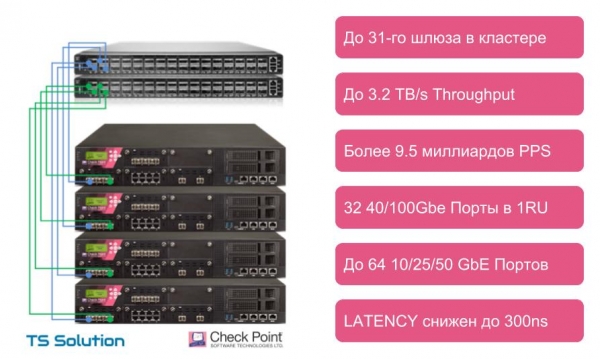
Kot lahko opazimo, je glavna prednost Check Point Maestro možnost uporabe običajnih prehodov (appliance) za uravnoteženje obremenitve. To pomeni, da nismo več omejeni na SGM rezila. Obremenitev lahko porazdelimo med katerokoli napravo, ki je od modela 5600 naprej (SMB modeli in šasije 44000/64000 niso podprte). Na zgornji sliki so prikazani glavni kazalniki, ki jih je mogoče doseči z uporabo nove platforme. Združimo lahko v en izračunskih vir. do 31! prehodov. Zdaj vaš “firewall” lahko izgleda takole:
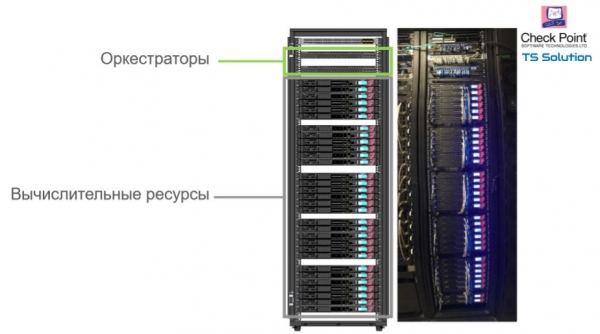
Maestro Hyperscale Orchestrator
Prepričan sem, da se je pri mnogih že pojavilo vprašanje: “Kaj je ta Orkestrator?” No, spoznajte ga. Maestro Hyperscale Orchestrator — prav ta naprava je odgovorna za uravnoteženje obremenitve. Na tej napravi je nameščen operacijski sistem Gaia R80.20 SP. Trenutno sta na voljo dve različici Orkestratorjev — MHO-140 in MHO-170. Tehnični podatki so prikazani na spodnji sliki:
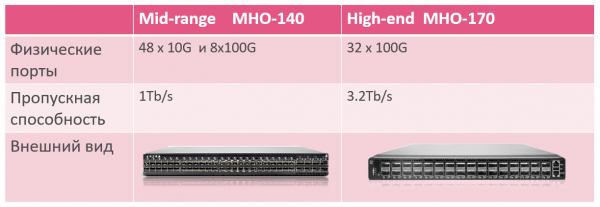
Na prvi pogled se zdi, da gre za običajni usmerjevalnik. V resnici pa gre za 'usmerjevalnik + uravnoteževalnik + sistem upravljanja virov'. Vse v eni škatli.
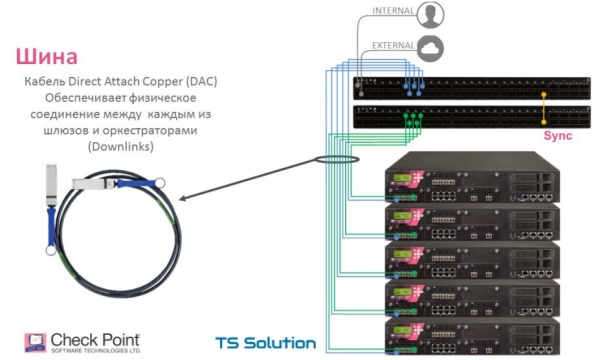
Na te Orkestratorje se priključijo prehodi. V primeru, da so uravnoteževalniki v odpornem nastopu, se vsak prehod poveže z vsakim orkestratorjem. Za povezavo se lahko uporablja 'optika' (sfp+ / qsfp+ / qsfp28+) ali DAC kabel (Direct Attach Copper). Pri tem mora biti med orkestratorji seveda povezava za sinhronizacijo:
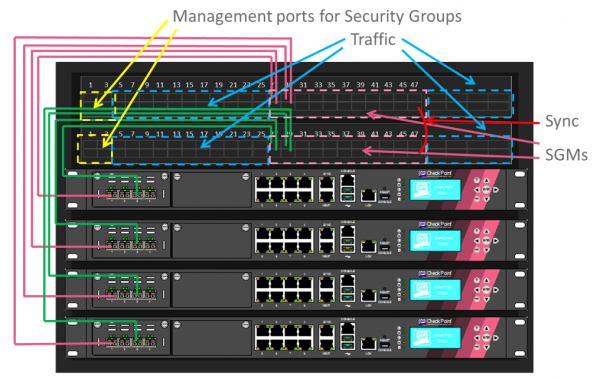
Na spodnji sliki lahko vidite, kako se porazdelijo vrata teh orkestratorjev:
Varne skupine
Da bi se obremenitev lahko porazdelila med prehodi, morajo biti ti prehodi v eni varni skupini. Varna skupina je logična skupina naprav, ki deluje kot grozd active/active. Ta skupina deluje neodvisno od drugih varnih skupin. Z vidika upravljalnega strežnika varna skupina izgleda kot ena naprava z eno IP-naslovo.
Po potrebi lahko enega ali več prehodov premaknemo v ločeno varno skupino in to skupino uporabimo za druge namene, kot ločen požarni zid z vidika upravljanja. Primer uporabe je prikazan na spodnji sliki:
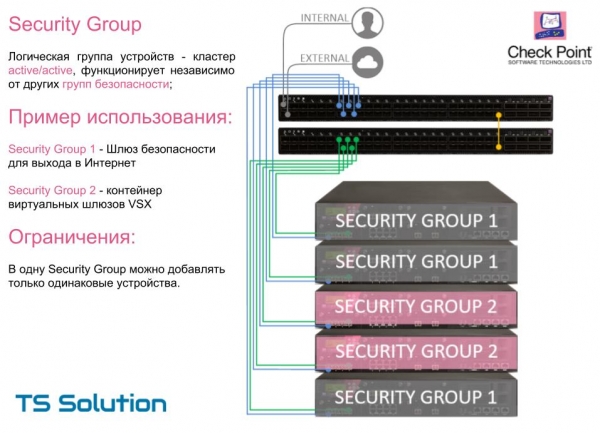
Pomembna omejitev, v eni Security Group lahko uporabljate izključno enake prehode (model). To pomeni, da če želite linearno povečevati zmogljivost vašega varnostnega prehoda (ki je klaster več naprav), morate dodati točno take iste prehode. V prihodnjih različicah programske opreme naj bi ta omejitev izginila.
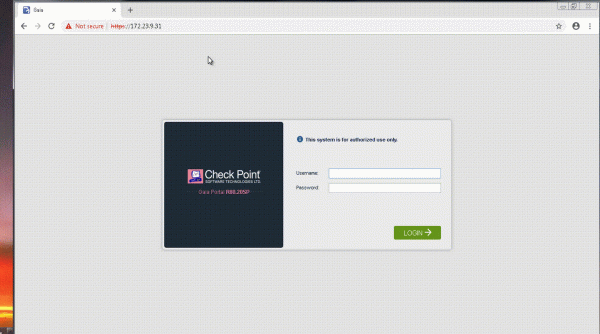
Na spodnjem videu lahko vidite postopek ustvarjanja Security Group. Postopek je intuitiven.
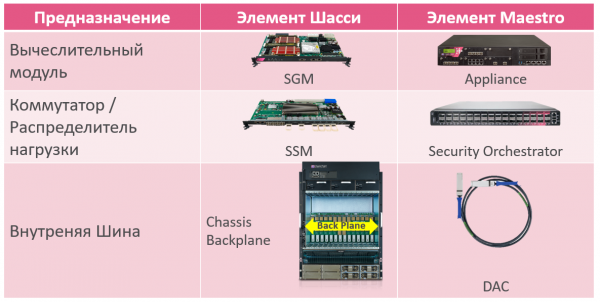
Spet, če primerjamo komponente Maestro s šasijsko platformo, dobimo približno naslednjo sliko "bilo-sedaj":
Kaj je korist nove platforme?
Dejansko je veliko prednosti, tako z tehničnega kot z ekonomskega vidika. Na kratko bom izpostavil najpomembnejše:
- Praktično nismo omejeni pri skaliranju. Do 31 prehoda v okviru ene Security Group.
- Lahko dodajamo prehode po potrebi. Minimalni set ob nakupu — en orkestrator + dva prehoda. Ni potrebno načrtovati modelov "za rast".
- Iz prejšnje točke izhaja še ena prednost. Več ne potrebujemo menjati prehodov, ki niso več zmogli obremenitve. Prej se je ta težava reševala s postopkom trade-in — predali smo staro "železo" in dobili novo s popustom. Pri takšnem sistemu so finančne "izgube" neizbežne. Nov postopek s skaliranjem odpravi ta dejavnik. Ničesar več ni treba predati, preprosto lahko nadaljujemo s povečevanjem zmogljivosti s pomočjo dodatnega "železa".
- Možnost združevanja že obstoječih virov za razporejanje obremenitve. Na primer, lahko "premaknete" vse svoje klastre na platformo Maestro in zgradite več Security Group, že glede na obremenitev.
Paket Maestro Hyperscale Network Security
Trenutno je na voljo več možnosti za nakup tako imenovanih paketov s platformo Maestro. Rešitev na osnovi prehodov 23800, 6800 in 6500:
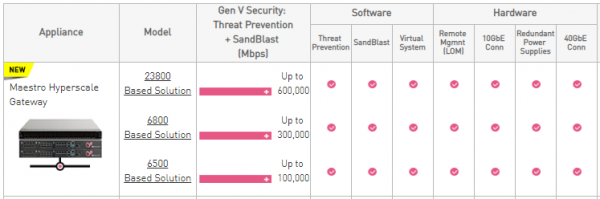
Ob tem lahko izbirate med dvema standardnima tipoma opreme:
- En orkestrator in dva prehoda;
- En orkestrator in trije prehodi.
Lahko si ogledate okvirne cene. Seveda lahko dodatno vključite še en orkestrator in poljubno število prehodov. Dodatne informacije o specifikacijah lahko zahtevate .
Naprave 6500 in 6800 to so najnovejši modeli, ki so bili prav tako predstavljeni na začetku tega leta. O njih pa bomo govorili podrobneje v naslednjem članku.
Kdaj lahko kupite?
Ni aca se encuentra una respuesta definitiva. Actualmente no hay notificación sobre la importación de estas soluciones en nuestro país. Tan pronto como tengamos información sobre los plazos, haremos un anuncio en nuestros canales (, , ). Además, se planea un webinar en un futuro cercano dedicado a la solución Check Point Maestro, donde se abordarán todas las características técnicas. Y, por supuesto, se podrá hacer preguntas interesantes. ¡Estén atentos a las actualizaciones!
Zaključek
Sin duda, la nueva plataforma es una excelente adición a las soluciones de hardware de Check Point. En esencia, este producto abre un nuevo segmento para el cual no todos los proveedores de ciberseguridad tienen una solución similar. Además, en la actualidad Check Point Maestro prácticamente no tiene alternativas cuando se trata de proporcionar tal 'capacidad de seguridad' sin precedentes. Sin embargo, Maestro Hyperscale Network Security será interesante no solo para los propietarios de centros de datos, sino también para empresas normales. Aquellos que posean o planeen adquirir dispositivos comenzando desde el modelo 5600 ya pueden 'prestar atención' a Maestro. En algunos casos, el uso de Maestro Hyperscale Network Security puede ser una solución muy rentable, tanto desde el punto de vista económico como técnico.
P.S. El artículo fue preparado con la participación de Anatoly Masover — Experto en plataformas escalables, Check Point Software Technologies.
Izvor: habr.com
