

Pozdravljeni, prijatelji! Danes bom nadaljeval cikel, posvečen članku o načrtovanju omrežja Enterprise.
V članku bom poskušal po najboljših močeh kratko:
- opisati modularni pristop k načrtovanju omrežja Enterprise
- razmisliti o vrstah postavitve enega od najpomembnejših modulov podjetniškega omrežja — jedrnega omrežja (ip-campus)
- opisati prednosti in slabosti možnosti rezerve kritičnih vozlišč omrežja
- na abstraktnem primeru zasnovati/posodobiti majhno omrežje Enterprise
- izbrati stikala Extreme za uresničitev načrtovanega omrežja
- opravljati delo z vlakni in IP naslavljanjem
Ta članek bo bolj zanimiv za omrežne inženirje in skrbnike omrežij podjetij, ki šele začenjajo svojo pot „omrežarja“, kot pa za izkušene inženirje, ki so preživeli mnogo let pri operaterjih ali v velikih korporacijah z geografsko razpršenimi omrežji.
V vsakem primeru vabim vse zainteresirane, da sledijo naprej.
Modularni pristop k načrtovanju omrežja
Svojo zgodbo začnem z zelo priljubljenim modularnim pristopom pri načrtovanju omrežja, ki omogoča sestavljanje sestavljanke iz delov omrežja v 1 celotno sliko.
Najprej malo abstrakcije — pogosto si ta pristop predstavljam kot povečavo na geografski karti, kjer je pri prvem približku vidna država, pri drugem regije, pri tretjem mesta itd.
Kot primer razmislimo o naslednjem:
- 1. približek — celotno omrežje podjetja predstavlja nabor različnih ravni:
- jedrno omrežje ali campus
- mejna raven
- ravni operaterjev
- oddaljenih območij
- 2. približek — vsaka od teh ravni se podrobno razdeli na posamezne module
- jedrno omrežje ali campus je sestavljeno iz:
- 3- ali 2-ravninske module, ki opisujejo omrežje podjetja in njegove ravni — dostop, distribucijo in/ali jedro
- modula, ki opisuje podatkovni center — središče za obdelavo podatkov (v bistvu strežniški del infrastrukture)
- mejna raven pa se sestoji iz:
- modula za povezavo z internetom
- modula WAN in MAN, ki odgovarja za povezovanje geografsko razpršenih objektov podjetja
- modula za vzpostavitev VPN predorov in daljinskega dostopa
- pogosto se zgodi, da imajo mnoga majhna podjetja več teh modulov ali celo vse od njih združene v enem
- ravni ponudnikov:
- Na to raven vključujemo povezave z "zunanjim svetom" — temne optične vlakna (najem vlaknin od operaterjev), komunikacijske kanale (Ethernet, G.703 itd.), dostop do interneta.
- oddaljeni raven:
- večinoma gre za podružnice podjetja, ki so razporejene v okviru mesta, regije, države ali celo celin.
- tudi na to območje lahko spada rezervni podatkovni center, ki podvaja delo glavnega
- seveda imamo tudi vedno bolj priljubljene — teleworkers (oddaljena delovna mesta)
- jedrno omrežje ali campus je sestavljeno iz:
- 3. približek — vsak od modulov se razdeli na manjše module ali ravni. Na primer v kampusni mreži:
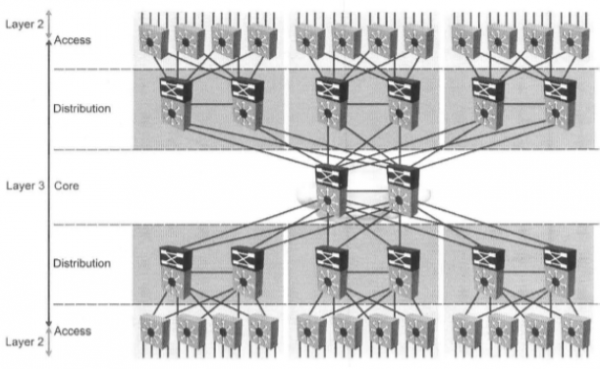
- 3-ravna mreža se deli na:
- dostopna raven
- skladovna raven
- jedrna raven
- Podatkovni center se v bolj zapletenih primerih lahko deli na:
- 2- ali 3-ravno omrežno komponento
- strežni del
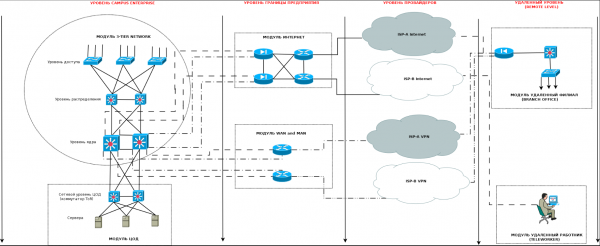
Vse zgoraj opisano bom poskušal prikazati na naslednjem poenostavljenem diagramu:

Kot je razvidno iz zgornjega diagrama — modularni pristop pomaga podrobno opredeliti in strukturirati celotno sliko na sestavne elemente, s katerimi lahko nato delamo.V okviru tega članka se bom osredotočil na raven Campus Enterprise in jo podrobneje opisal.
Vrste IP-CAMPUS omrežij
Med delom pri ponudniku in še posebej kasneje — pri delu integratorja, sem se srečeval z različno "zrelostjo" omrežij naročnikov. Uporabljam izraz zrelost, ker se pogosto srečujemo s primeri, ko struktura omrežja raste skupaj s samo podjetjem, kar je v bistvu zakonitost.
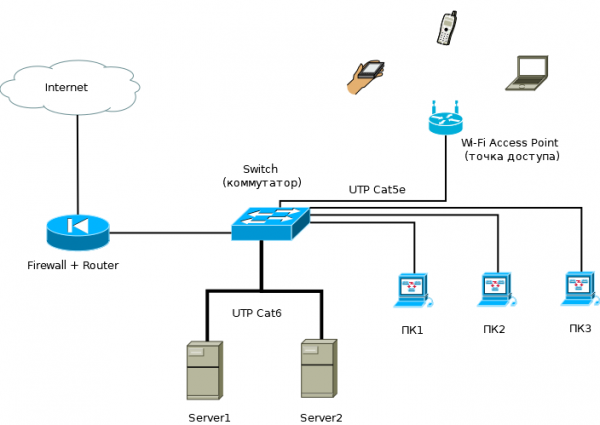
V majhnem podjetju, ki se nahaja znotraj ene stavbe, omrežje podjetja lahko obsega zgolj en robni usmerjevalnik, ki deluje kot požarni zid, nekaj dostopnih stikal in nekaj strežnikov.
Takšno omrežje imenujem "enonivojsko" omrežje — v njem absolutno ni očitne jedrne ravni omrežja, raven distribucije je prestavljena na robni usmerjevalnik (s funkcijami požarnega zidu, VPN in mogoče proxy), dostopna stikala pa upravljajo tako računalnike zaposlenih kot strežnike.

Ob rasti podjetja — povečanju števila zaposlenih, storitev in strežnikov, pogosto pride do:- povečanja števila stikal v omrežju in dostopnih priključkov
- povečanja strežniških zmogljivosti
- bojujte se s širokopásmovými doménami — zavádějte segmentaci sítě a směrování mezi segmenty
- bojujte se selháními v síti, která způsobují prostoje zaměstnanců, což vede k dodatečným finančním nákladům pro vedení (zaměstnanec je nečinný, plat je placen, ale práce se nevykonává)
- v průběhu boje se selháními zvažte rezervaci kritických uzlů sítě — směrovačů, přepínačů, serverů a služeb
- zpevňujte politiku zabezpečení, protože mohou vznikat komerční rizika a opět — pro stabilnější fungování sítě
Vše toto vede k tomu, že inženýr (síťový administrátor) dříve či později začne přemýšlet o správné struktuře sítě a přejde k dvouvrstvé modelu.
Tento model jasně odděluje dva úrovně — přístupovou úroveň a distribučně-jádrovou úroveň (collapsed-core).
Spojená distribuční a jádrová úroveň vykonává následující funkce:
- agreguje odkazy od přístupových přepínačů
- zavádí směrování segmentů sítě — uživatelů a zařízení je tolik, že se nevejdou do jedné sítě /24, a pokud se vejdou, způsobují broadcastové bouře, které vyvolávají trvalé selhání (zejména pokud uživatelé pomáhají vytvářet smyčky)
- zabezpečuje komunikaci mezi sousedními segmenty přepínačů (přes rychlejší linie)
- zajišťuje spojení mezi uživateli a jejich zařízeními a serverovou farmou, která se také v té době začíná vyčleňovat do samostatného segmentu sítě — datacentra.
- začíná současně s přístupovými přepínači, do určité míry, prosazovat politiku zabezpečení, která se v té době začíná objevovat ve firmě. Společnost roste, komerční rizika také rostou (zde mám na mysli nejen předpisy o obchodním tajemství, rozdělení politik přístupu atd., ale také elementární prostoje v síti a zaměstnancích).
Takto se síť dříve nebo později vyvine do dvouvrstvé modelu:

Ta model zahteva posebne specifikacije za dostopne stikala, ki agregirajo povezave od uporabnikov in naprav v omrežju (tiskalniki, dostopne točke, VoIP naprave, IP telefoni, IP kamere itd.), kot tudi za stikala za porazdelitev in jedro.Dostopna stikala morajo biti bolj inteligentna in funkcionalna, da izpolnijo zahteve glede zmogljivosti, varnosti in prilagodljivosti omrežja, ter morajo:
- imeti različne vrste dostopnih in magistralnih priključkov — zaželeno z možnostjo širjenja za povečanje prometa, tako glede števila povezav kot tudi portov
- imeti dovolj komunikacijske zmogljivosti in prepustnosti
- imeti potrebno varnostno funkcionalnost, ki bi izpolnjevala trenutne varnostne politike (in idealno tudi rast njihovih prihodnjih zahtev)
- imeti možnost napajanja težje dostopnih omrežnih naprav z možnostjo daljinskega ponovnega zagona napajanja (PoE, PoE+)
- imeti možnost rezerviranja svojega električnega napajanja za uporabo tam, kjer je to potrebno
- imeti (kolikor je mogoče) dodatni potencial za rast funkcionalnosti — pogost primer, ko se dostopno stikalo sčasoma spremeni v stikalo za porazdelitev
Na stikala za porazdelitev se prav tako postavljajo ustrezni zahtevki:
- tako glede magistralnih nihajočih priključkov proti dostopnim stikalom, kot tudi proti peer vmesnikom sosednjih porazdelitvenih stikal (in kasneje morebitnim uplink vmesnikom proti jedru)
- v smislu L2 in L3 funkcionalnosti
- v smislu varnostne funkcionalnosti
- v smislu zagotavljanja odpornosti na napake (rezerviranje, klasterizacija in rezerviranje električnega napajanja)
- v smislu zagotavljanja fleksibilnosti pri uravnoteženju prometa
- imeti (kolikor je mogoče) dodatni potencial za rast funkcionalnosti (transformacija sčasoma iz agregatne naprave v jedro)
- v nekaterih primerih je lahko primerno uporabljati PoE, PoE+ priključke na stikalah za porazdelitev.
Naprej — več: v primeru izvajanju politike aktivne rasti in razvoja podjetja se bo mreža v prihodnje prav tako nadaljevala z razvojem — podjetje lahko začne najeti sosednje stavbe, graditi svoje lastne prostore ali prevzeti manjše konkurente, s čimer se povečuje število delovnih mest za zaposlene. Hkrati s tem prav tako poteka rast mreže, ki zahteva:
- zagotavljanje delovnih mest za zaposlene — potrebni so novi dostopni stikala z dostopnimi priključki
- prisotnost novih distribucijskih stikal za agregacijo povezav iz dostopnih stikal
- izgradnjo novih ter modernizacijo obstoječih komunikacijskih linij
Kot posledica se povečuje promet iz naslednjih razlogov:
- zaradi povečanja dostopnih priključkov in sorazmerno uporabnikov mreže
- zaradi povečanega prometa sorodnih podsistemov, ki kot transport izberejo omrežje podjetja — telefonija, varnost, inženirski sistemi itd.
- zaradi uvedbe dodatnih storitev — s povečanjem osebja se pojavljajo novi oddelki, ki zahtevajo določeno programsko opremo
- povečuje se računalniška moč podatkovnih centrov, da bi izpolnila zahteve infrastrukture in aplikacij
- povečujejo se varnostne zahteve do mreže in informacij — znana trojica CIA (šala), a resno, torej CIA — Confidentiality, Integrity and Availability:
- v tej zvezi se k kritičnim nivojem mreže — distribucije in podatkovnih centrov pojavijo dodatne zahteve glede odpornosti na napake in rezervacije
- ponovno se povečuje promet zaradi uvedbe novih varnostnih sistemov — na primer RKV in tako naprej.
Prej ali slej bo povečanje prometa, storitev in števila uporabnikov privedlo do potrebe po uvedbi dodatne ravni omrežja — jedra, ki bo izvajalo visoko hitrost preklapljanja/routiranja paketov z uporabo visokohitrostnih komunikacijskih povezav.
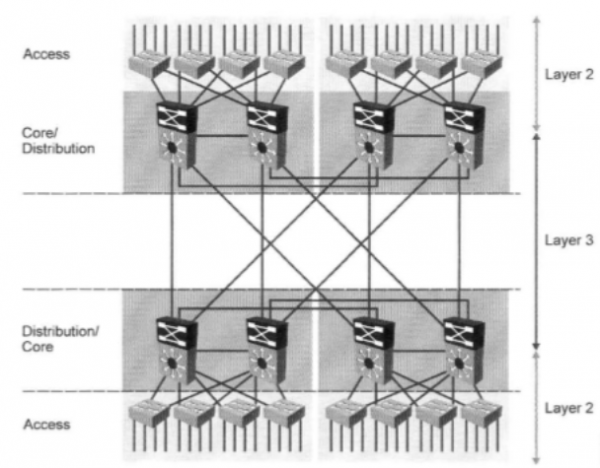
V tem trenutku se lahko podjetje preusmeri na 3-nivojski model omrežja:

Kot je razvidno iz zgornje slike — v takem omrežju obstaja raven jedra, ki agregira hitre povezave iz distribucijskih stikal. Tako se na stikala jedra postavljajo tudi zahteve glede:- propustnosti vmesnikov — 1GE, 2.5GE, 10GE, 40GE, 100GE
- zmogljivosti stikala (switching capacity in forwarding performance)
- vrstam vmesnikov — 1000BASE-T, SFP, SFP+, QSFP, QSFP+
- količini in naboru vmesnikov
- možnostim redundance (stikanje, klasteriranje, rezervne krmilne plošče (kar velja za modularna stikala), rezervacija električne energije itd.)
- funkcionalnosti
Na tem nivoju omrežja je zagotovo potrebna tako tehnična modifikacija:
- rezervacija vozlišč in povezav jedra (zelo, zelo, zelo zaželeno)
- rezervacija vozlišč in povezav na nivoju distribucije (odvisno od kritičnosti)
- rezervacija povezav med dostopnimi stikali in nivojem distribucije (po potrebi)
- vnos protokolov dinamičnega usmerjanja
- ravnotežje prometa tako v jedru kot na nivojih distribucije in dostopa (po potrebi)
- vpeljava dodatnih storitev — tako transportnih kot storitev varnosti (po potrebi)
kot tudi pravnega, ki določa omrežno varnostno politiko podjetja, ki dopolnjuje splošno varnostno politiko v delu:
- zahtev po vpeljavi in nastavitvi določenih funkcij varnosti na dostopnih in distribucijskih stikalih
- zahtev po dostopu, nadzoru in upravljanju omrežne opreme (protokoli oddaljenega dostopa, dovoljeni segmenti omrežja za upravljanje, nastavitve beleženja itd.)
- zahtev po redundanci
- zahtev po oblikovanju minimalno potrebnega ZIP kompleta
V tem razdelku sem na kratko opisal evolucijo omrežja in podjetja od več stikal in nekaj deset zaposlenih do več deset (morda celo sto) stikal in nekaj sto (ali celo tisoč) tistih zaposlenih, ki neposredno delajo v omrežju podjetja (pa so tu še proizvodni oddelki in inženirska omrežja).
Očitno je, da se v resnici taka "čudežna" in hitra rast podjetja ne odvija.
Običajno minejo leta, da podjetje in omrežje zrastejo od svojega začetnega 1. nivoja do 3. nivoja, ki ga opisujem.Zakaj pišem vse te osnovne resnice? Ker želim omeniti termin ROI — return-on-investment (donosnost naložb) in obravnavati tisti del, ki se neposredno nanaša na izbiro omrežne opreme.
Pri izbiri opreme omrežni inženirji in njihovi vodje pogosto izbirajo opremo na podlagi dveh dejavnikov — trenutne cene opreme in minimalne tehnične funkcionalnosti, ki je trenutno potrebna za reševanje konkretnega problema ali nalog (o nakupu opreme za rezervacijo bom govoril kasneje).
Redko pa se ob tem obravnavajo možnosti nadaljnjega »rasti« opreme. Ko nastane situacija, v kateri oprema ne zadostuje več glede funkcionalnosti ali zmogljivosti, se običajno kupi bolj zmogljiva in funkcionalna nova oprema, stara pa se shrani na skladišče ali kamorkoli drugam po načelu »da stoji« (to je mimogrede tudi razlog za pojav velikega »živalskega vrta« opreme in nakup mnogih informacijskih sistemov, ki z njo delujejo).
Tako namesto nakupa dela licenc za dodatno funkcionalnost in zmogljivost, ki so veliko cenejše kot nova, bolj zmogljiva oprema, moramo kupiti novo napravo in preplačati iz naslednjih razlogov:
- omrežje se pogosto počasi širi in širitev funkcionalnosti ali zmogljivosti stikala vaše mreže lahko zadostuje še dolgoročno
- ni skrivnost, da je oprema tujih dobaviteljev vezana na tujo valuto (dolar ali evro). Če smo iskreni — rast dolarja ali evra (ali občasna mini devalvacija rubalja, odvisno od pogleda) vodi do tega, da je dolar pred 10 leti in zdaj povsem nekaj drugega z vidika rublja
Seštevanje zgoraj navedenega me pripelje do ugotovitve, da lahko nakup omrežne opreme z širšo funkcionalnostjo zdaj vodi do prihrankov v prihodnje.
Tukaj stroške nakupa opreme obravnavam v kontekstu vlaganja v svojo omrežno in infrastrukturno opremo.Tako mnogi dobavitelji (ne samo Extreme) sledijo načelu pay-as-you-grow, v opremo pa vključujejo množico funkcionalnosti in možnosti povečanja zmogljivosti vmesnikov, ki se pozneje aktivirajo z nakupom dodatnih licenc. Prav tako ponujajo modularna stikala z širokim naborom vmesniških in procesorskih kartic ter možnostjo postopnega povečanja tako njihovega števila kot tudi zmogljivosti.
Rezervacija kritičnih čvorova
U ovom delu članka želeo bih kratko opisati osnovne principe rezervacije važnih čvorova mreže, kao što su jezgreni prekidači, data centri ili distribucija. Počeću sa razmatranjem opšteg tipa rezervacije — stakiranja i klasterizacije.
Svaka od metoda ima svoje prednosti i nedostatke o kojima bih želeo da razgovaram.
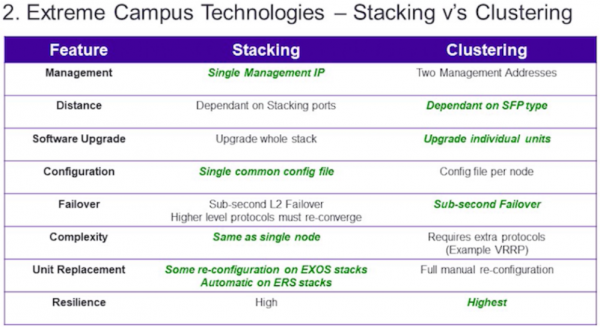
Ispod je data opšta komparativna tabela koja upoređuje ova dva metoda:

- upravljanje — kao što se može videti iz tabele, u ovom pogledu prednost imaju stakiranje, jer se iz perspektive upravljanja, stak od više prekidača predstavlja jednim prekidačem sa velikim brojem portova. Umesto upravljanja, na primer, 8 različitih prekidača pri klasterizaciji, možete upravljati samo jednim pri stakiranju.
- razdaljina — trenutno, striktno govoreći, prednost klasterizacije nije toliko očigledna, jer su se pojavile tehnologije stakiranja prekidača preko stakiranih portova ili portova dvostrukog korišćenja (na primer, SummitStack-V kod Extreme, VSS — kod Cisco itd.), koje takođe zavise od tipova transceivera. Ovde je prednost data klasterizaciji na osnovu principa da pri stakiranju postoje opcije gde se koriste obični stakirani portovi koji se često povezuju specijalnim kablovima ograničene dužine — 0.5, 1, 1.5, 3 ili 5 metara.
- ažuriranje softvera — ovde vidimo da klasterizacija ima prednost u odnosu na stakiranje i razlog je sledeći — prilikom ažuriranja verzije softvera opreme pri stakiranju, ažurirate softver na glavnom prekidaču, koji zatim preuzima ulogu postavljanja novog softvera na standby članovima staka. S jedne strane, ovo olakšava vaš rad, ali ažuriranje softvera često zahteva hardverski restart opreme, što dovodi do restarta celog staka i time do prekida njegovog rada i svih povezanih servisa na vreme = vreme restarta. Obično je to veoma kritično za jezgro i data centre. Pri klasterizaciji — imate 2 nezavisna uređaja na kojima možete ažurirati softver sekvencijalno jedno za drugim. Takođe, prekidi u uslugama se mogu izbeći.
- konfiguracija postavki — here, the advantage lies with stacking, as in case of management you only need to edit the settings for one device and its configuration file. In clustering, however, the number of configuration files will equal the number of cluster nodes.
- fault tolerance — here both technologies are approximately equal, but clustering still has a slight advantage. The reason lies in the following — if we consider the stack from the perspective of running processes and protocols, we will see the next:
- there is a master switch on which all main processes and protocols are running (for example, the dynamic routing protocol — OSPF)
- there are other slave switches that have the necessary main processes running to operate in the stack and service the traffic passing through them
- when the master switch fails, the next priority slave switch detects the master's failure
- it initiates itself as the master and starts all the processes that were running on the master (including the observed OSPF protocol)
- after a short time of starting the processes (usually quite small), the OSPF protocol begins to operate
- thus, OSPF in the event of one of the nodes failing in clustering will act a bit faster than in stacking (for the time needed to start and initialize processes and protocols on the slave switch of the stack). Although it should be noted that modern stacking protocols and switches act very quickly, often the duration of traffic interruption during stack switching takes less than one second, yet nominally clustering wins on this parameter.
- complexity — as seen from the table, in terms of complexity, stacking wins. This is a direct consequence of the points 'management' and 'configuration settings'. A single node takes much less time for settings and management. Also, in clustering, it is often necessary to configure additional routing protocols or gateway failover protocols — VRRP, HSRP, and others.
- node replacement — tu je jasno prednost stakiranja. Vrlo često za promjenu prekidača u staku potrebno je izvršiti minimalne potrebne postavke opreme, na primjer:
- ažurirati softver novog prekidača na verziju softvera staka (što se može učiniti odmah po dolasku prekidača u ZIP)
- postaviti nekoliko osnovnih komandi za stakiranje (a za neke vrste prekidača to možda neće biti ni potrebno)
- izvaditi neispravni prekidač iz staka i priključiti novi
- priključiti napajanje i patchcordove
- elastičnost — smatram ju jednim od osnovnih parametara. U suštini, elastičnost je sveobuhvatna karakteristika koja znači svojstvo nečega da se mijenja pod utjecajem opterećenja i vraća u prvobitni oblik nakon što to opterećenje nestane. Iako zvuči čudno, za klasterizaciju će biti viša čak i uz omjer 4:3 u korist stakiranja. Sve se svodi na ljudski faktor. Da, ne čudite se — u snazi takvih parametara stakiranja, kao što su jedinstveno upravljanje, konfiguracija postavki i pojednostavljena složenost, leži slabost stakiranja kada ljudski faktor dolazi u igru.
Tokom svog rada u oblasti IT-a, više puta sam se susretao sa situacijama (da ne govorim, i sam sam često bio na istim
U stvarnosti, obje tehnologije su prilično dobre (posebno u poređenju sa nedostatkom rezervacije) i svaka ima svoje jake i slabe strane, ali za nivo jezgra i za visoko opterećen data centar, ipak bih radije koristio klasterizaciju.
Iako je ovo samo moje mišljenje. Mnogi profesionalni inženjeri, koji već dugi niz godina na profesionalnom nivou podržavaju mrežu, mogu jednako dobro koristiti obje tehnologije — ovdje sve zavisi od iskustva i kvalifikacije.
Poleg tehnologij obvijanja in rezervacije vozlišč omrežja obstajajo tudi splošna načela rezerviranja delov samega vozlišča omrežja in povezav med vozlišči:
Pod rezerviranjem znotraj vozlišča omrežja razumem:
- rezervacija napajalnih blokov — namestitev dveh napajalnih blokov, ki se medsebojno duplirata (in bi bilo najbolje, da sta povezana z 1. kategorijo napajanja), vam lahko občutno olajša življenje.
- rezervacija krmilnih plošč — bolj se nanaša na modularne stikala, kjer je predvidena povezava več duplirajočih se krmilnih plošč.
- rezervacija vmesnih kartic — prav tako večinoma velja za modularne stikala.
Pod rezerviranjem povezav/povez je v glavnem mišljeno, da so na voljo duplirajoče se kabelske poti (ali radijske povezave v primeru odprtih prostorov) z:
- porazdelitvijo po različnih kabelskih jaških in kanalih znotraj stavbe
- geografsko porazdelitvijo po območju na ravni dveh ali več stavb, mesta, regije ali države (tako imenovani prostorski obroči)
Pri gradnji rezervnih povezav je treba upoštevati vrsto priporočil za opremo:
- v primeru dupliranja vmesnih kartic modularnih stikal ali ob prisotnosti obvijanja je potrebno porazdeliti povezave med enotami — vmesnimi karticami v primeru modularnih stikal in stikali v primeru obvijanja.
- zaželeno je uporabljati protokole za agregacijo povezav (LACP, MLT, PAgP itd.) za združevanje povezav v skupine in uravnoteženje obremenitev med njimi.
- uporabiti usmerjevalnike, ki podpirajo protokole ECMP (Equal-Cost-Multi-Path) — pri pošiljanju več paketov po eni poti ti paketi ne potujejo po eni najboljši poti (in vmesniku), temveč se porazdelijo po več najboljših poteh (in več vmesnikih), ki so določeni na podlagi enakosti metrik usmerjevalnega protokola, ki prav tako odgovarja za polnjenje končne usmerjevalne tabele.
In zdaj, kot sem obljubil, bom opisal pravi primer iz svoje prakse in načelo varčevanja pri rezerviranju kritičnih vozlišč, ki se je zgodil pred nekaj leti:
- v eni družbi, ki jo bom poimenoval X, je bila standardna tridimenzionalna model omrežja:
- z več jedri
- z več deset agregacijami
- več tisoč dostopnih preklopnikov
- več deset tisoč uporabnikov
- omrežje je bilo precej zapleteno zgrajeno:
- z množico dinamičnih usmerjevalnih protokolov in protokolov — OSPF, MP-BGP, MPLS, PIM, IGMP, IPv6 itd.
- z vrsto storitev — dostop do interneta, L2 in L3 VPN, VoIP, IPTV, zasebne linije itd.
- ampak bilo je eno ozko grlo v omrežju — mejni usmerjevalnik, ki je združeval funkcije BGP-meje in terminiral nekatere uporabniške storitve
- da, stal je kot krilo letala (več milijonov rubljev)
- da, takrat je bil eden najboljših naprav v vrsti pri najuglednejšem ponudniku omrežne opreme
- da, moral je biti zelo zanesljiv — z odličnim kazalnikom MTBF
- da, imel je 4 napajalnike, zgrajene po shemi 2x2 in povezane z različnimi UPS-ji in viri.
Ampak vse to ni spremenilo dejstva, da je bil enotna točka okvare omrežja.
In en dan, daleč od prijetnega za mene in moje kolege, je ta usmerjevalnik prenehal delovati (kasneje smo ugotovili, da je prišlo do nekega okvira na liniji električne moči preko UPS-a, kar je privedlo do okvare 2 napajalnikov hkrati in enega od blokov je uničilo RP modul usmerjevalnika in vmesno kartico, ki sta bila povezana na skupno podatkovno avtobus naprave).
Nismo imeli rezervne plošče — RP in vmesne kartice, a smo imeli pogodbo za zamenjavo opreme ali njenih komponent z enim od partnerjev po sistemu NBD.
Žal so imeli partnerji takrat na skladišču le vmesno kartico, RP plošče pa ni bilo, prišla je šele čez nekaj dni (po 3 dneh).
Na koncu je obstoj enotne točke okvare v omrežju (tudi ob prisotnosti pogodbe o podpori in zamenjavi opreme) vodil do naslednjih finančnih stroškov:
- delež storitev podjetja, ki se nanaša ali je povezan s tem mejnikom, je znašal približno 60-70%
- kot je bilo kasneje izračunano, je dnevni dobiček znašal približno 900 tisoč rubljev (približno) takrat
- tako da je bilo teoretično izgubljeno dobiček v višini od 1 milijon 620 tisoč rubljev do 1 milijon 890 tisoč rubljev
Seveda so bile čiste izgube manjše, saj so bili deleži večine uporabnikov vrnjeni ne v obliki denarja, ampak v obliki storitev, a so vseeno bile:
- del kompenzacij za poslovne uporabnike
- povišeni troškovi za zaposlene tvrtke koji su radili svih ovih 3-4 dana u punom sastavu — prekovremeni rad, noćne smjene, povećanje smjena itd.
- gubitak reputacije, što takođe nije nevažan faktor
- i najvažnije — živci, kako menadžmenta tako i zaposlenika i klijenata
Na kraju, politika kompanije je revidirana:
- odustali su od ugovora o zamjeni na osnovu NBD klauzule
- ostavili su običan servisni ugovor
- kupili su duplicirajući usmjerivač u vrijednosti od oko 1 – 1,3 miliona rubalja za rezerviranje 90% funkcionalnosti osnovnog
U budućnosti, kupovina dodatne opreme i rezerviranje osnovne omogućila je uravnoteženje opterećenja između njih na vanjskim vezama, prometu i korisnicima, te osigurala izdržljivost za kompaniju u budućim hitnim situacijama.
Primjer projektiranja mreže poduzeća
U ovom dijelu članka pokušat ću izložiti glavne tačke prilikom izračuna osnovne mreže poduzeća. Neću vas opterećivati cijelom metodologijom PPDIOO (Pripremi-Planiraj-Dizajniraj-Implementiraj-Operiraj-Optimiziraj), već ću samo naglasiti njene ključne točke:
- Prepare/Priprema — potrebno je dogovoriti s vlastima ciljeve modernizacije mreže koje želite postići — povećati otpornost na kvarove, implementirati nove usluge ili tehnologije. Ograničenja — tehnička i organizacijska ću ovdje izostaviti, jer pretpostavljam da ste zaposlenik organizacije i imate dovoljno vremena za njihovo prevladavanje. O temi budžeta ću se vratiti kasnije.
- Planning/Planiranje — ovdje trebate sastaviti potpuni opis vaše trenutne mreže (ako je još ne poznate), tj. opisati mrežu kakva je sada:
- broj i tip opreme
- broj i tipovi portova
- postojeće kabelske trase i sheme spajanja unutar zgrada i između njih
- sheme napajanja
- L2 i L3 adresiranje
- izraditi karte Wi-Fi mreža s naznačenim pristupnim točkama i kontrolerima
- opisati svoju server farmu
- poželjno je opisati sve svoje usluge i veze između njih
- ako je već implementirana neka vrsta politike mrežne sigurnosti i ograničenja mrežnog pristupa, obavezno je uzeti je u obzir prilikom projektiranja
- Takoj se neizbežno sklicujem na to, da drugi korak dejansko predstavlja popolno inventarizacijo omrežja, ki se začne pri kabelski infrastrukturi in shemah napajanja ter konča pri storitvah (aplikacijah in njihovih vratih). Ta korak je zelo, zelo zamuden in včasih tudi dolg. Če vi ali vaš predhodnik nista vodila dokumentacije ali celo osnovnega sistema za spremljanje, je zdaj pravi čas, da o tem razmislite. Omrežje se lahko sčasoma spreminja s različno hitrostjo in le ažurna dokumentacija ali sistem spremljanja vam lahko pomaga slediti njegovemu stanju in olajša njegovo upravljanje. A to se že navezuje na korak upravljanja.
- Oblikovanje — oboroženi s celotnim znanjem o vašem omrežju, pridobljenem v prejšnjem koraku, končno sedite in premišljujete, kako modernizirati svoje omrežje. Spodaj bom poskusil prikazati majhen primer izračuna omrežja.
Za seboj sem sestavil majhen seznam osnovnih podatkov, ki jih bom uporabil pri izračunu in načrtovanju osrednjega omrežja.
Predstavljajmo si korak Priprava kot seznam tistega, kar imamo na voljo in kar nameravamo storiti:
- imamo precej veliko podjetje s približno 700-800 delovnimi mesti (tukaj mislim tiste zaposlene, ki potrebujejo dostop do omrežja podjetja)
- imamo več samostojnih stavb na področju podjetja:
- Glavne zgradbe:
- število stavb — 2
- število nadstropij v stavbi — 7
- število telekomunikacijskih omar na nadstropje v eni stavbi — 3 (skupaj 21)
- število zaposlenih v stavbi =~ 250 ljudi
- Dodatne zgradbe:
- število stavb — 10
- število nadstropij v stavbi/obratih — 2
- število telekomunikacijskih omar v stavbi — 3
- število zaposlenih v stavbi =~ 20 ljudi
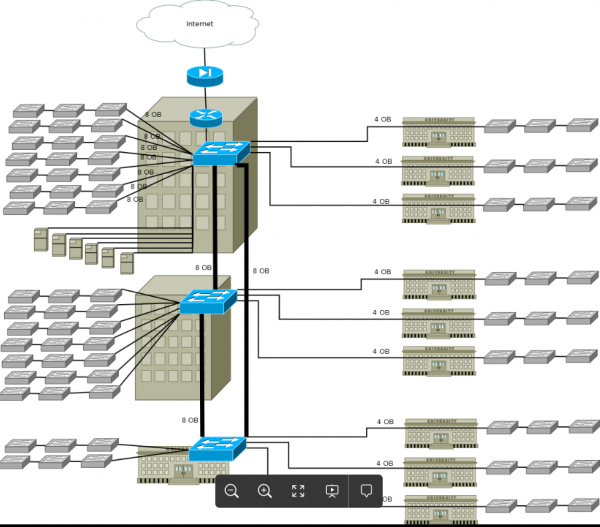
- Trenutna raven jedra omrežja (sicer zelo razširjena shema, ki sem jo zasledil večkrat v takšni ali drugačni obliki in s temi vsebinami) je predstavljena:
- 2 preklopniki L2:
- 1 Gb vrati tipa RJ-45 — 24
- 1 Gb SFP vrata — 4
- 1 preklopnik L2:
- 1 Gb SFP vrata — 24
- topologija jedra — obroč
- peer-to-peer povezave med preklopniki so vzpostavljene z uporabo optičnih vlaken
- preklopniki so nameščeni v majhnih strežniških sobah s kabinami
- 2 preklopniki L2:
- Trenutna raven distribucije:
- združeni s ravnijo omrežnega jedra na področju agregacije povezav iz dostopnih st switches
- L3 naslavljanje je dodeljeno robnemu usmerjevalniku in/ali požarnemu zidu
- Trenutna raven dostopa:
- L2 stikala s 16 x 100 Mb dostopnimi RJ-45 vrati in 2 gigabitnimi uplink combo vrati RJ-45/SFP
- stikala se nahajajo v omarah na nadstropjih
- topologija dostopnih stikal:
- zvezda (hub-and-spoke) z jedrnim/distribucijskim stikalom v središču
- veja/spoke predstavlja verigo stikal po nadstropjih — 3 kosi v verigi
- obstajajo neobvladana dostopna stikala
- stikala v 9 dodatnih enotah so povezana preko medijskih pretvornikov (pretvorniki optičnega signala v električni)
- Trenutna kabelska infrastruktura:
- Kabelski sistem med stavbami:
- obstaja optični kabel med dvema glavnima stavbama s kapaciteto 8 vlaken
- obstaja po 1 optičnem kablu med eno od dodatnih enot (kjer je nameščeno jedrno stikalo) in vsako izmed glavnih stavb s kapaciteto 8 vlaken vsaka
- obstaja po 1 optičnem kablu med dodatnimi enotami in enotami z nameščenimi jedrnimi stikali s kapaciteto 4 vlaken (njihova porazdelitev je prikazana na sliki spodaj)
- tip vlaken v vseh kablih — enomodovni/SMF
- uporabljajo se 2-vlaknasti enomodovni SFP pretvorniki
- del kablov se termina na optičnih razdelilnikih (ODF) v ločenih prostorih (razdelilne sobe/serverne), del kablov pa v nadstropnih ŠTO
- Kabelski sistem znotraj stavb:
- obstaja mešana kabelska struktura med strežniškimi sobami in prvimi omarami na nadstropjih:
- bakrena vlakna Cat5e — 10 kosov (ali 100 parnih kablov)
- optical multimode/MMF kabel na 4 ali 8 vlaken — 1 kos
- optical multimode/MMF kabel na 4 vlakna med nadstropnimi omarami
- bakrena vlakna Cat5e med nadstropnimi omarami in dostopnimi vtičnicami
- trenutni podatkovni center:
- obstaja več strežnikov, na primer 6
- povezani z 1Gb vrati v jedrno stikalo v 1. glavni stavbi
- vse podjetniške aplikacije so premaknjene na strežnike
- L2, L3 naslavljanje in usmerjanje:
- v omrežju obstaja več VLAN-ov — 2,3 na stavbo
- strežniki so dodeljeni v ločeno /24 omrežje
- za notranje potrebe se uporabljajo sivi razredi B omrežja v razponu — 172.16.0.0/16
- L3 naslovi se terminiraju na graničnom usmjerivaču i/ili na vatrozidu
- koristi se statička usmjeravanja
- dodatne informacije:
- telefonija:
- u zgradama i nekim kubovima razvedena je tradicionalna telefonija koristeći starije digitalne PBX (ne IP-PBX)
- neophodno je telefonizirati nove kubove, bez troškova za povlačenje skupih bakarnih kablovskih linija određene kapaciteta i izgradnje duplog SCS-a za telefoniju unutar zgrada
- s vremenom se planira uvođenje IP-telefonije na cijelom području poduzeća, povezivanje s CRM sustavima i prebacivanje svih zaposlenika na nju
- kapacitet portova:
- potrebno je analizirati trenutni kapacitet magistralnih portova i pristupnih portova te rezervirati najmanje 25-30% za buduće potrebe
- analizirati dovoljnost trenutnog propusnog kapaciteta pristupnih portova i magistralnih veza
- predvidjeti prisutnost PoE/PoE+ pristupnih portova za uređaje iz susjednih sustava — video nadzor i telefoniju
- video nadzor:
- planira se koristiti mreža poduzeća kao transportna mreža za video nadzor
- neophodno je predvidjeti prisutnost PoE portova za kamere video nadzora
- bežični sustavi:
- u budućnosti se planira uvođenje bežične infrastrukture za mobilnost zaposlenika
- neophodno je predvidjeti prisutnost PoE portova za pristupne tačke
- budžet, rokovi i zahtjevi za opremu:
- maksimalno koristiti postojeću opremu
- prilikom projektiranja mreže uzeti u obzir mogućnost proširenja propusnog kapaciteta mreže za N godina unaprijed
- prilikom projektiranja mreže uzeti u obzir podršku svim mogućim funkcijama sigurnosti — ovdje je popis funkcionalnosti, počevši od port-security i završavajući autentifikacijom i autorizacijom korisnika po 802.1x.
- maksimalno moguće rezervisati kritične čvorove mreže od primarne važnosti — jezgro i podatkovni centar, i predvidjeti mogućnost rezervisanja čvorova sekundarne važnosti — čvorova distribucije
- budžet projekta treba predviđati postupno finansiranje u više faza
- iznos budžeta — ovdje svako preduzeće određuje za sebe, vodeći se svojim finansijskim pokazateljima
- V časih bi bilo najbolje, da ne bi imeli nobenih jasnih rokov, saj gre za notranji projekt podjetja, ki ga izvajajo njihovi zaposleni, ali pa bodo ti relativno udobni — na primer enega leta (in več). V najslabšem primeru pa lahko obsega od 3 mesecev do pol leta.
- odpraviti trenutne težave omrežja:
- izgube paketov
- težave z DHCP na bolj ali manj inteligentnih dostopnih preklopnikih, povezane z uporabo družine protokolov STP za obvladovanje zank na dostopnih vratih.
- znebiti se obstoja DHCP vmesnikov na vsakem VLAN-u zaposlenih
- pojav zank preklapljanja, povezanih s samovoljnim povezovanjem upravljanih/neupravljanih preklopnikov v pisarnah in povezovanjem različnih naprav
- seznam se lahko nadaljuje...
Korak Načrtovanja — značilnost stanja vašega trenutnega omrežja, kot sem že pisal, je odvisna od prisotnosti kakovostnega sistema za spremljanje in stopnje njene dokumentacije. V tem koraku boste morali:
- vsaj narisati obstoječe omrežje za nadaljnjo analizo
- zbrati podatke iz opreme:
- promet po glavnih vratih
- napake na vratih
- obremenitev CPU in poraba pomnilnika na preklopnikih in usmerjevalnikih
- opredeliti L2-L3 sheme po VLAN-ih in IP naslovih
- dvigniti sheme kabelskih poti:
- sheme optičnih povezav in sheme razporeditve optičnih preklopnikov
- sheme medenih kabelskih distribucij med strežniki in nadstropji
- sheme medenih kabelskih distribucij med nadstropji in pisarnami
- preveriti prisotnost optičnih preklopnikov in patch panelov v strežnikih in omarah
- preveriti sheme napajanja v strežnikih in nadstropnih omarah
- preveriti prisotnost UPS-ov in AKB-jev na kritičnih točkah
- analizirati vse podatke
Na podlagi podatkov iz pripravljalne faze sem dobil okvirno logično shemo:

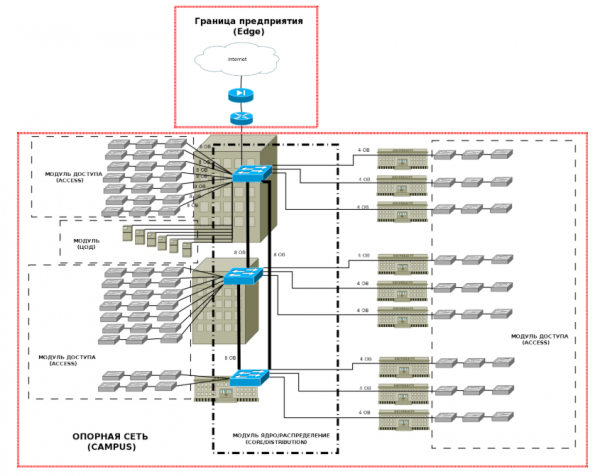
Nato, v skladu z modularnim pristopom, je treba opredeliti ravni in module podjetja:
Meje (Edge) v tem članku ne bom obravnaval, ampak na kratko ponovim osnovne točke za vsak modul Kampus:- Dostop — na tej ravni mora zagotavljati:
- potrebno število vrat za dostop uporabnikov do omrežja
- izvajanje varnostnih politik — filtriranje prometa in protokolov
- stiskanje širokooke domen in segmentiranje omrežja s pomočjo VLAN
- implementacija posebnih VLAN-ova za glasovni promet
- podršku za QoS
- podršku za PoE pristupne portove
- podršku za IP multicast
- otporan na greške za uzlazne veze zajedno sa nivoom distribucije (poželjno)
- Distribucija — na ovom nivou treba obezbediti:
- potreban broj portova za povezivanje pristupnih prekidača
- agregaciju i rezervaciju veza pristupnih prekidača
- IP rutiranje
- filtriranje paketa
- podršku za QoS
- otporan na greške na nivou veza, opreme i napajanja (vrlo poželjno)
- Jezgro — treba obezbediti:
- visoku brzinu prebacivanja i rutiranja paketa
- potreban broj portova za povezivanje distribucionih prekidača
- podršku za IP rutiranje i dinamičke protokole rutiranja sa brzim konvergencijama mreže
- podršku za QoS
- funkcionalnost bezbednosti za zaštitu pristupa opremi i kontrolnoj ravni
- otporan na greške na nivou opreme i napajanja (obavezno)
- DC — mrežni nivo ovog modula treba obezbediti:
- veoma brze veze
- potreban broj portova za povezivanje servera
- rezervaciju veza kako između servera i DC prekidača, tako i između DC prekidača i jezgra mreže (obavezno)
- rezervaciju opreme i napajanja (obavezno)
- podršku za QoS
Zatim treba da izračunamo naše portove i veze i definišemo zahteve.
Dakle, dobili smo podatke o raspodeli pristupnih portova po zgradama. Sada je neophodno analizirati zahteve za nivo pristupa i prime-ćene komentare u cilju izrade rešenja.
Nakon toga izračunamo portove i veze za sledeće nivoe:
Pri izračunavanju dobili smo sledeće:
- dostopna raven — potrebni su 24 i 48 portni pristupni prekidači, poželjno sa 1Gb pristupnim portovima i optičkim uplink portovima SFP uz podršku za PoE i širokom funkcionalnošću:
- u zbiru će dati 504 pristupna porta, što će u suštini pokriti zahteve za rezervne portove, ako se donese odluka da se koriste 2 porta po radnom mestu — IP telefon i podatkovni port.
- mogoče je uporabiti en 48-portni preklopnik s PoE funkcionalnostjo na vsakem nadstropju, ki zagotavlja dostopne porte za zahteve:
- rezerv je približno 102 dodatnih portov (22%) v glavnih stavbah. Za dodatne zgradbe nekoliko več — 25%.
- videonadzor
- brezžična omrežja
- skladovna raven — potrebni so preklopniki s kompletom SFP portov od 12 do 48 portov, z vsaj 2 SFP+ portoma, z možnostjo stakanja in razširjenimi funkcionalnostmi, ter z možnostjo rezervnih napajalnih enot.
- jedrna raven — potrebni so visokohitrostni preklopniki od 12 do 24 SFP/SFP+ portov s podporo za stakanje in klasterizacijo s podporo za MC-LAG. Zaznati moram, da je možna uporaba tudi usmerjevalnikov za uravnoteženje prometa. Zadnje generacije L3 preklopnikov in usmerjevalnikov podpirajo ECMP z uravnoteženjem prometa po 4 in več poteh z enako metriko.
- nivo podatkovnega centra — potrebni so preklopniki od 8 do 24 SFP/SFP+ portov s podporo za stakanje in klasterizacijo s podporo za MC-LAG.
Ciljna shema omrežja je na koncu izpadla
Izbira preklopnikov Extreme za izvedbo projekta
Tukaj smo pri glavnem — trenutku izbire preklopnikov za izvedbo našega projekta. Za nastalo ciljno shemo so primerni naslednji preklopniki Extreme:
Raven
Model
Vrati
Opisjedro
x620-16x-Base *x670-G2-48x-4q-Base*
16 x 10GE SFP+
48x10GE SFP+ in 4×40 GE QSFP+
Za osnovne potrebe jedra:- visokohitrostne povezave
- razširjena funkcionalnost usmerjanja in varnosti
- rezervno napajanje z dodatnimi napajalnimi enotami
- podpora za stakanje in klasterizacijo
Za minimalne zahteve bo ustrezal preklopnik serije x620.
V primeru razširjenih zahtev po številu portov in širši funkcionalnosti je smiselno razmisliti o preklopnikih serije x670-G2.PDP
x620-16x-Base*
x590-24x-1q-2c*
x670-G2-48x-4q-Base*
16 x 10GE SFP+
24x10GE SFP, 1xQSFP+, 2xQSFP28
48x10GE SFP+ in 4×40 GE QSFP+Za osnovne potrebe podatkovnega centra:
- visokohitrostne povezave
- rezervno napajanje z dodatnimi napajalnimi enotami
- podpora za stakanje in klasterizacijo
Za minimalne zahteve bo ustrezal preklopnik serije x620.
V primeru razširjenih zahtev po številu portov in širši funkcionalnosti je smiselno razmisliti o preklopnikih serije x670-G2 in x590-24x-1q-2c.distribucija
X460-G2-24x-10GE4-Base*
X460-G2-48x-10GE4-Base*
24x1GE SFP, 8×1000 RJ-45, 4x10GE SFP+
48x1GE SFP, 4x10GE SFP+Za osnovne potrebe distribucije:
- potrebno število optičnih portov
- rezervno napajanje z dodatnimi napajalnimi enotami
- podpora za stakanje in klasterizacijo
- potreben L3 funkcionalnost
Idealne so preklopniki serije x460-G2. Razpoložljivost rezervnih napajalnikov z možnostjo razširitve in dodajanja 10G, CX (za povezovanje) ter QSFP+ jih dela idealne preklopnike za plast distribucije s priključki do 1 Gb.
dostop
X440-G2-24p-10GE4*
X440-G2-24t-10GE4*
X440-G2-48t-10GE4*
X440-G2-48p-10GE4*
24x1000BASE-T(4 x SFP combo), 4x10GE SFP+ (PoE proračun 380 W)
24x1000BASE-T(4 x SFP combo), 4x10GE SFP+
24x1000BASE-T(4 x SFP combo), 4x10GE SFP+ kombinirani priključki
48x1000BASE-T(4 x SFP combo), 4x10GE SFP+ kombinirani priključki (PoE proračun 740 W)Za potrebe dostopa:
- potrebno število dostopnih priključkov
- podpora PoE/PoE+
- funkcionalnost in možnost razširitve priključkov
- dodatna prednost v obliki podpore za povezovanje 10Gb priključkov "iz škatle"
Priporočam, da namenite pozornost tej seriji zaradi njene prilagodljivosti glede priključkov, zmogljivosti in funkcionalnosti.
*specifikacijo izbranih preklopnikov si lahko ogledate v prvem članku cikla —
Na tem mestu bi lahko zaključil članek, vendar bi rad dodatno osvetlil 2 vidika, s katerima se bo srečal vsak inženir pri razvoju ali modernizaciji svoje mreže:
- delo s kablnimi potmi — vlakni in bakrenimi linijami
- IP naslavljanje
Delo z vlakni
Zgoraj sem priložil ciljno shemo, ki ji je treba priti. Za njeno uresničitev je potrebno naslednje število povezav za opremo:
Kot je razvidno iz tabele, je minimalno število vlaknin, potrebnih za zagotavljanje odpornosti nivojev omrežja (modul jedra, podatkovni center in distribucija v 2 stavbah) — 10 kosov.
Na stopnji karakterizacije omrežja smo ugotovili, da je v kablu med stavbama skupno 8 vlaknin. Kaj storiti v tej situaciji?
Predstavil bom nekaj rešitev:
- prvi očiten korak — uporabiti prosta vlakna v kablu med stavbo 1 — stavbo 1 in stavbo 1- stavbo 2 (kot je razvidno iz tabele — uporabljata se le 2 od 8 vlaknin v vsakem kablu). Zato je dovolj, da postavite optične povezave med povezavami v stavbi 1 in po potrebi uporabite SFP module z rezervo optičnega proračuna.
- Kot drugi korak velja razmisliti o uporabi tehnologije CWDM - stiskanje nosilnih valovnih dolžin znotraj enega vlakna. Ta tehnologija je bistveno cenejša od DWMD in precej enostavna za implementacijo. Glavne zahteve se postavljajo glede kakovosti optičnih vlaknov in SFP/SFP+ transceiverjev določene dolžine in proračuna. Kot sem že omenjal v prejšnjem članku - sposobnost st switches, da prepoznajo transceiverje tretjih proizvajalcev, nam lahko zelo olajša življenje in zmanjša kapitalske stroške pri gradnji dodatnih optičnih kablov.
- Kot tretji korak lahko razmislimo o povečanju števila vlaknov z namestitvijo dodatnih optičnih kablov.
Nato pogledamo število vlaknov med stavbami s nameščenimi distribucijskimi st switches in dodatnimi ohišji 2-10. Tudi tukaj ni vse tako enostavno:
- Prvič, primanjkuje vlaknov za uresničitev naše ciljne sheme - za vsak switch sta potrebna 2 vlakna (kot že vemo, imamo kable s 4 OVS na vsakem ohišju)
- Drugič, tudi ob zadostnem številu vlaknov med stavbami se znotraj ohišij uporabljajo MMF vlakna, ki nam ne omogočajo preproste povezave med vlakni SMF in MMF (govorim o razdaljah med stavbami, ki presegajo 300-400 metrov)
V takih primerih lahko razmislimo o naslednjih možnostih:
- zagotovitev SMF vlaknov za vsak switch:
- če razdalja dopušča - lahko potegnemo dodatne dolge patch cordov med switches. V preteklosti smo uporabljali patch corde dolžine 30-50 m.
- položiti razmeroma poceni optični SMF kabel z majhno zmogljivostjo med omarami
- v skrajnem primeru uporabiti različne SMF-MMF pretvornike
- Za minimizacijo števila uporabnih vlaknov med stavbami lahko:
- uporabimo funkcionalnost stakiranja dostopnih switchev x440-G2 - pri tem uporabimo po 1 SMF vlaknu do vsakega switcha na nadstropju, kar bo omogočilo, da namesto 6 vlaknov in portov uporabimo 3 vlakna in porte na vsaki strani.
- uporabimo po 2 vlakna za povezovanje prvega switcha v veji in zadnjega. Agregiramo povezave na mejnih dostopnih switcheh in uporabimo protokole STP v nastalem obroču.
IP-naslovitev
Tukaj bom predstavil približno izračunavanje naslovitve za našo shemo.
Trenutno imamo nekoliko B razreda mreža — 172.16.0.0/16. Prilikom izračuna IP adresnog prostora vodiću se sledećim razmatranjima:
- 4 bita drugog okteta će označavati zgrade — 172.16.0.0/12.
- 3. oktet će označavati broj sprata u zgradi.
- 3. oktet = 255 će biti dodeljen za point-to-point veze opreme i mrežu upravljanja.
- jedan managment VLAN po spratu za upravljanje prekidačima.
- jedan korisnički VLAN po prekidaču (u proseku 24 porta).
- jedan Voice VLAN po prekidaču (u proseku 24 porta).
- jedan VLAN za video nadzor po spratu.
- jedan VLAN za Wi-Fi uređaje po spratu.
Dobio sam otprilike ovakve tabele:
U tabeli iznad prikazao sam približno raspored mreža po zgradama i spratovima sa jedne strane i mrežama (korisničke, upravljačke i službene) s druge strane.
Zapravo, izbor sive mreže 172.16.0.0/12 nije najoptimalniji, jer nas ograničava u broju mreža (od 16 do 31) za zgrade, a tu su i udaljeni uredi kojima je takođe potrebno podeliti blokove mreža, možda bi bilo optimalnije koristiti 10.0.0.0/8 mreže, ili zajedničko korišćenje 172.16.0.0/12 mreža (na primer za službene potrebe i servere) i 10.0.0.0/8 (za korisničke mreže).
U celini, pristup dodeljivanju IP mreža je takođe modularan i poželjno je pridržavati se pravila sumiranja podmreža u jednu summary mrežu na nivoima distribucije, kao i na graničnim rutere u udaljenim filijalama. To se radi iz nekoliko razloga:
- da bi se minimizovale tabele rutiranja na routerima
- da bi se minimizovao službeni saobraćaj protokola rutiranja (različite update poruke, kada su podmreže nedostupne)
- da bi se olakšalo upravljanje i poboljšala čitljivost L3 mreža
Iako se po prva dva tačke treba primetiti da su kapaciteti savremenih rutera znatno veći nego oni koji su bili pre 15-20 godina i omogućavaju čuvanje većih tabela rutiranja u svojoj radnoj memoriji, kao i da je odnos cena i propusnosti komunikacionih kanala smanjen u poređenju sa cenama iz vremena masovnog korišćenja E1/T1 tokova (G.703).
Zaključek
Dragi prijatelji, u ovom članku pokušao sam što je moguće sažetije objasniti osnovne principe projektovanja kampus mreža. Da, materijala je ispalo prilično mnogo, a to je i bez tema kao što su:
- organizacija granice preduzeća (a to je posebna priča sa svojim preklopnicima, borderima, firewall-om, IPS/IDS sistemima, DMZ, VPN i sličnim stvarima)
- organizacija Wi-Fi mreža
- organizacija VoIP mreža
- organizacija podatkovnih centara
- bezbednost (a to je takođe poseban svet koji po obimu i zahtevima ne zaostaje za projektovanjem čiste mrežne infrastrukture, a ponekad je i nadmašuje)
- energetika
- spisak se može nastaviti i nastaviti
U stvari, projektovanje i izgradnja mreže preduzeća je prilično zahtevan zadatak koji zahteva veliki broj vremena i resursa.
Ali se nadam da će vam moj članak pomoći da procenite i na osnovnom nivou razumete kako pristupiti ovom zadatku.
Ovo nije poslednji članak o , tako da pratite ažuriranja (, , , )!
- telefonija:
- Kabelski sistem med stavbami:
- 3-ravna mreža se deli na:
Izvor: habr.com
