

Mnoge tvrtke, osobito na području bivšeg Sovjetskog Saveza, već imaju uspostavljenu IT infrastrukturu u kojoj se za upravljanje i autentifikaciju korisnika često koristi alat poput Active Directory od Microsofta. Često se postavlja pitanje hoće li se Zimbra Collaboration Suite moći integrirati u njihovu infrastrukturu i iskoristiti Microsoft AD za autentifikaciju korisnika. Dakle, Zimbra može raditi u suradnji s Active Directory, a sada ćemo objasniti kako to postići.
Pretpostavimo da se Active Directory u infrastrukturi vaše tvrtke nalazi na domeni domain.local, a Zimbra se planira instalirati na domenu mail.domain.com. Tijekom integracije Zimbre i Active Directory, povezat ćemo AD kao vanjski LDAP za ZCS, pa preporučujemo da odmah zabranite korisnicima samostalnu promjenu lozinke. Također, napominjemo da za provjeru uspješnosti integracije Zimbre i Active Directory, na strežnikom AD bi trebao imati barem jedan račun s poznatom kombinacijom korisničkog imena i lozinke radi provjere uspješne veze dviju informacijskih sustava.
Povezivanje AD s ZCS obavlja se u administratorskoj konzoli Zimbre na adresi mail.domain.com. Ovdje trebate u lijevom bočnom izborniku odabrati opciju Configure, a zatim i podopciju Domains. U popisu domena sada odaberite onu koju ćemo koristiti u suradnji s AD i desnim klikom na odabranu domenu odaberite opciju „Configure Authentication“. Nakon toga na ekranu će se pojaviti dijalog za postavljanje vanjskog LDAP-a, u kojem ćemo „povezati“ Zimbu s AD.
Na stranici Authentification Mode odaberite opciju „External Active Directory“, a zatim na stranici Authentification Settings unesite podatke o strežnikom AD. Od vas će se zatražiti da unesete naziv domene, IP adresu poslužitelja i port preko kojeg se vrši pristup AD-u, a sljedeću stranicu pod nazivom LDAP Bind preporučujemo da ostavite praznom.
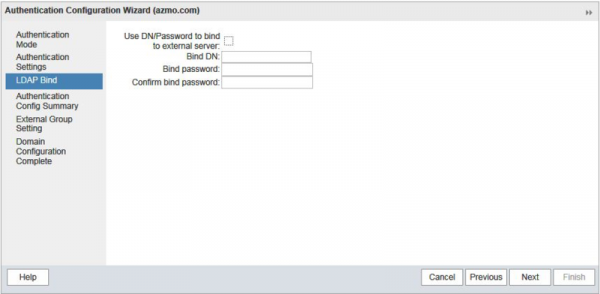
V oknu Povzetek konfiguracije za overjanje lahko preverite uspešnost povezave Zimbra z AD tako, da vnesete pravilno kombinacijo uporabniškega imena/gesla katerega koli uporabnika. Če bo povezava uspešna, bo Zimbra samodejno izračunala Bind DN za tega uporabnika. Po tem lahko strani Nastavitve zunanje skupine in Dokončaj konfiguracijo domene pustite brez sprememb. Na tem mestu se integracija Zimbre z AD zaključuje in ostane nam le še, da v Zimbri ustvarimo obstoječe uporabnike iz AD za uspešno izvedbo sinhronizacije med informacijskimi sistemi.
Pri manjšem številu računov lahko to storite ročno, vendar v primeru, da je računov res veliko, je najbolje, da ta postopek avtomatizirate z uporabo funkcije Samodejno dodeljevanje. Za to se moramo prijaviti na strežnik Zimbra in tam izvesti vrsto manipulacij v ukazni vrstici:
su zimbra
zmprov md domain.com zimbraAutoProvMode LAZY
zmprov md domain.com zimbraAutoProvLdapURL "ldap://domain.local:389"
zmprov md domain.com zimbraAutoProvLdapStartTlsEnabled FALSE
zmprov md domain.com zimbraAutoProvLdapAdminBindDn "zimbra@domain.local"
zmprov md domain.com zimbraAutoProvLdapAdminBindPassword PassworD
zmprov md domain.com zimbraAutoProvLdapSearchBase "ou=User,dc=domain,dc=local)"
zmprov md domain.com zimbraAutoProvLdapSearchFilter "(samAccountName=%u)"
zmprov md domain.com zimbraAutoProvLdapBindDn "%u@%d"
zmprov md domain.com zimbraAutoProvAccountNameMap sAMAccountName
zmprov md domain.com +zimbraAutoProvAttrMap "sn=sn" +zimbraAutoProvAttrMap "description=description" +zimbraAutoProvAttrMap "cn=displayName" +zimbraAutoProvAttrMap "givenName=givenName" +zimbraAutoProvAttrMap "zimbraMailAlias=mail"
zmprov md domain.com zimbraAutoProvNotificationFromAddress admin@domain.com
zmprov md domain.com zimbraAutoProvNotificationSubject "Veseli smo, da vas lahko pozdravimo na našem poštnem strežniku"
zmprov md domain.com zimbraAutoProvNotificationBody "Vaš račun je bil ustvarjen samodejno. Seznanite se z navodili za uporabo elektronske pošte tako, da kliknete na to povezavo"
zmprov md domain.com zimbraAutoProvBatchSize 20
zmprov md domain.com zimbraAutoProvAuthMech LDAP
zmcontrol restart
Pri tej konfiguraciji se bo račun uporabnika samodejno ustvaril na strežniku Zimbra ob prvi poskusni prijavi v spletnega odjemalca z obstoječo kombinacijo uporabniškega imena/gesla. Opozarjamo, da lahko v nekaterih primerih za pravilno delovanje samodejne nastavitve potrebujete spremeniti številko porta z 389 na 3268.
Po izvedbi vseh teh dejanj bodo vaši uporabniki lahko dostopali do svoje pošte na strežniku Zimbra z uporabo kombinacije uporabniškega imena/gesla iz AD, kar močno poenostavi upravljanje IT infrastrukture podjetja.
Izvor: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish