

Preden se lotimo opisa sistema, ki je odgovoren za filtriranje dostopa s strani telekomunikacijskih operaterjev, naj poudarimo, da se bo Roskomnadzor zdaj ukvarjal tudi s povečanjem nadzora nad delovanjem iskalnih sistemov.
Na začetku leta je bilo potrjeno načelo nadzora in seznam ukrepov za zagotavljanje, da iskalni operaterji spoštujejo zahteve o prenehanju prikazovanja informacij o internetnih virih, katerih dostop je omejen na ozemlju Ruske federacije.
Roskomnadzora z dne 7. novembra 2017 št. 229 je registriran pri Ministrstvu za pravosodje Ruske federacije.
Ukaz je bil sprejet v okviru izvajanja določil člena 15.8 Zveznega zakona z dne 27.07.2006 št. 149-FZ "O informacijah, informacijskih tehnologijah in zaščiti informacij", ki določa obveznosti za lastnike VPN storitev, "anonimizatorjev" in operaterjev iskalnih sistemov o omejitvi dostopa do informacij, katerih razširjanje je v Rusiji prepovedano.
Nadzorni ukrepi se izvajajo na sedežu organa nadzora brez sodelovanja s telekomunikacijskimi operaterji.
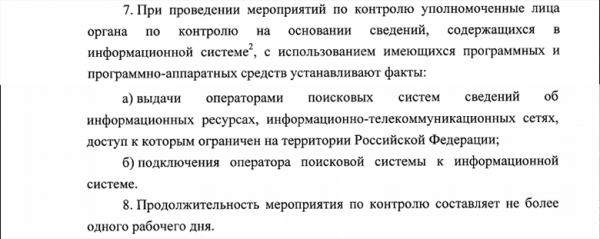
Informacijski sistem je FGIS informacijskih virov telekomunikacijskih omrežij, katerih dostop je omejen.
Po zaključku ukrepa se sestavi zapisnik, ki vsebuje, med drugim, informacije o programski opremi, uporabljeni za ugotavljanje teh dejstev, ter podatke, ki potrjujejo, da je bila konkretna stran (strani) spletne strani v trenutku nadzora v informacijskem sistemu več kot 24 ur.
Zapisnik se pošlje operaterju iskalnih sistemov prek informacijskega sistema. V primeru nestrinjanja z zapisnikom ima operater v treh delovnih dneh pravico, da poda svoje pripombe Roskomnadzoru, ki prav tako obravnava pripombe v treh delovnih dneh. Po pregledu pripomb operaterja sprejme vodja organa nadzora ali njegov namestnik odločitev o začetku postopka glede upravnega prekrška.
Kako deluje sistem filtriranja dostopa za telekomunikacijske operaterje
V Rusiji velja vrsta zakonov, ki obvezujejo telekomunikacijske operaterje, da filtrirajo dostop do strani, ki objavljajo prepovedano vsebino:
- Zakon FZ 126 "O zvezi", sprememba v členu 46 - o obveznosti operaterja, da omeji dostop do informacij (FSEM).
- Enotni register - uredba Vlade RF od 26. oktobra 2012 št. 1101 "O enotni avtomatizirani informacijski sistem "Enotni register domen, naslovov spletnih strani v informacijsko-telekomunikacijski mreži 'Internet' ter omrežnih naslovov, ki omogočajo identifikacijo spletnih mest v informacijsko-telekomunikacijski mreži 'Internet', ki vsebujejo informacije, katerih distribucija je v Ruski federaciji prepovedana"
- Zvezni zakon 436 "O zaščiti otrok...", kategorizacija dostopnih informacij.
- Zvezni zakon št. 3 "O policiji", člen 13, odstavek 12 - o odpravi vzrokov in pogojev, ki prispevajo k uresničevanju groženj varnosti državljanov in javne varnosti.
- Zvezni zakon št. 187 "O spremembi nekaterih zakonodajnih aktov RF glede zaščite intelektualnih pravic v informacijsko-telekomunikacijskih omrežjih" ("antipiratni zakon").
- Izvedba odločitev sodišč in predpisov tožilskih organov.
- Zvezni zakon z dne 28.07.2012 št. 139-FZ "O spremembi zveznega zakona "O zaščiti otrok pred informacijami, ki škodujejo njihovemu zdravju in razvoju" in nekaterih zakonodajnih aktov Ruske federacije."
- Zvezni zakon z dne 27. julija 2006 št. 149-FZ "O informacijah, informacijskih tehnologijah in zaščiti informacij."
Zahteve Roskomnadzorja za blokado vključujejo posodobljen seznam zahtev za ponudnika, vsak vnos iz take zahteve vsebuje:
- tip registra, v skladu s katerim se izvaja omejitev;
- časa, od katerega nastane potreba po omejitvi dostopa;
- tip nujnosti odziva (običajna nujnost - v roku enega dne, visoka nujnost - takojšen odziv);
- tip blokade registra (po URL ali po domenskem imenu);
- hash-koda registra (se spremeni ob vsaki spremembi vsebine vnosa);
- podatki o odločitvi za omejitev dostopa;
- eno ali več kazalcev spletnih strani, dostop do katerih mora biti omejen (ni obvezno);
- eno ali več domen (ni obvezno);
- eno ali več omrežnih naslovov (ni obvezno);
- eno ali več IP-podomrežij (ni obvezno).
Za učinkovito posredovanje informacij operaterjem je bil ustvarjen „Informacijski sistem za sodelovanje Roskomnadzora z operaterji komunikacij“. Nahaja se skupaj s predpisi, navodili in opomniki za operaterje na specializiranem portalu:
Roskomnadzor je na svoji strani za preverjanje operaterjev komunikacij začel izdajati odjemalca AS „Revizor“. Spodaj nekaj o funkcionalnosti agenta.
Algoritem za preverjanje dostopnosti vsakega URL-ja z agentom. Pri preverjanju mora agent:
- določiti IP-naslove, v katere se pretvori mrežno ime preverjenega spletnega mesta (domene) ali uporabiti IP naslove, ki so bili posredovani v iznosu;
- za vsak IP-naslov, pridobljen od DNS-strežnikov, izvesti HTTP-poizvedbo preverjenega URL-ja. V primeru, da preverjeno spletno mesto vrne HTTP preusmeritev, mora agent preveriti URL, na katerega se vrši preusmeritev. Podpira se vsaj 5 zaporednih HTTP preusmeritev;
- v primeru nemogočnosti izvedbe HTTP-poizvedbe (ne pride do vzpostavitve TCP-povezave) mora agent sklepati, da je IP-naslov popolnoma blokiran;
- v primeru uspešne HTTP-poizvedbe mora agent preveriti prejet odgovor preverjenega spletnega mesta po kodi HTTP-odgovora, HTTP-glavi in HTTP-vsebini (prvi prejeti podatki velikosti do 10 kB). V primeru ujemanja prejetega odgovora z ustvarjenimi v CU predlogami strani-vmesnikov mora biti sklep o blokadi preverjenega URL-ja;
- med izvedbo preverjanja URL-ja mora agent preveriti vzpostavitev šifrirane povezave in označiti vir;
- v primeru, da prejeti podatki agenta ne ustrezajo predlogam strani-vmesnikov ali zaupanja vrednim preusmeritvenim stranem, ki obveščajo o blokadi vira, mora agent sklepati, da blokade URL na SPD operaterja komunikacij ni. V tem primeru se informacije o podatkih (HTTP-odgovoru), pridobljene od agenta, zabeležijo v poročilo (datoteka dnevnika preverjanja). Sistem administratorja ima možnost oblikovati iz te zapis novo predlogo strani-vmesnika, za preprečevanje nadaljnjih napačnih sklepov o odsotnosti blokade.
Seznam, kar mora agent zagotavljati
- kontaktirati s CU za dobivanje punog popisa URL-ova i načina blokiranja koji je potrebno testirati;
- kontaktirati s CU za dobivanje podataka o načinima provjere. Podržani načini: puna jednokratna provjera, puna periodična provjera s određenim intervalom, selektivna jednokratna provjera s korisnički zadanom listom URL-ova, periodična provjera liste URL-ova (određenog tipa zapisa ER) s određenim intervalom;
- nastaviti izvršavanje zadanih postupaka provjere prema postojećoj listi URL-ova, u slučaju nemogućnosti dobivanja liste URL-ova od CU, i pohranjivanje dobivenih rezultata provjera s kasnijim prijenosom CU;
- potpuno izvršenje zadanih postupaka provjere prema postojećim listama URL-ova, u slučaju nemogućnosti dobivanja informacija o načinima provjere od CU, i pohranjivanje dobivenih rezultata provjera s kasnijim prijenosom CU;
- izvršavanje provjere rezultata blokiranja u skladu s postavljenim režimom;
- slanje izvještaja o provedenoj provjeri (datoteka dnevnika provjere) CU;
- mogućnost provjere funkcionalnosti SPD operatera, tj. provjeru dostupnosti liste unaprijed dostupnih web stranica;
- mogućnost izvršavanja provjere rezultata blokiranja korištenjem proxy poslužitelja;
- mogućnost daljinskog ažuriranja softvera;
- mogućnost provođenja dijagnostičkih postupaka na SPD-u (vrijeme odziva, put paketa, brzina preuzimanja datoteka s vanjskih resursa, određivanje IP adresa za domene, vrijednost brzine preuzimanja informacija u povratnom kanalu u žičnim pristupnim mrežama, koeficijent gubitaka paketa, prosječno vrijeme kašnjenja prijenosa paketa);
- performanse provjere najmanje 10 URL-ova u sekundi uz uvjet dovoljne propusnosti kanala;
- mogućnost višekratnih pristupa agenta resursu (do 20 puta), s promjenjivom periodičnošću od 1 puta u sekundi do 1 puta u minuti;
- mogućnost stvaranja nasumičnog reda zapisa liste prenesene za testiranje i određivanje prioriteta za određenu stranicu weba u internetu.
U općem smislu, struktura izgleda ovako:
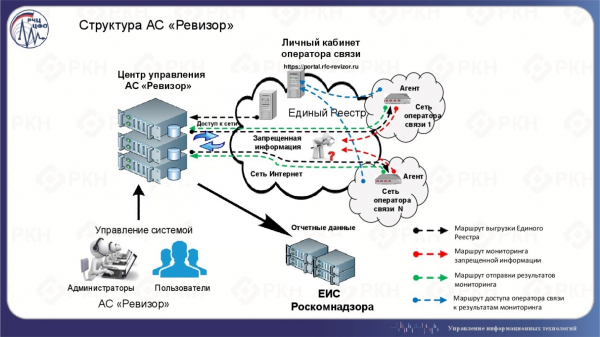
Programi in strojno-programske rešitve za filtriranje internetnega prometa (DPI-rešitve) omogočajo operaterjem blokiranje prometa od uporabnikov do spletnih mest iz seznama RKN. Ali blokirajo ali ne, preverja stranka AС Revizor. Ta avtomatsko preverja dostopnost spletnega mesta na podlagi seznama RKN.
Primer protokola za spremljanje je na voljo .
Lani je Roskomnadzor začel preizkušati rešitve za blokiranje, ki jih lahko operater uporablja za uresničitev te sheme. Navedel bom citat o rezultatih tega testiranja:
„Pozitivna mnenja Roskomnadzor je prejel o specializiranih programskih rešitvah „UBIC“, „EcoFilter“, „SKAT DPI“, „Tiksen-Blokada“, „SkyDNS Zapret ISP“ in „Carbon Reductor DPI“.“
Prav tako je bilo pridobljeno mnenje Roskomnadzor, ki potrjuje možnost uporabe programske opreme „ZapretService“ s strani operaterjev za omejevanje dostopa do prepovedanih virov na internetu. Rezultati testiranja so pokazali, da se pri namestitvi po priporočeni shemi proizvajalca „v prelom“ in pravilni nastavitvi omrežja operaterja število odkritih kršitev po Enotnem registru prepovedanih informacij ne presega 0,02%.
Tako so operaterjem omogočili izbiro najbolj ustrezne rešitve za omejevanje dostopa do prepovedanih virov, vključno s seznamom programskih proizvodov, ki so prejeli pozitivno mnenje Roskomnadzor.
Vendar pa med testiranjem programske opreme IdecoSelecta ISP nekateri operaterji zaradi dolgega postopka namestitve in nastavitve niso mogli začeti testov v predvidenem času. Čas testne eksplotacije Ideco Selecta ISP pri več kot polovici operaterjev, ki so sodelovali v testiranju, ni presegal enega tedna. Glede na majhno količino pridobljenih statističnih podatkov in majhno število udeležencev testiranja je Roskomnadzor v uradnem mnenju navedel, da ni mogoče dobiti nedvoumen zaključek o učinkovitosti produkta „Ideco Selecta ISP“ kot sredstva za omejevanje dostopa do prepovedanih virov na internetu.
Dodajam, da je testiranja vsakega programske opreme sodelovalo do 27 telekomunikacijskih operaterjev z različno številčnostjo naročnikov iz različnih zveznih okrožij Ruske federacije.
S uradnimi zaključki o rezultatih testiranja se lahko seznanite . V teh sklepih je praktično nič tehničnih informacij. O izdelku „Ideco Selecta ISP“ si lahko preberete, da boste vedeli, kako ne ravnati.
Letos se bodo testi nadaljevali, trenutno pa je, sodeč po novicah Roskomnadzorja, prevzet en izdelek, še dva pa sta v bližnjih načrtih.
Kaj, če je bila blokada izvedena po pomoti?
Na koncu bi rad spomnil, da Roskomnadzor „ne dela napak“, kar potrjuje Ustavno sodišče.
Resolucija, ki dejansko razbremeni Roskomnadzor odgovornosti za napačne blokade spletnih strani, je bila sprejeta v okviru obravnave pritožbe na Ustavno sodišče direktorja združenja internetnih založnikov Vladimirja Charitonova. V njej je bilo omenjeno, da je Roskomnadzor decembra 2012 po pomoti blokiral njegovo internetno knjižnico digital-books.ru. Kot je pojasnil gospod Charitonov, je njegov vir imel isti IP-naslov kot portal rastamantales(.)ru (zdaj rastamantales(.)com), ki je bil prvotni objekt blokade. Vladimir Charitonov je poskusil prejeti sodno varstvo za odločitev Roskomnadzorja, a je junija 2013 Tagański sodišče priznalo blokado za zakonito, septembra 2013 pa je to odločitev potrdil Moskovski mestni sodišč.
Od tam:
V Roskomnadzorju je „Ъ“ izjavil, da so s sklepom Ustavnega sodišča zadovoljni. „Ustavno sodišče je potrdilo, da Roskomnadzor izvajati zakon. Če operater nima tehničnih možnosti za omejitev dostopa do posamezne strani spletne strani in ne do njenega omrežnega naslova, je to odgovornost operaterja,“ je dejal „Ъ“ tiskovni predstavnik agencije.
To vprašanje je prav tako relevantno za oblačne ponudnike in gostiteljske družbe, saj so se podobni incidenti zgodili tudi njim. Junija 2016 je v Rusiji bila blokirana oblačna storitev Amazon S3, čeprav je bila v register na zahtevo Zvezne davčne službe vpisana le stran pokra 888poker, ki je bila na njegovi platformi. Blokada celotnega vira je bila povezana prav s tem, da Amazon S3 uporablja zaščiten protokol https, ki preprečuje blokiranje posameznih strani. Šele po tem, ko je Amazon odstranil stran, na katero so imeli ruski organi pripombe, je bil vir izbrisan iz registra.
Izvor: habr.com
