

Biashara nyingi, haswa katika CIS, tayari zina miundombinu ya IT iliyoanzishwa, ambayo mara nyingi hutumia zana kama vile Active Directory kutoka Microsoft ili kudhibiti na kuthibitisha watumiaji. Na mara nyingi biashara kama hizo, zinapoanza kupanga utekelezaji wa Zimbra Collaboration Suite, zina swali kuhusu ikiwa ZCS inaweza kutoshea kwenye miundombinu yao na kutumia Microsoft AD kwa uthibitishaji wa mtumiaji? Kweli, Zimbra ina uwezo wa kufanya kazi kwa kushirikiana na Active Directory na sasa tutakuambia jinsi ya kufanikisha hili.
Kwa hivyo, wacha tuchukue kuwa katika miundombinu ya biashara yako Saraka Inayotumika iko kwenye kikoa kikoa.ndani, na Zimbra inapaswa kusakinishwa kwenye kikoa mail.domain.comWakati wa mchakato wa kuunganisha Zimbra na Active Directory, tutaunganisha AD kama LDAP ya nje ya ZCS, kwa hivyo tunapendekeza kuwazuia watumiaji mara moja kubadilisha manenosiri yao wenyewe. Pia kumbuka kwamba ili kuthibitisha ujumuishaji uliofanikiwa wa Zimbra na Active Directory, seva Kwa AD, inashauriwa kuwa na angalau akaunti moja yenye jozi inayojulikana ya kuingia/nenosiri ili kuangalia muunganisho uliofanikiwa wa mifumo hiyo miwili ya taarifa.
Kuunganisha AD kwa ZCS hufanywa katika kiweko cha utawala cha Zimbra kwa mail.domain.com. Hapa tunapaswa kuchagua kipengee cha Sanidi kwenye utepe wa kushoto, na kisha kipengee kidogo cha Vikoa. Katika orodha ya vikoa, sasa tunahitaji kuchagua moja ambayo tutatumia kwa kushirikiana na AD na, kwa kubofya haki kwenye kikoa kilichochaguliwa, chagua kipengee cha "Sanidi Uthibitishaji". Baada ya hayo, mazungumzo ya kusanidi LDAP ya nje yataonekana kwenye skrini, ambayo "tutafanya marafiki" wa Zimbra na AD.
Kwenye ukurasa wa Hali ya Uthibitishaji, chagua chaguo la "Saraka Inayotumika ya Nje", na kisha kwenye ukurasa wa Mipangilio ya Uthibitishaji, ingiza data kuhusu seva Ukiwa na AD. Utaulizwa kuingiza jina la kikoa, anwani ya IP ya seva, na lango linalotumika kufikia AD. Tunapendekeza uiache ukurasa unaofuata, wenye kichwa LDAP Bind, ukiwa wazi.
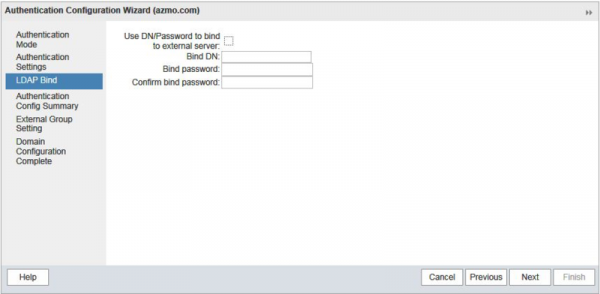
Katika dirisha la Muhtasari wa Usanidi wa Uthibitishaji, unaweza kuangalia mafanikio ya muunganisho wa Zimbra kwenye AD kwa kuingiza jozi sahihi ya kuingia/nenosiri kwa mtumiaji yeyote. Ikiwa muunganisho umefaulu, Zimbra itahesabu kwa kujitegemea Bind DN ya mtumiaji huyu. Baada ya hayo, unaweza kuacha Mipangilio ya Kikundi cha Nje na kurasa Kamili za Usanidi wa Kikoa bila kubadilika. Hii inakamilisha ujumuishaji wa Zimbra na AD na tunachopaswa kufanya ni kuunda watumiaji waliopo kutoka AD huko Zimbra ili kusawazisha kwa mafanikio kati ya mifumo ya habari.
Ikiwa una idadi ndogo ya akaunti, unaweza kufanya hivyo kwa mikono, lakini ikiwa kuna akaunti nyingi sana, itakuwa bora kugeuza mchakato huu kiotomatiki kwa kutumia kipengele cha Utoaji Kiotomatiki. Ili kufanya hivyo, tunahitaji kwenda kwa seva ya Zimbra na kufanya udanganyifu kadhaa huko kwenye mstari wa amri:
su zimbra
zmprov md domain.com zimbraAutoProvMode LAZY
zmprov md domain.com zimbraAutoProvLdapURL "ldap://domain.local:389"
zmprov md domain.com zimbraAutoProvLdapStartTlsEnabled FALSE
zmprov md domain.com zimbraAutoProvLdapAdminBindDn "zimbra@domain.local"
zmprov md domain.com zimbraAutoProvLdapAdminBindPassword PassworD
zmprov md domain.com zimbraAutoProvLdapSearchBase "ou=User,dc=domain,dc=local)"
zmprov md domain.com zimbraAutoProvLdapSearchFilter "(samAccountName=%u)"
zmprov md domain.com zimbraAutoProvLdapBindDn "%u@%d"
zmprov md domain.com zimbraAutoProvAccountNameMap sAMAccountName
zmprov md domain.com +zimbraAutoProvAttrMap "sn=sn" +zimbraAutoProvAttrMap "description=description" +zimbraAutoProvAttrMap "cn=displayName" +zimbraAutoProvAttrMap "givenName=givenName" +zimbraAutoProvAttrMap "zimbraMailAlias=mail"
zmprov md domain.com zimbraAutoProvNotificationFromAddress admin@domain.com
zmprov md domain.com zimbraAutoProvNotificationSubject "Мы рады приветствовать вас на борту нашего почтового сервера"
zmprov md domain.com zimbraAutoProvNotificationBody "Ваш аккаунт был создан автоматически. Ознакомьтесь с инструкцией по работе с электронной почтой, перейдя по данной ссылке"
zmprov md domain.com zimbraAutoProvBatchSize 20
zmprov md domain.com zimbraAutoProvAuthMech LDAP
zmcontrol restart
Kwa usanidi huu, akaunti ya mtumiaji itaundwa kiotomatiki kwenye seva ya Zimbra mara ya kwanza unapojaribu kuingia kwenye mteja wa wavuti kwa kutumia jozi iliyopo ya kuingia/nenosiri. Kumbuka kuwa katika hali zingine, ili kurekebisha kiotomatiki kufanya kazi kwa usahihi, unaweza kuhitaji kubadilisha nambari ya bandari kutoka 389 hadi 3268.
Baada ya kukamilisha hatua hizi zote, watumiaji wako wataweza kuingia kwenye barua zao kwenye seva na Zimbra kwa kutumia jozi ya kuingia/nenosiri kutoka AD, ambayo itarahisisha sana usimamizi wa miundombinu ya IT ya biashara.
Chanzo: mapenzi.com
