

Ninawakaribisha wasomaji kwa nakala ya tatu katika safu ya nakala ya UserGate Anza, ambayo inazungumza juu ya suluhisho la NGFW kutoka kwa kampuni. . Katika makala ya mwisho, mchakato wa kufunga firewall ulielezwa na usanidi wake wa awali ulifanywa. Kwa sasa, tutaangalia kwa makini kuunda sheria katika sehemu kama vile Firewall, NAT na Routing, na Bandwidth.
Itikadi ya sheria za UserGate, ili sheria zitekelezwe kutoka juu hadi chini, hadi ile ya kwanza inayofanya kazi. Kulingana na hapo juu, inafuata kwamba sheria maalum zaidi zinapaswa kuwa za juu kuliko sheria za jumla. Lakini inapaswa kuzingatiwa, kwa kuwa sheria zinaangaliwa kwa utaratibu, ni bora katika suala la utendaji ili kuunda sheria za jumla. Wakati wa kuunda sheria yoyote, masharti hutumiwa kulingana na mantiki ya "AND". Ikiwa ni muhimu kutumia mantiki "AU", basi hii inafanikiwa kwa kuunda sheria kadhaa. Kwa hivyo kile kilichoelezewa katika kifungu hiki kinatumika kwa sera zingine za UserGate pia.
Firewall
Baada ya kusakinisha UserGate, tayari kuna sera rahisi katika sehemu ya "Firewall". Sheria mbili za kwanza zinakataza trafiki kwa botnets. Ifuatayo ni mifano ya sheria za ufikiaji kutoka kanda tofauti. Utawala wa mwisho daima huitwa "Zuia wote" na umewekwa alama ya kufuli (inamaanisha kwamba sheria haiwezi kufutwa, kubadilishwa, kuhamishwa, kuzima, inaweza tu kuwezeshwa kwa chaguo la ukataji miti). Kwa hivyo, kwa sababu ya sheria hii, trafiki yote isiyoruhusiwa kwa uwazi itazuiwa na sheria ya mwisho. Ikiwa unataka kuruhusu trafiki yote kupitia UserGate (ingawa hii imekatishwa tamaa), unaweza kuunda sheria ya kabla ya mwisho "Ruhusu Yote".
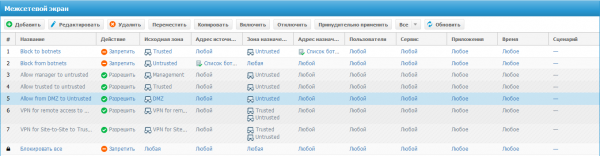
Wakati wa kuhariri au kuunda sheria ya firewall, ya kwanza Kichupo cha jumla, unahitaji kufanya yafuatayo:
Kisanduku cha kuteua "Washa" wezesha au zima sheria.
ingiza jina la kanuni.
weka maelezo ya kanuni.
chagua kutoka kwa vitendo viwili:
Kataa - huzuia trafiki (wakati wa kuweka hali hii, inawezekana kutuma mwenyeji wa ICMP isiyoweza kufikiwa, unahitaji tu kuweka kisanduku cha kuteua sahihi).
Ruhusu - inaruhusu trafiki.
Kipengee cha matukio - inakuwezesha kuchagua hali, ambayo ni hali ya ziada kwa utawala wa moto. Hivi ndivyo UserGate inavyotekeleza dhana ya SOAR (Ochestration ya Usalama, Automation na Response).
Kuweka kumbukumbu - weka habari kuhusu trafiki wakati sheria imeanzishwa. Chaguzi zinazowezekana:
Ingia mwanzo wa kipindi. Katika kesi hii, taarifa tu kuhusu mwanzo wa kikao (pakiti ya kwanza) itaandikwa kwenye logi ya trafiki. Hili ndilo chaguo la ukataji miti linalopendekezwa.
Ingia kila pakiti. Katika kesi hii, habari kuhusu kila pakiti ya mtandao iliyopitishwa itarekodiwa. Kwa hali hii, inashauriwa kuwezesha kikomo cha kuingia ili kuzuia mzigo mkubwa wa kifaa.
Tumia kanuni kwa:
Vifurushi vyote
kwa pakiti zilizogawanywa
kwa vifurushi ambavyo havijagawanywa
Wakati wa kuunda sheria mpya, unaweza kuchagua mahali katika sera.
ijayo Kichupo cha chanzo. Hapa tunaonyesha chanzo cha trafiki, inaweza kuwa eneo ambalo trafiki hutoka, au unaweza kutaja orodha au anwani maalum ya ip (Geoip). Karibu na sheria zote ambazo zinaweza kuwekwa kwenye kifaa, kitu kinaweza kuundwa kutoka kwa sheria, kwa mfano, bila kwenda kwenye sehemu ya "Kanda", unaweza kutumia kitufe cha "Unda na uongeze kitu kipya" ili kuunda eneo. Tunahitaji. Kisanduku cha kuteua cha "Geuza" pia ni cha kawaida, kinageuza kitendo katika hali ya sheria, ambayo ni sawa na kukanusha kitendo cha kimantiki. Kichupo Lengwa sawa na kichupo cha chanzo, lakini badala ya chanzo cha trafiki, tunaweka marudio ya trafiki. Kichupo cha watumiaji - mahali hapa unaweza kuongeza orodha ya watumiaji au vikundi ambavyo sheria hii inatumika. Kichupo cha huduma - chagua aina ya huduma kutoka kwa iliyofafanuliwa tayari au unaweza kuweka yako mwenyewe. Kichupo cha programu - programu maalum au vikundi vya programu huchaguliwa hapa. NA Kichupo cha wakati taja wakati sheria hii inatumika.
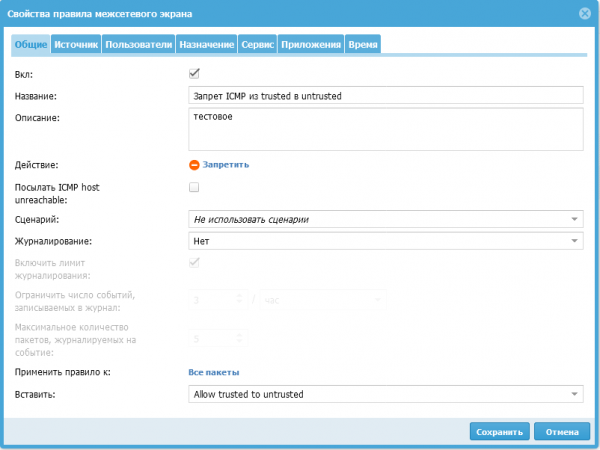
Tangu somo la mwisho, tunayo sheria ya kupata Mtandao kutoka eneo la "Trust", sasa nitaonyesha kama mfano jinsi ya kuunda sheria ya kukataa kwa trafiki ya ICMP kutoka eneo la "Trust" hadi eneo la "Usioaminika".
Kwanza, tengeneza sheria kwa kubofya kitufe cha "Ongeza". Katika dirisha linalofungua, kwenye kichupo cha jumla, jaza jina (Zuia ICMP kutoka kwa kuaminika hadi isiyoaminika), angalia kisanduku cha "Washa", chagua kitendo cha kuzima, na muhimu zaidi, chagua eneo sahihi kwa sheria hii. Kulingana na sera yangu, sheria hii inapaswa kuwekwa juu ya sheria ya "Ruhusu kuaminiwa kwa isiyoaminika":
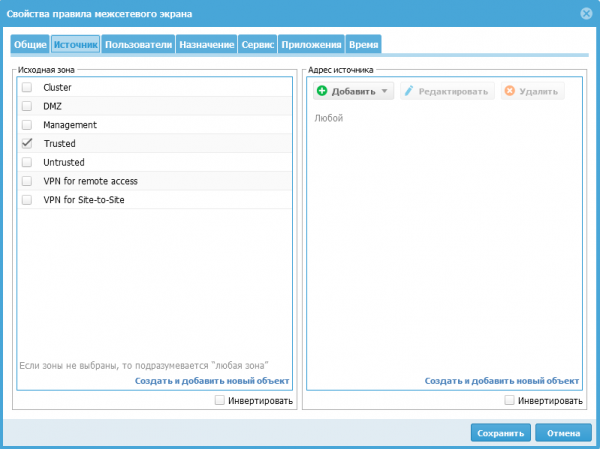
Kwenye kichupo cha "Chanzo" cha kazi yangu, kuna chaguzi mbili:
Kwa kuchagua eneo la "Kuaminika".
Kwa kuchagua kanda zote isipokuwa "Inayoaminika" na kuteua kisanduku tiki cha "Geuza".
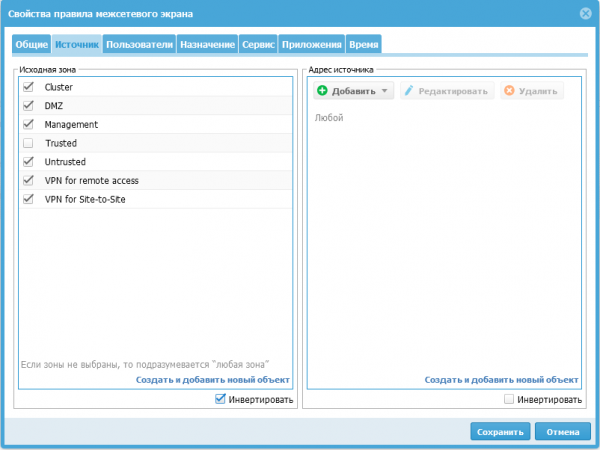
Kichupo Lengwa kimesanidiwa vile vile na kichupo cha Chanzo.
Ifuatayo, nenda kwenye kichupo cha "Huduma", kwani UserGate ina huduma iliyoainishwa kwa trafiki ya ICMP, kisha kwa kubofya kitufe cha "Ongeza", tunachagua huduma iliyo na jina "ICMP yoyote" kutoka kwenye orodha iliyopendekezwa:
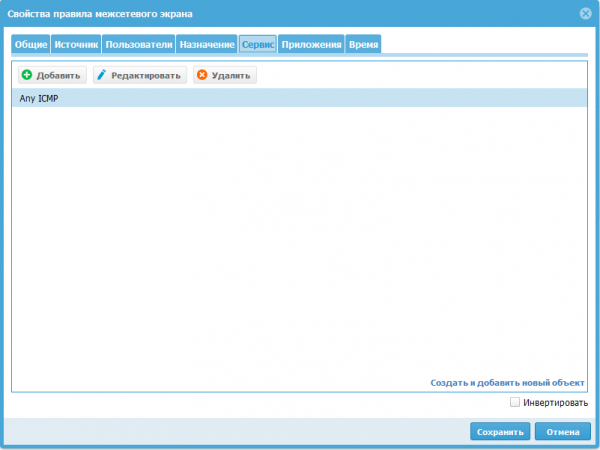
Labda hii ilikuwa nia ya waundaji wa UserGate, lakini niliweza kuunda sheria kadhaa zinazofanana kabisa. Ingawa ni sheria ya kwanza pekee kutoka kwenye orodha itakayotekelezwa, nadhani uwezo wa kuunda sheria kwa kutumia jina moja ambalo ni tofauti katika utendaji unaweza kusababisha mkanganyiko wakati wasimamizi kadhaa wa kifaa wanafanya kazi.
NAT na uelekezaji
Wakati wa kuunda sheria za NAT, tunaona tabo kadhaa zinazofanana, kama kwa firewall. Sehemu ya "Aina" ilionekana kwenye kichupo cha "Jumla", hukuruhusu kuchagua ni nini sheria hii itawajibika:
NAT - Tafsiri ya Anwani ya Mtandao.
DNAT - Huelekeza trafiki kwenye anwani maalum ya IP.
Usambazaji wa bandari - Huelekeza trafiki kwa anwani maalum ya IP, lakini hukuruhusu kubadilisha nambari ya bandari ya huduma iliyochapishwa
Uelekezaji unaotegemea sera - Hukuruhusu kuelekeza pakiti za IP kulingana na maelezo marefu, kama vile huduma, anwani za MAC, au seva (anwani za IP).
Ramani ya mtandao - Hukuruhusu kubadilisha chanzo au anwani za IP za mtandao mmoja na mtandao mwingine.
Baada ya kuchagua aina ya sheria inayofaa, mipangilio yake itapatikana.
Katika uwanja wa SNAT IP (anwani ya nje), tunataja kwa uwazi anwani ya IP ambayo anwani ya chanzo itabadilishwa. Sehemu hii inahitajika ikiwa kuna anwani nyingi za IP zilizopewa violesura katika eneo lengwa. Ukiacha sehemu hii wazi, mfumo utatumia anwani nasibu kutoka kwa orodha ya anwani za IP zinazopatikana zilizowekwa kwenye violesura vya eneo lengwa. UserGate inapendekeza kubainisha SNAT IP ili kuboresha utendaji wa ngome.
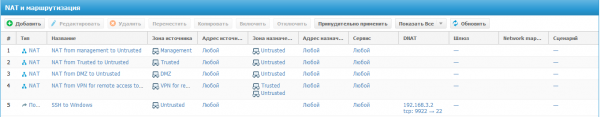
Kwa mfano, nitachapisha huduma ya seva ya SSH Windows, iliyoko katika eneo la "DMZ" kwa kutumia sheria ya "usambazaji mlango". Ili kufanya hivyo, bofya kitufe cha "Ongeza" na ujaze kichupo cha "Jumla", ukibainisha jina la sheria "SSH to Windows"na aina ya "Usambazaji wa mlango":
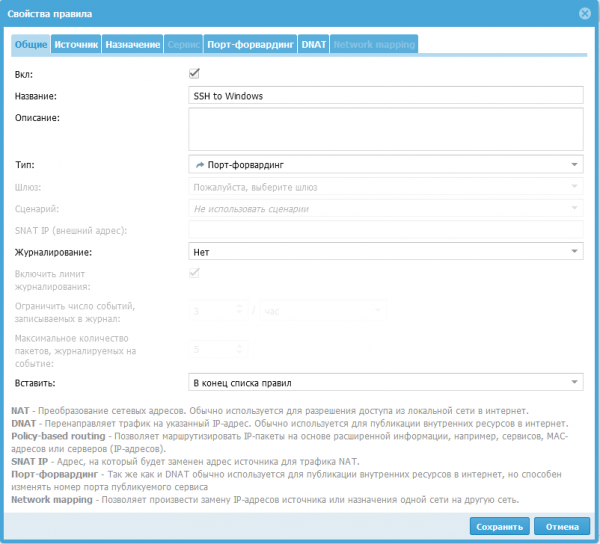
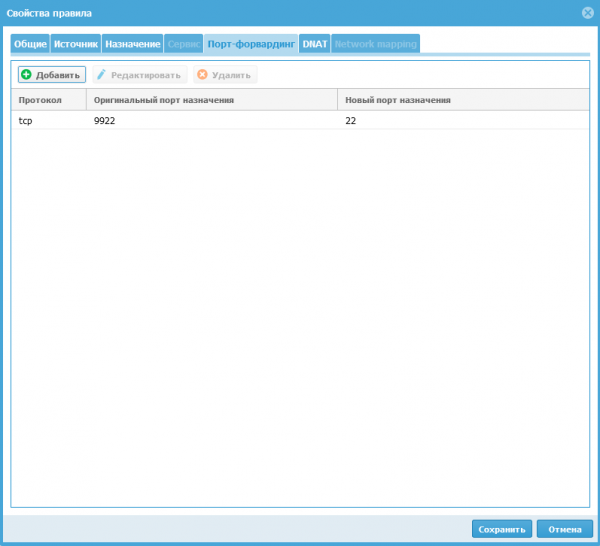
Kwenye kichupo cha "Chanzo", chagua eneo la "Isiyoaminika" na uende kwenye kichupo cha "Usambazaji wa bandari". Hapa tunapaswa kutaja itifaki ya "TCP" (chaguo nne zinapatikana - TCP, UDP, SMTP, SMTPS). Mlango halisi wa 9922 — nambari ya bandari ambayo watumiaji hutuma maombi (bandari: 2200, 8001, 4369, 9000-9100 haziwezi kutumika). Lango mpya lengwa (22) ni nambari ya mlango ambayo maombi ya mtumiaji kwa seva iliyochapishwa ya ndani yatatumwa.
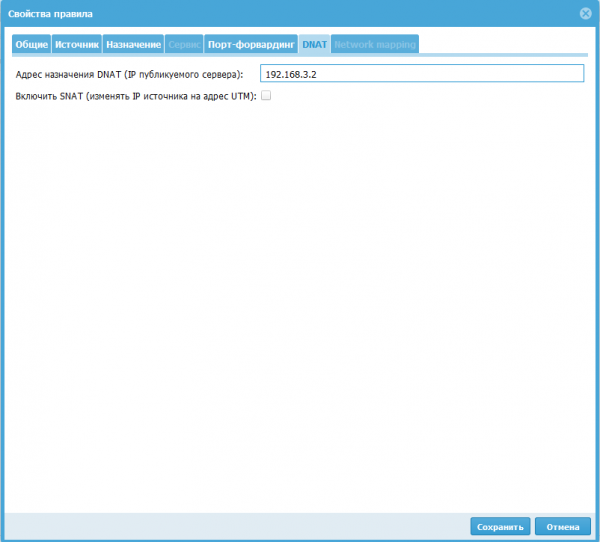
Kwenye kichupo cha "DNAT", weka ip-anwani ya kompyuta kwenye mtandao wa ndani, ambayo imechapishwa kwenye mtandao (192.168.3.2). Na unaweza kwa hiari kuwezesha SNAT, kisha UserGate itabadilisha anwani ya chanzo katika pakiti kutoka kwa mtandao wa nje hadi anwani yake ya IP.
Baada ya mipangilio yote, sheria inapatikana ambayo inaruhusu ufikiaji kutoka kwa eneo la "Usioaminika" hadi kwa seva na ip-anwani 192.168.3.2 kupitia itifaki ya SSH, kwa kutumia anwani ya nje ya mtumiajiGate wakati wa kuunganisha.
Mbinu
Sehemu hii inafafanua sheria za udhibiti wa bandwidth. Wanaweza kutumika kuzuia kituo cha watumiaji fulani, majeshi, huduma, programu.
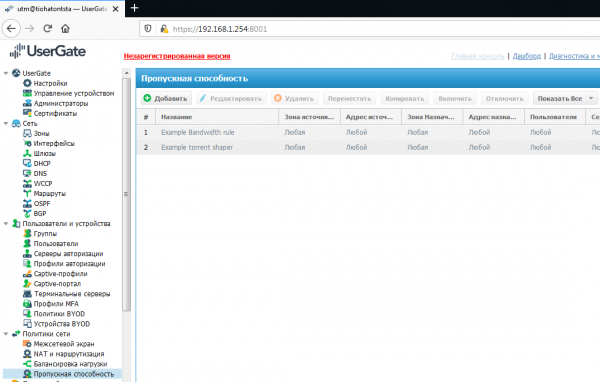
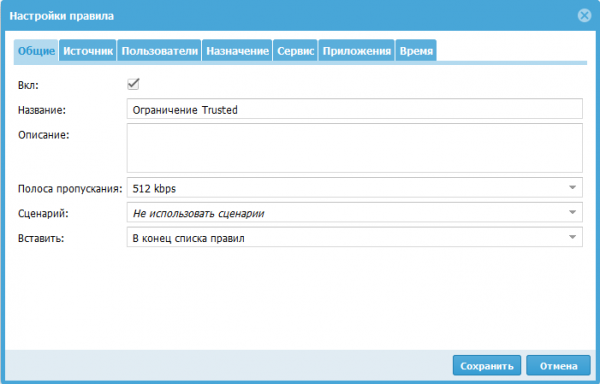
Wakati wa kuunda sheria, hali kwenye tabo huamua trafiki ambayo vikwazo vinatumika. Bandwidth inaweza kuchaguliwa kutoka iliyopendekezwa, au kuweka yako mwenyewe. Wakati wa kuunda kipimo data, unaweza kubainisha lebo ya kipaumbele ya trafiki ya DSCP. Mfano wa wakati lebo za DSCP zinatumika: kwa kubainisha katika sheria hali ambayo sheria hii inatumika, basi sheria hii inaweza kubadilisha lebo hizi moja kwa moja. Mfano mwingine wa jinsi hati inavyofanya kazi: sheria itafanya kazi kwa mtumiaji tu wakati torrent imegunduliwa au kiasi cha trafiki kinazidi kikomo maalum. Vichupo vilivyobaki vinajazwa kwa njia sawa na katika sera zingine, kulingana na aina ya trafiki ambayo sheria inapaswa kutumika.
Hitimisho
Katika makala haya, nilishughulikia uundaji wa sheria katika sehemu za Firewall, NAT na Routing, na Bandwidth. Na mwanzoni mwa kifungu hicho, alielezea sheria za kuunda sera za UserGate, na pia kanuni ya masharti wakati wa kuunda sheria.
Endelea kuwa nasi kwa sasisho katika chaneli zetu (, , , )!
Chanzo: mapenzi.com
