

Nakala hii itatoa maelezo mafupi ya kile kinachojulikana kama kitu NetBIOS. Ni taarifa gani inaweza kutoa kwa mshambuliaji/pentester anayewezekana.
Eneo lililoonyeshwa la utumiaji wa mbinu za upelelezi linahusiana na mambo ya ndani, ambayo ni kutengwa na kutoweza kufikiwa na mitandao ya nje. Kama sheria, kampuni yoyote hata ndogo ina mitandao kama hiyo.
Peke yake NetBIOS Kawaida hutumika kupata jina la mtandao. Na hii itakuwa ya kutosha kufanya angalau mambo 4.
Ugunduzi wa Mwenyeji
Kwa sababu NetBIOS inaweza kutumia UDP kama usafiri, kasi yake inaruhusu kugundua wapangishi katika mitandao mikubwa sana. Kwa hiyo, kwa mfano, chombo nbtscan, iliyojumuishwa kwenye kifurushi cha jina moja, inaweza kutatua anwani za mtandao kama vile 2/192.168.0.0 kwa sekunde 16 tu (inaweza kuharibu mtandao), huku uchunguzi wa kawaida wa TCP utachukua makumi ya dakika. Kipengele hiki kinaweza kutumika kama mbinu ya kufagia mwenyeji kwenye mitandao mikubwa sana ambayo hakuna kinachojulikana kuihusu kabla ya kuendesha nmap. Ingawa matokeo hayatoi hakikisho la kugunduliwa kwa 100%, kwa kuwa wapangishi wengi wa Windows watajibu na sio wote, bado itakuruhusu kubainisha takriban katika safu zipi wapangishaji moja kwa moja wanapatikana.
Kitambulisho cha mwenyeji
Kutumia matokeo ya kupata majina kutoka kwa anwani za IP:
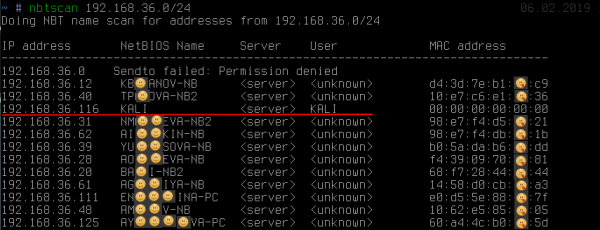
unaweza kuona: pamoja na ukweli kwamba jina linaonyesha mmiliki wa kituo cha kazi (ingawa hii haifanyiki kila wakati, kwa njia), moja ya anwani ni wazi kutoka kwa wengine. Tunaweza kuona kwamba jina limepokelewa PATASIUM. Tabia hii ni ya kawaida kwa UNIX-utekelezaji SMB/NetBIOS kama sehemu ya kifurushi cha programu samba au mzee sana Windows 2000.
Kupata jina PATASIUM, wakati kwa majeshi mengine ikohaijulikani> inaonyesha uwepo wa kinachojulikana kikao batili. Na mipangilio ya chaguo-msingi SMB-seva zimewashwa linux kukabiliwa nayo. Null-kikao inakuruhusu tu bila kujulikana (na hatukuweka manenosiri yoyote, kama unavyoona kwenye skrini) ili kupata maelezo mengi ya ziada, kama vile sera ya nenosiri ya ndani, orodha ya watumiaji wa ndani, vikundi na orodha. ya rasilimali zilizoshirikiwa (kushiriki):
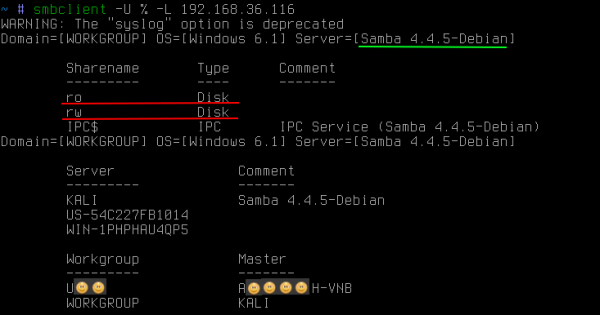
Mara nyingi juu linux SMB-server zina hisa zinazoweza kufikiwa na umma, sio tu kwa kusoma, lakini hata kwa maandishi. Uwepo wa wote wawili huleta vitisho mbalimbali, matumizi ambayo ni zaidi ya upeo wa makala hii.
NetBIOS Pia hukuruhusu kupata majina ya aina zote ambazo kituo cha kazi huhifadhi:
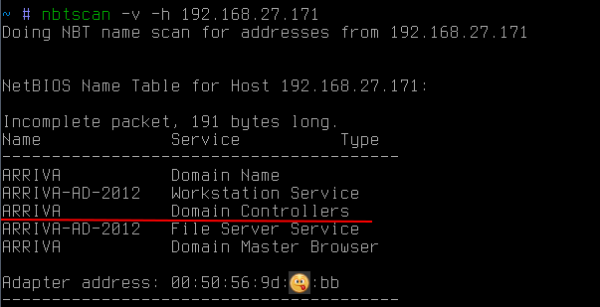
katika kesi hii, hii hukuruhusu kujua kuwa mwenyeji pia ni mtawala wa kikoa WASILI.
Inafaa pia kuzingatia hilo NetBIOS inakuwezesha kupata mac-anwani. Zaidi ya hayo, tofauti na maombi ya arp, maombi ya NetBIOS yanaweza kwenda zaidi ya subnet. Hii inaweza kuwa na manufaa ikiwa, kwa mfano, unahitaji kupata laptop au vifaa maalum kwenye mtandao, ukijua mtengenezaji wake. Tangu octets tatu za kwanza mac-anwani kutambua mtengenezaji, basi unaweza kutuma sawa NetBIOS-maswali kwa subneti zote zinazojulikana ili kujaribu kupata kifaa unachotaka (http://standards-oui.ieee.org/oui.txt).
Uamuzi wa kuwa mwanachama wa kikoa
Mara nyingi, wakati wa kusonga kupitia mitandao ya ndani ya ushirika, ni muhimu kushambulia kituo cha kazi ambacho kinajumuishwa kwenye kikoa (kwa mfano, kuongeza marupurupu kwa kiwango cha msimamizi wa kikoa) au kinyume chake. Kwa kesi hii NetBIOS tena hii inaweza kusaidia:
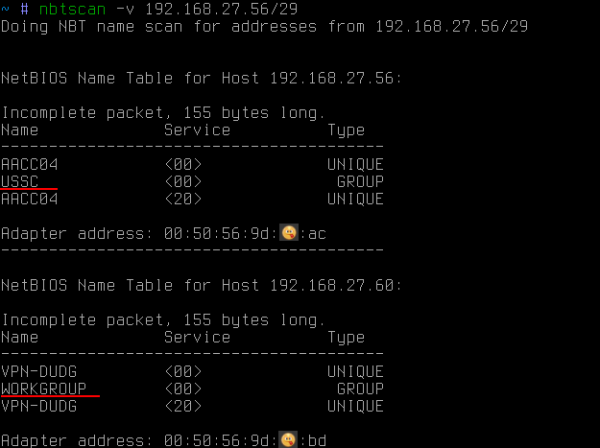
Katika kesi hii, kwa kutumia NetBIOS majina yote ya aina zote yalitolewa. Miongoni mwao unaweza kuona, pamoja na jina la PC (kile kilichopokelewa tayari), pia jina la kikundi cha kazi. Kwa chaguo-msingi kwa madirisha kawaida ni kitu kama WORKGROUP au IVAN-PC, lakini ikiwa kituo cha kazi kiko kwenye kikoa, basi kikundi chake cha kazi ni jina la kikoa.
Kwa hivyo, kwa msaada NetBIOS unaweza kujua ikiwa kituo cha kazi kiko kwenye kikoa na, ikiwa ni hivyo, ni kipi.
Ikiwa unahitaji kupata orodha ya wapangishi wa kikoa ndani ya subnet, basi ombi moja la utangazaji lenye jina la kikoa unachotaka linatosha:
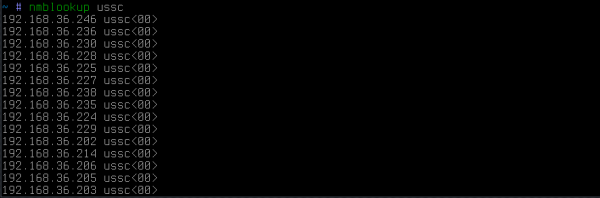
Kwa hivyo, wapangishi wote katika kikoa hiki watajibu.
Utambuzi wa majeshi yenye nyumba nyingi
Na mwishowe, mbinu nyingine ambayo labda haijulikani sana, ambayo haiwezi kubadilishwa kutafuta njia kwenye mitandao salama, pengine hata iliyotengwa kimwili. Hizi zinaweza kuwa mitandao ya warsha ya makampuni ya biashara, iliyojaa vidhibiti. Ufikiaji wa mtandao huu unamaanisha kwa mvamizi fursa ya kuathiri mchakato wa kiteknolojia, na kwa biashara hatari ya kupata hasara kubwa.
Kwa hivyo, uhakika ni kwamba hata ikiwa mtandao umetengwa na mtandao wa ushirika, basi mara nyingi wasimamizi wengine, ama kwa uvivu au kitu kingine, wanapenda kufunga kadi nyingine ya mtandao kwenye PC zao ili kufikia mtandao huu. Zaidi ya hayo, yote haya hutokea, bila shaka, kupitisha sheria zote za firewalls za ushirika. Urahisi, ndio, lakini sio salama sana, ikiwa umedukuliwa, basi utakuwa daraja kwa mtandao huu na kubeba jukumu.
Walakini, kuna shida moja kwa mshambuliaji - kupata msimamizi ambaye alijiunga na mtandao unaolindwa kwa njia isiyo halali. Aidha, hili ni tatizo gumu kwa watoa huduma za usalama wa mtandao wenyewe. Katika biashara kubwa, hii ni kazi ngumu sana, kama kupata sindano kwenye safu ya nyasi.
Katika hali hii, kutakuwa na chaguzi mbili dhahiri kwa mshambuliaji:
1. jaribu kutumia kila Kompyuta kwenye subnet ya shirika kama lango la mtandao unaotaka. Hii itakuwa rahisi sana, lakini hii hutokea mara chache, kwa sababu juu madirisha wenyeji usambazaji wa ip karibu kila mara walemavu. Zaidi ya hayo, ukaguzi kama huo unawezekana tu ndani ya subnet yake mwenyewe, na pia inahitaji mshambuliaji kujua haswa anwani inayolengwa kutoka kwa mtandao uliotengwa.
2. jaribu kuingia katika kila mwenyeji kwa mbali na utekeleze amri ya banal ipconfig/ifconfig. Na hapa kila kitu sio laini sana. Hata kama mshambuliaji alipata haki za msimamizi wa kikoa, hakuna mtu aliyeghairi ngome na ngome za ndani. Kwa hivyo kazi hii sio otomatiki 100%. Kama matokeo, umesalia kwa uchungu kuingia kwenye kila seva pangishi, ukishinda ngome (mara nyingi huzuia bandari ya 445/tcp), kwa matumaini ya hatimaye kuona kiolesura cha mtandao unachotaka.
Hata hivyo, kila kitu ni rahisi zaidi. Kuna hila moja rahisi sana ambayo hukuruhusu kupata orodha ya violesura vya mtandao kutoka kwa mwenyeji fulani. Wacha tuseme tuna mwenyeji fulani:
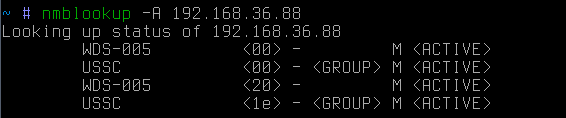
Hii ni anwani ya IP ya kurekebisha → jina la mtandao. Ikiwa sasa tutajaribu kufanya azimio la moja kwa moja la jina la mtandao → anwani ya ip:

basi tunagundua kuwa mwenyeji huyu pia ni lango (dhahiri) kwenye mtandao mwingine. Ni muhimu kuzingatia kwamba katika kesi hii ombi lilitangazwa. Kwa maneno mengine, itasikika tu na wenyeji kutoka kwa subnet ya mshambuliaji.
Ikiwa mwenyeji anayelengwa yuko nje ya subnet, basi unaweza kutuma ombi linalolengwa:
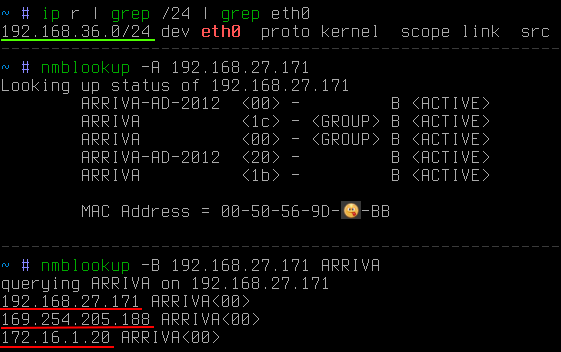
Katika hali hii, ni wazi kwamba lengo ni nje ya subnet ya mshambuliaji. Kwa kutumia swichi ya -B, ilibainishwa kuwa ombi linapaswa kutumwa kwa anwani maalum, na si kwa anwani ya matangazo.
Sasa kinachobakia ni kukusanya habari haraka kutoka kwa subnet nzima ya riba, na sio kutoka kwa anwani moja. Kwa hili unaweza kutumia ndogo python-script:
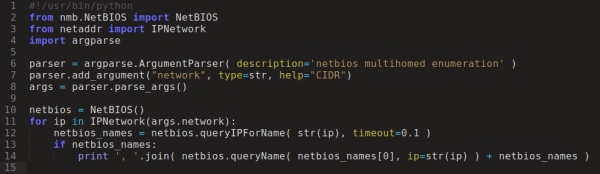
Na baada ya sekunde chache:
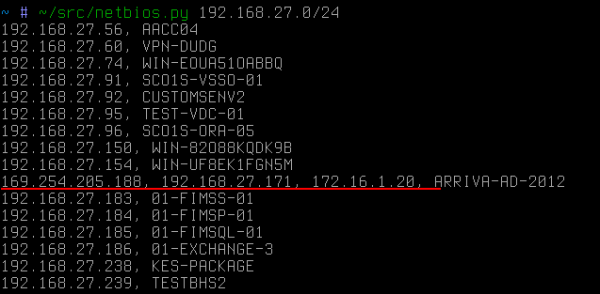
Ni mwenyeji aliyejitolea, katika hali hii iliyoboreshwa, ambaye atakuwa shabaha ya kwanza ya mshambuliaji ikiwa angefuata mtandao wa 172.16.1/24.
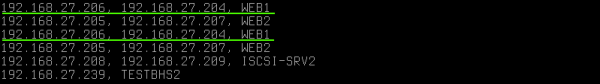
Majina yanayorudiwa kwenye IP tofauti yanaonyesha kuwa mwenyeji pia ana kadi mbili za mtandao, lakini katika subnet sawa. Inafaa kuzingatia hapa kwamba NetBIOS haifichui pak-s (ambayo inaweza kuhesabiwa kwa urahisi kupitia maombi ya arp kama ip na sawa macKatika kesi hii Anwani za IP kuwa na tofauti mac.
Mfano mwingine wa kutumia mbinu hii ni Wi-Fi ya umma. Wakati mwingine unaweza kukutana na hali ambapo, kati ya vifaa vya wageni, wafanyakazi wanaofanya kazi katika sehemu iliyofungwa ya ushirika huunganisha kwenye mtandao wa umma. Halafu, kwa msaada wa mbinu hii ya upelelezi, mshambuliaji ataweza haraka sana kujipanga njia ya kuingia kwenye mtandao uliofungwa:
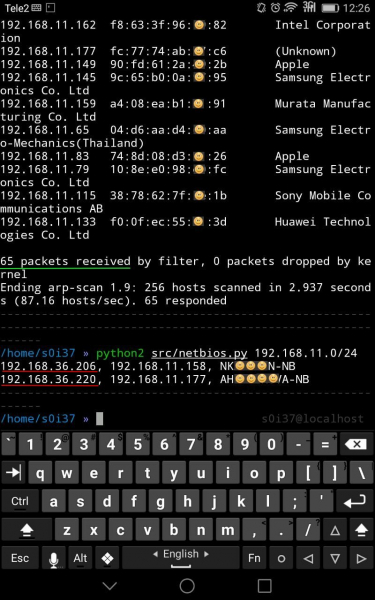
Katika kesi hii, kati ya wateja 65 wa Wi-Fi ya umma, kulikuwa na vituo viwili vya kazi ambavyo vilikuwa na interface ya ziada, labda kuhusiana na mtandao wa ushirika.
Ikiwa wakati mwingine kati ya sehemu za mtandao au moja kwa moja kwenye vituo vya kazi kuna uchujaji wa trafiki kwenye bandari 445/tcp, kuzuia kuingia kwa mbali kwa mfumo (utekelezaji wa msimbo wa mbali), basi katika kesi hii, kutatua majina kwa NetBIOS bandari ya 137/udp hutumiwa, kuzuia kwa makusudi ambayo ni karibu kamwe kukutana, kwa kuwa urahisi wa kufanya kazi kwenye mtandao utateseka sana na hili, kwa mfano, mazingira ya mtandao yanaweza kutoweka, nk.
Kama msemo unavyokwenda, kuhesabu ni muhimu
Je, kuna ulinzi wowote dhidi ya hili? Haipo, kwa sababu sio mazingira magumu hata kidogo. Huu ni utendakazi wa kawaida tu wa kile kidogo kinachopatikana kwa chaguo-msingi. madirisha (ndani linux tabia ni tofauti kidogo). Na ikiwa ghafla bila uratibu, ukipita sheria za uelekezaji wa mtandao, ukajiunga na sehemu iliyofungwa, basi mshambuliaji hakika atakupata na kuifanya haraka sana.
Chanzo: mapenzi.com
