

Epic Games imezindua onyesho la awali la Kizindua Michezo kipya cha Epic, ambacho kina usaidizi wa jukwaa ulioahidiwa hapo awali. LinuxToleo jipya pia lina muundo mpya, muda uliopunguzwa wa kuanza, gumzo la sauti lililojumuishwa, ukurasa mmoja wa kudhibiti uzinduzi wa michezo, uwezo wa kuweka programu na michezo maalum kwenye paneli, utafutaji uliopanuliwa, na kasi ya upakuaji na ufuatiliaji wa shughuli.
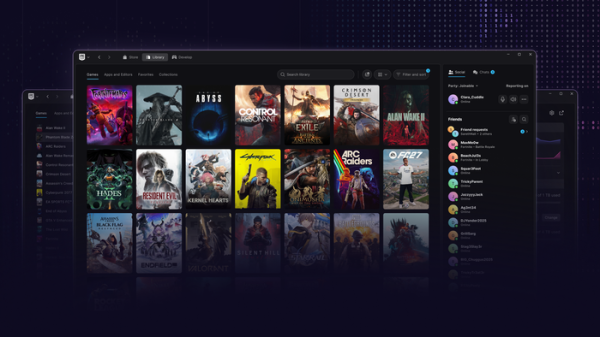
Kwa kuongezea, ilitangazwa kwamba toleo la mchezo wa mtandaoni wa Fortnite linaandaliwa kwa ajili ya LinuxMradi huu unahusisha kuboresha mfumo wa ulinzi wa EAC (Easy Anti-Cheat) kwa ajili ya Linux-usambazaji na mawasiliano yanaanzishwa na watunzaji ili kutekeleza uwezo unaohitajika kwa mifumo ya kupambana na udanganyifu katika LinuxImebainika kuwa utekelezaji wa zamani wa EAC kwa Linux haitoi kiwango kinachohitajika cha ulinzi dhidi ya udanganyifu, ndiyo maana watengenezaji wengi wa michezo hawaongezi usaidizi LinuxToleo jipya la EAC linatumia mifumo ya kawaida ya usalama inayotolewa na kernel badala ya moduli yake ya kernel. Linux, na huduma ya kuzuia udanganyifu yenyewe inafanya kazi kama huduma ya mfumo.
Miongoni mwa mahitaji ambayo usambazaji lazima utimize ili kutumia EAC:
- Upakiaji salama wa Boot wa moduli za kernel, viendeshi, na kernel zilizosainiwa kwa funguo zilizoidhinishwa. Kiwango sahihi cha boot iliyothibitishwa tayari kimehakikishwa ndani Ubuntu, Fedora, Bazzite, Bluefin, Debian, fungua SUSE, SUSE, Rocky Linux и AlmaLinux.
- Washa TPM 2.0 katika BIOS ili kuunda kumbukumbu ya kuwasha iliyothibitishwa.
- Kutumia viendeshaji vya kupakia kama vile systemd-boot na GRUB vinavyounga mkono hali ya kuwasha iliyopimwa, ambayo hukuruhusu kuthibitisha uhalali wa usanidi na vipengele vilivyopakiwa.
- Uanzishaji wa teknolojia ya IOMMU katika BIOS na kernel, ambayo huzuia vifaa vya kudanganya kufikia kumbukumbu ya mchezo.
- Huwasha hali ya Lockdown kwenye kernel, ambayo hupunguza ufikiaji wa mizizi kwenye kernel na kuzuia njia za UEFI Secure Boot bypass (huzuia ufikiaji wa /dev/mem, /dev/kmem, /dev/port, /proc/kcore, debugfs, kprobes debug mode, mmiotrace, tracefs, BPF, PCMCIA CIS (Muundo wa Taarifa za Kadi), baadhi ya violesura vya ACPI na rejista za CPU MSR, huzuia simu za kexec_file na kexec_load, huzuia kubadili hadi hali ya usingizi, hupunguza matumizi ya DMA kwa vifaa vya PCI, huzuia kuingiza msimbo wa ACPI kutoka kwa vigeu vya EFI, na huzuia ubadilishanaji wa milango ya I/O).
- Inazima utaratibu wa Kexec kwenye kiini, ambacho hutumika kuzindua kiini kipya kutoka kwa kile cha zamani bila kuwasha upya mfumo mzima.
- Usaidizi wa ndoano za LSM (Linux Moduli ya Usalama) katika BPF kwa ajili ya kuunganisha programu za eBPF zinazodhibiti ufikiaji na ufuatiliaji wa michakato (kuzuia usomaji na urekebishaji wa kumbukumbu ya mchezo, pamoja na kuangalia shughuli za mfumo wa kuzuia udanganyifu).
Waendelezaji Ubuntu tayari wameanza kujadili mahitaji yaliyochapishwa, kwa kuzingatia uzoefu mbaya wa zamani wa ukiukaji wa faragha ya mtumiaji katika Windows (EAC ilitekeleza msimbo kwa siri kwenye pete ya sifuri ya ulinzi, ikatuma data kwa nje seva (Hili linaweza kufanywa bila idhini ya wazi ya mtumiaji na kubaki kwenye mfumo baada ya mchezo kuondolewa.) Wasiwasi pia unajumuisha kuongezeka kwa eneo la mashambulizi ya programu hasidi na muunganisho na kampuni ya Kichina ya Tencent (ambayo inamiliki 40% ya Ecic Games), ambayo inaweza kuwa na nia ya kuwapeleleza watumiaji. Inapendekezwa kutosambaza vifurushi vya EAC kupitia hazina kuu, kuwafahamisha watumiaji kuhusu hatari zinazoweza kutokea, na kutoa usanidi tofauti wa kuwasha kwa wale wanaohitaji kuendesha EAC.
Chanzo: opennet.ru
