

Mozilla imezindua bidhaa mpya: Firefox Enterprise, muundo wa Firefox unaojitegemea ulioundwa kwa ajili ya matumizi ya biashara na kutoa uwezo ulioboreshwa wa usimamizi wa pamoja na udhibiti wa shughuli za wafanyakazi. Ujenzi wa Firefox Enterprise 158 unategemea Firefox 158, uliopangwa kutolewa jioni hii. Usimamizi wa kivinjari kwenye vituo vya kazi unashughulikiwa kupitia kiweko cha msimamizi kinachotegemea wavuti, ambacho kinaweza kuendeshwa kwenye vifaa vyako mwenyewe bila kutegemea huduma za wingu za nje.
Usaidizi unajumuisha uwasilishaji wa taarifa za matukio kwa mifumo ya taarifa za usalama na usimamizi wa matukio (SIEM) ya biashara nzima, ufafanuzi wa sheria za ufikiaji kulingana na watumiaji na vifaa, uthibitishaji kupitia mifumo ya kuingia moja (SSO), kizuizi cha ufikiaji katika kiwango cha kikoa na vitendo vya kivinjari (kwa mfano, kuzima vitendaji vinavyohusiana na AI), usimamizi wa usakinishaji wa programu-jalizi na uwasilishaji wa sasisho, mabadiliko ya usanidi wa mbali, na ukusanyaji wa telemetry.
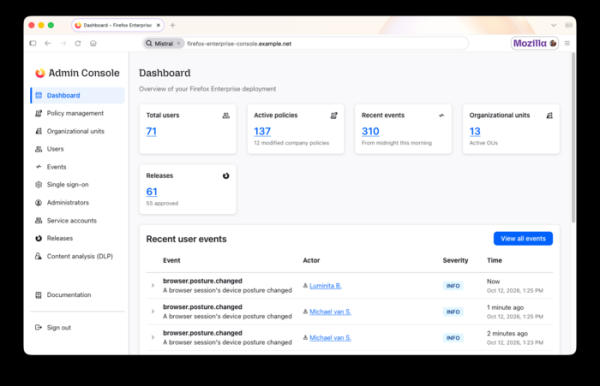
Vipengele muhimu vya Firefox Enterprise:
- Dhibiti watumiaji na vipindi kupitia dashibodi ya msimamizi. Panga watumiaji katika vikundi vyenye viwango tofauti vya ufikiaji. Unda sheria za uchambuzi wa maudhui na uhakiki kumbukumbu za ukaguzi.
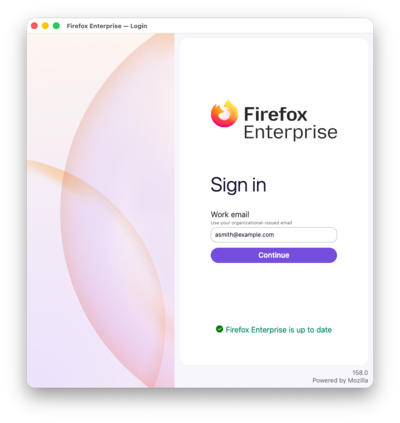
- Uwezo wa kufanya kazi katika kivinjari tu baada ya uthibitishaji kwa kutumia akaunti yako ya shirika. Ujumuishaji na SSO na watoa huduma za uthibitishaji kwa kutumia itifaki unasaidiwa.
Muunganisho wa OpenID (OIDC). Uthibitishaji wa vipengele viwili unawezekana. Baada ya kuanzisha upya au kufunga kivinjari, kipindi husitishwa na kuingia upya kunahitajika. Msimamizi anaweza kusitisha kipindi kwa mbali, kwa mfano, ikiwa kompyuta ya mkononi imeibiwa.
- Mandhari maalum ya usanifu na vipengele vya chapa. Mitindo ya usanifu imeundwa kulingana na mtindo wako wa shirika, na nembo ya kampuni huonyeshwa kwenye kivinjari.
- Kuzima simu zinazoingia kwenye huduma za Mozilla kwa niaba ya huduma za kampuni yenyewe zinazotoa usimamizi na masasisho ya kivinjari.
- Uhamisho wa data ya hali ya kifaa kwenye dashibodi ya msimamizi, ikijumuisha taarifa za mfumo endeshi, usimbaji fiche wa diski, programu za usalama zinazoendesha, muunganisho wa kikoa cha Active Directory, programu-jalizi zilizosakinishwa, na taarifa za muunganisho wa mtandao. Msimamizi anaweza kusanidi ufikiaji wa kivinjari kulingana na mipangilio ya mazingira ya mfumo.
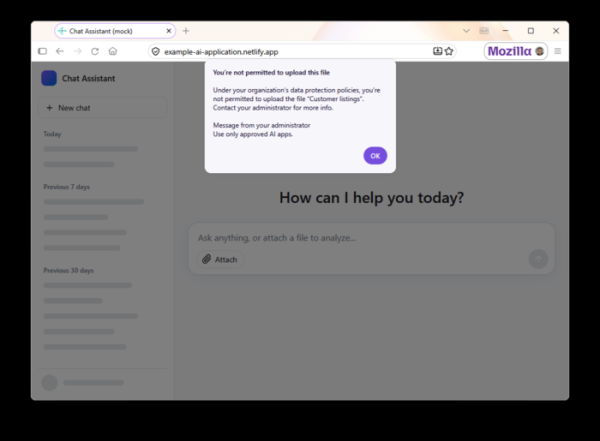
- Uwezo wa Kuzuia Upotevu wa Data (DLP): msimamizi anaweza kusanidi kuzuia au maonyo kwa majaribio ya kubandika kutoka kwenye ubao wa kunakili, kupakia na kupakua faili, au kuchapisha kurasa kutoka kwa tovuti fulani. Kwa mfano, kubandika kutoka kwenye ubao wa kunakili hadi kwenye zana zisizoidhinishwa za AI kunaweza kupigwa marufuku. Ukaguzi wa DLP uliojengewa ndani hufanywa kwenye kivinjari kwenye kifaa cha mtumiaji, kumaanisha kuwa maudhui hayatumwi kupitia mtandao kwa ajili ya ukaguzi, lakini data inaweza pia kutumwa kwa mifumo ya nje ya DLP. Ukiukaji wa sheria unaogunduliwa unaonekana kwenye koni ya msimamizi.

- Kuongeza alama za maji zenye anwani ya barua pepe ya mfanyakazi na muda wa muamala kwenye kurasa muhimu kunaungwa mkono. Alama kama hizo zinaweza kutumika wakati wa uchunguzi kuhusu chanzo cha uvujaji wa taarifa. Vigezo vya alama za maji na tovuti ambazo zimeongezwa vinaweza kusanidiwa na msimamizi.
- Hali ya ulinzi iliyoimarishwa (Lockdown), ambayo huzima mkusanyiko wa JIT wa JavaScript wakati wa kufikia tovuti zisizoaminika, huzuia utekelezaji wa Wafanyakazi, huzuia maombi ambayo hayajasimbwa kwa njia fiche kupitia HTTP, na huhakikisha kwamba kufanya kazi na tovuti kumetengwa kwenye chombo tofauti.
- Usimbaji fiche wa data ya wasifu, kama vile historia ya kuvinjari, data ya fomu ya wavuti, vitambulisho, na tokeni za kipindi cha TLS. Ufikiaji wa wasifu ulionakiliwa uliosimbwa inawezekana tu kwa ufunguo uliotolewa na msimamizi.
- Uwezo wa kufikia tovuti za ndani za kampuni na programu za wavuti kutoka kwa vifaa vya kibinafsi vya mtumiaji bila kusakinisha kifaa tofauti VPN, kwa kutumia proksi inayotumika katika biashara.
- Zaidi ya sera 130 zinazosimamiwa kiotomatiki, nyingi kati ya hizo zinaweza kubadilishwa bila kuanzisha upya kivinjari. Kwa mfano, sera zinaweza kutumika kubadilisha mipangilio inayohusiana na proksi, uchujaji wa tovuti, vidakuzi, uendeshaji wa HTTPS pekee, Hali ya Kufunga, na mipangilio ya programu-jalizi.
- Uwezo wa kubaini toleo la kivinjari cha chini kinachokubalika na kufuatilia usakinishaji wa masasisho kwenye mifumo ya wafanyakazi.
- Usaidizi wa kuripoti matukio kama vile upakuaji wa faili, uchapishaji, usakinishaji wa programu-jalizi, kufungua tovuti zisizo salama, na majaribio ya kutazama tovuti zilizozuiwa zilizowekwa alama kwenye hifadhidata ya Kuvinjari Salama. Ripoti ya matukio kama hayo huonyeshwa kwenye kiolesura cha msimamizi.
- Msimamizi anaweza kuzuia au kuruhusu matumizi ya programu-jalizi za kivinjari kulingana na aina yake, tovuti, na ruhusa za mtumiaji. Pia inawezekana kuzima masasisho otomatiki kwa programu-jalizi na kutumia kifaa tofauti. seva kutoa matoleo mapya ya programu-jalizi, kuzuia mabadiliko kwenye mipangilio ya programu-jalizi kwa tovuti mahususi, na kuchagua tovuti zipi za kutumia programu-jalizi mahususi.
Chanzo: opennet.ru
