

Kila mpito hadi kiwango kipya cha simu za mkononi haimaanishi tu ubadilishanaji wa data haraka lakini pia hufanya mawasiliano kuwa ya kuaminika na salama dhidi ya ufikiaji ambao haujaidhinishwa. Hii inafanikiwa kwa kuchukua udhaifu uliopatikana katika itifaki za awali na kutekeleza mbinu mpya za kupima usalama. Katika suala hili, mawasiliano ya 5G yanaahidi kuwa ya kuaminika zaidi kuliko 4G (LTE), ambayo, hata hivyo, haiondoi uwezekano wa udhaifu wa 5G kugunduliwa. Vile vile, miaka ya utendakazi wa 4G haijazuia itifaki kukabiliwa na udhaifu mwingi mpya. Mfano wa hivi majuzi unaothibitisha nadharia hii ni utafiti wa watafiti wa usalama wa Korea Kusini, ambao waligundua udhaifu mpya 36 katika itifaki ya 4G.
Watafiti katika Taasisi ya Sayansi na Teknolojia ya Korea ya Juu (KAIST) wametumia njia hiyo hiyo ya kutafuta udhaifu katika itifaki ya LTE (mtandao) ambayo hutumika kutafuta suluhisho za matatizo katika programu za PC na sevaNjia hii inayoitwa ya kufyatua inahusisha kushambulia (kupakia) mfumo kwa mfuatano wa data isiyo sahihi, isiyotarajiwa, au ya nasibu. Baada ya mzigo, mwitikio wa mfumo husomwa, na hali za ulinzi au ongezeko la mashambulizi hutengenezwa. Kazi hii inaweza kufanywa nusu-otomatiki, ikikabidhi mfumo wa usambazaji mchakato wa kusambaza na kupokea data, huku hali za mashambulizi na uchambuzi wa data iliyopokelewa ukitengenezwa kwa mikono. Kwa mfano, wataalamu wa KAIST walitengeneza shirika la LTEFuzz kwa ajili ya kupima usalama wa itifaki ya LTE na kupata udhaifu, lakini wanaahidi kutoitoa hadharani, kwa watengenezaji wa vifaa na waendeshaji wa mawasiliano pekee.
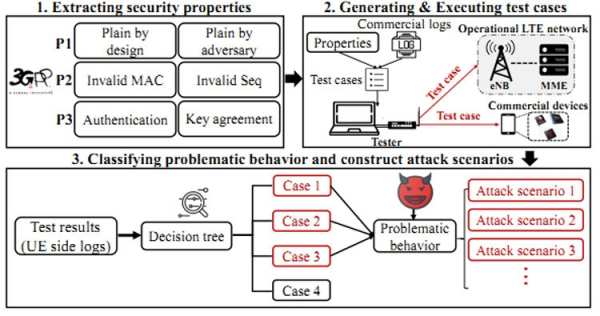
Kwa kutumia LTEFuzz, zaidi ya udhaifu 50 uligunduliwa, 36 kati yao ulikuwa mpya kabisa. Njia hiyo pia ilipata udhaifu 15 unaojulikana, kuthibitisha usahihi wa teknolojia iliyochaguliwa (ikiwa walijulikana, kwa nini hawakupigwa?). Upimaji ulifanyika kwenye mitandao ya waendeshaji wawili wasio na majina na kwa kushirikiana nao, hivyo watumiaji wa kawaida hawakuathirika. Hata hivyo, matokeo mengi ya kuvutia yalifichuliwa. Waliweza kuwasikiliza waliojisajili, kusoma data wakati wa mawasiliano ya msingi ya kituo hadi kifaa, kutuma ujumbe wa SMS bandia, kuzuia simu zinazoingia, kuwatenganisha waliojisajili kutoka kwa mtandao, kuendesha trafiki, na mengi zaidi. Wataalamu wa KAIST waliwaarifu wachuuzi na mashirika ya 3GPP na GSMA kuhusu udhaifu wote uliogunduliwa, ikijumuisha mashimo kwenye vifaa vya kituo cha msingi cha simu.
Chanzo: 3dnews.ru
