

31 Mart Uluslararası Yedekleme Günüdür ve bundan önceki hafta her zaman güvenlikle ilgili hikayelerle doludur. Pazartesi günü, ele geçirilen Asus'u ve "isimsiz üç üreticiyi" zaten öğrenmiştik. Özellikle batıl inançlı şirketler tüm hafta boyunca iğne ve iğne üzerinde oturup yedekleme yapıyor. Ve bunların hepsi güvenlik konusunda biraz dikkatsiz olduğumuz için: Birisi arka koltukta emniyet kemerini takmayı unutur, birisi ürünlerin son kullanma tarihini görmezden gelir, birisi kullanıcı adını ve şifresini klavyenin altına saklar ve daha da iyisi, bir yere yazar. tüm şifreler bir not defterinde. Bazı kişiler "bilgisayarı yavaşlatmamak için" antivirüsleri devre dışı bırakmayı ve kurumsal sistemlerde erişim haklarının ayrılmasını kullanmamayı başarıyor (50 kişilik bir şirkette ne sırlar!). Muhtemelen insanlık, prensipte yeni bir temel içgüdü haline gelebilecek siber kendini koruma içgüdüsünü henüz geliştirmemiştir.
İş dünyası da bu tür içgüdüleri geliştirmedi. Basit bir soru: CRM sistemi bir bilgi güvenliği tehdidi mi, yoksa bir güvenlik aracı mı? Herhangi birinin hemen doğru bir cevap vermesi pek mümkün değildir. İngilizce derslerinde bize öğretildiği gibi buradan başlamalıyız: bu, ayarlara, CRM dağıtım biçimine, satıcının alışkanlıklarına ve inançlarına, çalışanların dikkate alınmama derecesine, saldırganların karmaşıklığına bağlıdır. . Sonuçta her şey hacklenebilir. Peki nasıl yaşanır?
Bu, küçük ve orta ölçekli işletmelerde bilgi güvenliğidir
Koruma olarak CRM sistemi
Ticari ve operasyonel verileri korumak ve müşteri tabanınızı güvenli bir şekilde saklamak, bir CRM sisteminin ana görevlerinden biridir ve bu konuda şirketteki diğer tüm uygulama yazılımlarının çok üstündedir.
Elbette bu makaleyi okumaya başladınız ve bilgilerinize kimin ihtiyacı olduğunu söyleyerek içten içe sırıttınız. Eğer öyleyse, muhtemelen satışlarla ilgilenmediniz ve "canlı" ve yüksek kaliteli müşteri tabanlarının ne kadar talep gördüğünü ve bu tabanla çalışma yöntemlerine ilişkin bilgileri bilmiyorsunuz. CRM sisteminin içeriği yalnızca şirketin yönetimi için değil aynı zamanda aşağıdakiler için de ilgi çekicidir:
- Saldırganlar (daha az sıklıkla) - özellikle şirketinizle ilgili bir hedefleri vardır ve veri elde etmek için tüm kaynakları kullanırlar: çalışanlara rüşvet vermek, bilgisayar korsanlığı yapmak, verilerinizi yöneticilerden satın almak, yöneticilerle görüşmeler vb.
- Rakipleriniz için içeriden bilgi sahibi olabilecek çalışanlar (daha sıklıkla). Müşteri tabanlarını kendi kârları için ellerinden almaya veya satmaya hazırlar.
- Amatör bilgisayar korsanları için (çok nadiren) - verilerinizin bulunduğu bulutta saldırıya uğrayabilir veya ağınızın saldırıya uğramasına neden olabilirsiniz veya birileri verilerinizi eğlenmek için "çıkarmak" isteyebilir (örneğin, ilaç veya alkol toptancılarıyla ilgili veriler - sadece görmek ilginç).
Birisi CRM'inize girerse operasyonel faaliyetlerinize, yani kârınızın çoğunu elde ettiğiniz veri hacmine erişebilecektir. Ve CRM sistemine kötü niyetli erişim sağlandığı andan itibaren, müşteri tabanının eline geçen kişinin karları gülmeye başlar. Peki, ya da ortakları ve müşterileri (oku - yeni işverenler).
İyi, güvenilir bu riskleri karşılayabiliyor ve güvenlik alanında pek çok hoş bonus sunabiliyor.
Peki bir CRM sistemi güvenlik açısından neler yapabilir?
(Size bir örnekle anlatacağız, Çünkü Başkalarından sorumlu olamayız)
- USB anahtarı ve parola kullanarak iki faktörlü kimlik doğrulama. Sisteme giriş yaparken iki faktörlü kullanıcı yetkilendirme modunu destekler. Bu durumda sisteme giriş yaparken şifre girmenin yanı sıra önceden başlatılmış bir USB anahtarını da bilgisayarın USB portuna takmanız gerekir. İki faktörlü yetkilendirme modu, parola hırsızlığına veya ifşa edilmesine karşı korunmaya yardımcı olur.
tıklanabilir
- Güvenilir IP adreslerinden ve MAC adreslerinden çalıştırın. Gelişmiş güvenlik için kullanıcıların yalnızca kayıtlı IP adreslerinden ve MAC adreslerinden oturum açmasını kısıtlayabilirsiniz. Kullanıcı uzaktan (İnternet aracılığıyla) bağlanırsa, hem yerel ağdaki dahili IP adresleri hem de harici adresler IP adresi olarak kullanılabilir.
- Alan yetkilendirmesi (yetkilendirme) Windows). Sistem başlatma işlemi, kullanıcının oturum açarken parola girmesine gerek kalmayacak şekilde yapılandırılabilir. Bu durumda, yetkilendirme gerçekleşir. WindowsBu, WinAPI kullanarak kullanıcıyı tanımlar. Sistem, bilgisayar başlatıldığında hangi profil altında çalışıyorsa o profil altında çalışacaktır.
- Başka bir mekanizma ise özel müşteriler. Özel müşteriler, yalnızca yöneticileri tarafından görülebilen müşterilerdir. Diğer kullanıcılar, yönetici hakları da dahil olmak üzere tüm izinlere sahip olsa bile, bu istemciler diğer kullanıcıların listelerinde görünmeyecektir. Bu şekilde, örneğin özellikle önemli müşterilerden oluşan bir havuzu veya başka bir nedenden dolayı güvenilir bir yöneticiye emanet edilecek bir grubu koruyabilirsiniz.
- Erişim haklarını bölme mekanizması — CRM'de standart ve birincil güvenlik önlemidir. Kullanıcı haklarını yönetme sürecini basitleştirmek için haklar belirli kullanıcılara değil şablonlara atanır. Ve kullanıcının kendisine, belirli haklara sahip olan bir veya başka bir şablon atanır. Bu, yeni işe alınanlardan stajyerlere ve yöneticilere kadar her çalışanın, hassas verilere ve hassas iş bilgilerine erişmelerine izin verecek/engelleyecek izinler ve erişim hakları atamasına olanak tanır.
- Otomatik veri yedekleme sistemi (yedeklemeler)komut dosyası sunucusu aracılığıyla yapılandırılabilir .
Bu, örnek olarak tek bir sistem kullanılarak güvenliğin uygulanmasıdır; her satıcının kendi politikaları vardır. Ancak CRM sistemi bilgilerinizi gerçekten korur: Bu veya bu raporu kimin, ne zaman aldığını, kimin hangi verileri görüntülediğini, kimin indirdiğini ve çok daha fazlasını görebilirsiniz. Güvenlik açığını sonradan öğrenseniz bile, eylemi cezasız bırakmazsınız ve şirketin güvenini ve sadakatini kötüye kullanan çalışanı kolayca tespit edebilirsiniz.
Rahatladın mı? Erken! Dikkatsiz olmanız ve veri koruma sorunlarını göz ardı etmeniz durumunda bu koruma aleyhinize sonuç verebilir.
Bir tehdit olarak CRM sistemi
Şirketinizde en az bir PC varsa bu zaten bir siber tehdit kaynağıdır. Buna göre tehdit düzeyi, iş istasyonu (ve çalışan) sayısı ve kurulan ve kullanılan yazılımların çeşitliliği arttıkça artar. Ve CRM sistemlerinde işler kolay değil - sonuçta bu, en önemli ve pahalı varlığı depolamak ve işlemek için tasarlanmış bir programdır: müşteri tabanı ve ticari bilgiler ve burada onun güvenliği hakkında korku hikayeleri anlatıyoruz. Aslında yakından her şey o kadar da kasvetli değildir ve doğru şekilde ele alınırsa CRM sisteminden fayda ve güvenlikten başka bir şey elde edemezsiniz.
Tehlikeli bir CRM sisteminin işaretleri nelerdir?
Temel bilgilere kısa bir gezi ile başlayalım. CRM'lerin bulut ve masaüstü versiyonları mevcuttur. Bulut olanlar, DBMS'si (veritabanı) şirketinizde bulunmayan, ancak bazı veri merkezlerinde özel veya genel bir bulutta bulunanlardır (örneğin, Chelyabinsk'te oturuyorsunuz ve veritabanınız Moskova'daki süper harika bir veri merkezinde çalışıyor). , çünkü CRM satıcısı buna karar verdi ve bu sağlayıcıyla bir anlaşması var). Masaüstü (başka bir deyişle şirket içi sunucu - ki bu artık o kadar doğru değil) DBMS'lerini kendi sunucularınıza dayandırır (hayır, hayır, pahalı raflara sahip büyük bir sunucu odası hayal etmeyin, çoğunlukla küçük ve orta ölçekli işletmelerde tek bir sunucu veya hatta modern konfigürasyona sahip sıradan bir bilgisayar), yani fiziksel olarak ofisinizde.
Her iki CRM türünde de yetkisiz erişim elde etmek mümkündür ancak özellikle bilgi güvenliğine pek önem vermeyen KOBİ'lerden bahsediyorsak erişim hızı ve kolaylığı farklıdır.
Tehlike İşareti #1
Bir bulut sistemindeki verilerle ilgili sorun olasılığının daha yüksek olmasının nedeni, birkaç bağlantıyla birbirine bağlanan bir ilişkidir: siz (CRM kiracısı) - satıcı - sağlayıcı (daha uzun bir versiyonu vardır: siz - satıcı - satıcının BT dış kaynak sağlayıcısı - sağlayıcı) . İlişkideki 3-4 bağlantı, 1-2 bağlantıdan daha fazla risk taşır: Satıcı tarafında (sözleşme değişikliği, sağlayıcı hizmetlerinin ödenmemesi), sağlayıcı tarafında (mücbir sebep, bilgisayar korsanlığı, teknik sorunlar) bir sorun ortaya çıkabilir, dış kaynak tarafında (yönetici veya mühendis değişikliği), vb. Elbette büyük satıcılar veri merkezlerini yedeklemeye, riskleri yönetmeye ve DevOps departmanlarını korumaya çalışırlar ancak bu, sorunları dışlamaz.
Masaüstü CRM genellikle şirket tarafından kiralanmaz, ancak satın alınır; buna göre ilişki daha basit ve daha şeffaf görünür: CRM'nin uygulanması sırasında satıcı gerekli güvenlik düzeylerini yapılandırır (erişim haklarının ve fiziksel bir USB anahtarının farklılaştırılmasından, (beton bir duvardaki sunucu vb.) ve kontrolü CRM'nin sahibi olan şirkete devreder; bu şirket korumayı artırabilir, bir sistem yöneticisi kiralayabilir veya gerektiğinde yazılım tedarikçisiyle iletişime geçebilir. Sorunlar çalışanlarla çalışmaktan, ağı korumaktan ve bilgileri fiziksel olarak korumaktan kaynaklanıyor. Masaüstü CRM kullanıyorsanız, veritabanı "ev" ofisinizde bulunduğundan İnternet'in tamamen kapatılması bile çalışmayı durdurmayacaktır.
CRM dahil bulut tabanlı entegre ofis sistemleri geliştiren bir firmada çalışan bir çalışanımız bulut teknolojilerinden bahsediyor. "İşlerimden birinde şirket, temel CRM'ye çok benzer bir şey yaratıyordu ve bunların tümü çevrimiçi belgelere vb. bağlıydı. GA'da bir gün abone müşterilerimizden birinin anormal faaliyetini gördük. Geliştiriciler olmadığımız, ancak yüksek düzeyde erişime sahip olduğumuz için, müşterinin kullandığı arayüzü bir bağlantı aracılığıyla açabildiğimizde ve ne tür bir popüler işarete sahip olduğunu görebildiğimizde, biz analistlerin şaşkınlığını hayal edin. Bu arada, müşterinin bu ticari verileri kimsenin görmesini istemeyeceği anlaşılıyor. Evet, bu bir hataydı ve birkaç yıldır düzeltilmedi; bence işler hala orada. O zamandan beri bir masaüstü tutkunuyum ve bulutlara pek güvenmiyorum, ancak tabii ki onları işimizde ve kişisel yaşamlarımızda kullanıyoruz ve bazı eğlenceli taklitler de yaptık."
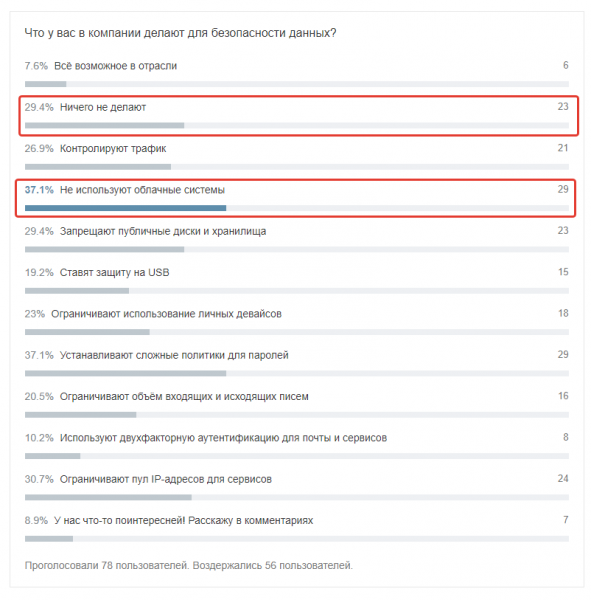
Habré ile ilgili anketimize göre bunlar gelişmiş şirketlerin çalışanlarıdır
Bulut CRM sisteminden veri kaybı, sunucu arızası, sunucuların kullanılamaması, mücbir sebepler, satıcı faaliyetlerinin sona ermesi vb. nedenlerden kaynaklanan veri kaybından kaynaklanabilir. Bulut, İnternet'e sürekli ve kesintisiz erişim anlamına gelir ve korumanın eşi benzeri görülmemiş olması gerekir: kod düzeyinde, erişim haklarında, ek siber güvenlik önlemlerinde (örneğin, iki faktörlü kimlik doğrulama).
Tehlike İşareti #2
Hatta tek bir özellikten değil, satıcı ve politikalarıyla ilgili bir grup özellikten bahsediyoruz. Bizim ve çalışanlarımızın karşılaştığı bazı önemli örnekleri sıralayalım.
- Satıcı, müşterilerin DBMS'sinin "döneceği", yeterince güvenilir olmayan bir veri merkezi seçebilir. Paradan tasarruf edecek, SLA'yı kontrol etmeyecek, yükü hesaplamayacak ve sonuç sizin için ölümcül olacaktır.
- Satıcı, hizmeti seçtiğiniz veri merkezine aktarma hakkını reddedebilir. Bu, SaaS için oldukça yaygın bir sınırlamadır.
- Satıcı, bulut sağlayıcıyla hukuki veya ekonomik bir anlaşmazlık yaşayabilir ve ardından "hesaplaşma" sırasında yedekleme eylemleri veya örneğin hız sınırlı olabilir.
- Yedekleme oluşturma hizmeti ek ücret karşılığında sağlanabilir. Bir CRM sistemi müşterisinin yalnızca yedeklemeye ihtiyaç duyulduğu anda, yani en kritik ve savunmasız anda öğrenebileceği yaygın bir uygulama.
- Satıcı çalışanları müşteri verilerine engelsiz erişime sahip olabilir.
- Her türlü veri sızıntısı meydana gelebilir (insan hatası, dolandırıcılık, bilgisayar korsanları vb.).
Genellikle bu sorunlar küçük veya genç satıcılarla ilişkilidir, ancak büyük olanlar sürekli olarak sorunla karşılaşmaktadır (google it). Bu nedenle, bilgileri her zaman yanınızda korumanın yolları olmalı ve güvenlik sorunlarını seçilen CRM sistemi sağlayıcısıyla önceden tartışmalısınız. Soruna olan ilginiz bile tedarikçiyi uygulamayı mümkün olduğunca sorumlu bir şekilde ele almaya zorlayacaktır (satıcının ofisi ile değil, ortağıyla ilgileniyorsanız bunu yapmak özellikle önemlidir) Bu iki faktör değil, bir anlaşma yapıp komisyon almak önemli... iyi anladınız).
Tehlike İşareti #3
Şirketinizde güvenlik çalışmalarının organizasyonu. Bir yıl önce geleneksel olarak Habré'nin güvenliği hakkında yazdık ve bir anket yaptık. Örneklem çok büyük olmasa da cevaplar yol göstericidir:
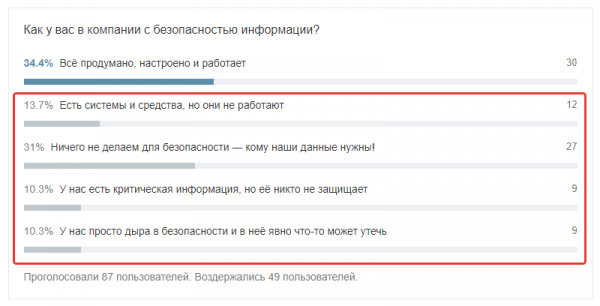
Yazının sonunda “şirket-çalışan-güvenlik” sistemindeki ilişkiyi detaylı bir şekilde incelediğimiz yayınlarımıza bağlantılar vereceğiz ve burada cevapları bulunması gereken soruların bir listesini sunacağız. şirketiniz (CRM'ye ihtiyacınız olmasa bile).
- Çalışanlar şifreleri nerede saklıyor?
- Şirketin sunucularındaki depolamaya erişim nasıl organize ediliyor?
- Ticari ve operasyonel bilgiler içeren yazılımlar nasıl korunur?
- Tüm çalışanların antivirüs yazılımı aktif mi?
- Müşteri verilerine kaç çalışanın erişimi var ve bunun erişim düzeyi nedir?
- Kaç yeni işe alımınız var ve kaç çalışanınız ayrılma sürecinde?
- Kilit çalışanlarınızla ne kadar süredir iletişim kurup onların istek ve şikayetlerini dinlediniz?
- Yazıcılar izleniyor mu?
- Kendi gadget'larınızı PC'nize bağlamak ve iş Wi-Fi'sini kullanmak için politika nasıl düzenlenmiştir?
Aslında bunlar temel sorulardır; muhtemelen yorumlara sert sorular eklenecektir, ancak bu, iki çalışanı olan bireysel bir girişimcinin bile bilmesi gereken temel sorulardır.
Peki kendinizi nasıl koruyabilirsiniz?
- Yedeklemeler çoğu zaman unutulan veya dikkat edilmeyen en önemli şeydir. Masaüstü sisteminiz varsa, belirli bir sıklıkta veri yedekleme sistemi kurun (örneğin, RegionSoft CRM için bu, kullanılarak yapılabilir). ) ve kopyaların uygun şekilde saklanmasını organize edin. Bir bulut CRM'niz varsa, bir sözleşme imzalamadan önce yedeklemelerle çalışmanın nasıl organize edildiğini öğrendiğinizden emin olun: derinlik ve sıklık, depolama konumu, yedekleme maliyeti hakkında bilgiye ihtiyacınız vardır (genellikle yalnızca "dönemin en son verilerinin yedekleri") ” ücretsizdir ve tam teşekküllü, güvenli bir yedek kopyalama ücretli bir hizmet olarak sağlanır). Genel olarak burası kesinlikle tasarruf veya ihmal yeri değildir. Ve evet, yedeklerden nelerin geri yüklendiğini kontrol etmeyi unutmayın.
- İşlev ve veri düzeylerinde erişim haklarının ayrılması.
- Ağ düzeyinde güvenlik - CRM'nin yalnızca ofis alt ağında kullanılmasına izin vermeniz, mobil cihazlara erişimi sınırlamanız, CRM sistemiyle evden veya daha da kötüsü halka açık ağlardan (ortak çalışma alanları, kafeler, müşteri ofisleri) çalışmayı yasaklamanız gerekir. , vesaire.). Mobil sürüme özellikle dikkat edin - bunun yalnızca iş için büyük ölçüde kısaltılmış bir sürüm olmasına izin verin.
- Gerçek zamanlı tarama özelliğine sahip bir antivirüs her durumda gereklidir, ancak özellikle kurumsal veri güvenliği söz konusu olduğunda. Politika düzeyinde, bunu kendinizin devre dışı bırakmasını yasaklayın.
- Çalışanları siber hijyen konusunda eğitmek zaman kaybı değil, acil bir ihtiyaçtır. Tüm meslektaşlarımıza sadece uyarmanın değil, alınan tehdide doğru tepki vermenin de önemli olduğunu iletmek gerekiyor. İnternetin veya e-postanızın ofiste kullanımının yasaklanması geçmişte kaldı ve ciddi olumsuzlukların bir nedenidir, bu nedenle önleme üzerinde çalışmamız gerekecek.
Elbette bir bulut sistemi kullanarak yeterli düzeyde güvenlik elde edebilirsiniz: özel sunucular kullanın, yönlendiricileri yapılandırın ve trafiği uygulama düzeyinde ve veritabanı düzeyinde ayırın, özel alt ağlar kullanın, yöneticiler için katı güvenlik kuralları uygulayın, yedeklemeler aracılığıyla kesintisiz çalışmayı sağlayın Ağı günün her saatinde izlemek için gereken maksimum sıklık ve eksiksizlikle... Düşünürseniz, o kadar da zor değil ama oldukça pahalı. Ancak uygulamanın gösterdiği gibi, yalnızca bazı şirketler, çoğunlukla büyük şirketler bu tür önlemleri alıyor. Bu nedenle tekrar söylemekten çekinmiyoruz: Hem bulut hem de masaüstü tek başına yaşamamalı; verilerinizi korumalıdır.
Bir CRM sisteminin uygulanmasına ilişkin tüm durumlar için birkaç küçük ama önemli ipucu
- Satıcıyı güvenlik açıklarına karşı kontrol edin - "Satıcı Adı güvenlik açığı", "Satıcı Adı saldırıya uğradı", "Satıcı Adı veri sızıntısı" sözcüklerinin kombinasyonlarını kullanarak bilgi arayın. Yeni bir CRM sistemi arayışında tek parametre bu olmamalıdır, ancak alt korteksi işaretlemek yeterlidir ve meydana gelen olayların nedenlerini anlamak özellikle önemlidir.
- Satıcıya veri merkezi hakkında bilgi verin: kullanılabilirlik, kaç tane olduğu, yük devretme işleminin nasıl organize edildiği.
- CRM'nizde güvenlik belirteçleri ayarlayın, sistem içindeki etkinliği ve olağandışı artışları izleyin.
- Çekirdek olmayan çalışanlar (yani normal faaliyetleri için bu işlevlere ihtiyaç duymayanlar) için raporların dışa aktarımını ve API yoluyla erişimi devre dışı bırakın.
- CRM sisteminizin süreçleri günlüğe kaydedecek ve kullanıcı eylemlerini günlüğe kaydedecek şekilde yapılandırıldığından emin olun.
Bunlar küçük şeyler ama genel resmi mükemmel bir şekilde tamamlıyorlar. Ve aslında hiçbir küçük şey güvenli değildir.
Bir CRM sistemi uygulayarak verilerinizin güvenliğini sağlarsınız - ancak bu yalnızca uygulamanın yetkin bir şekilde gerçekleştirilmesi ve bilgi güvenliği sorunlarının arka plana atılmaması durumunda sağlanır. Katılıyorum, bir araba satın alıp frenleri, ABS'yi, hava yastıklarını, emniyet kemerlerini, EDS'yi kontrol etmemek aptalca. Sonuçta asıl önemli olan sadece gitmek değil, güvenli bir şekilde gitmek ve oraya sağ salim varmaktır. İş dünyası için de durum aynı.
Ve unutmayın: İş güvenliği kuralları kanla yazılırsa, iş siber güvenliği kuralları da parayla yazılır.
Siber güvenlik konusu ve CRM sisteminin içindeki yeri hakkında detaylı yazılarımızı okuyabilirsiniz:
- — kurumsal alandaki olası güvenlik tehditlerine genel bir bakış ve yaklaşık bir tespit şeması.
- — Çalışanların işinize nasıl zarar verebileceğinin ve bunu ticari alanda nasıl yaptıklarının ayrıntılı bir analizi.
Bir CRM sistemi arıyorsanız, o zaman . CRM veya ERP'ye ihtiyacınız varsa ürünlerimizi dikkatlice inceleyin ve yeteneklerini amaç ve hedeflerinizle karşılaştırın. Herhangi bir sorunuz veya zorluğunuz varsa, yazın veya arayın, sizin için derecelendirme veya zil ve ıslık olmadan bireysel bir çevrimiçi sunum düzenleyeceğiz.
 reklam olmadan, CRM ve iş dünyası hakkında tamamen resmi olmayan şeyler yazıyoruz.
Kaynak: habr.com
