

Mozilla yangi mahsulotni taqdim etdi: Firefox Enterprise, korporativ foydalanish uchun mo'ljallangan va xodimlar faoliyatini markazlashtirilgan boshqarish va nazorat qilish uchun kengaytirilgan imkoniyatlarni taqdim etuvchi mustaqil Firefox versiyasi. Firefox Enterprise 158 versiyasi bugun kechqurun chiqarilishi rejalashtirilgan Firefox 158 asosida yaratilgan. Ish stantsiyalarida brauzerni boshqarish veb-asosidagi administrator konsoli orqali amalga oshiriladi, uni tashqi bulut xizmatlariga tayanmasdan o'zingizning apparatingizda ishga tushirish mumkin.
Qo'llab-quvvatlash tadbir ma'lumotlarini korxona miqyosidagi xavfsizlik ma'lumotlari va tadbirlarni boshqarish (SIEM) platformalariga uzatishni, foydalanuvchilar va qurilmalarga asoslangan kirish qoidalarini aniqlashni, bitta kirish (SSO) tizimlari orqali autentifikatsiyani, domen darajasida kirishni cheklashni va brauzer harakatlarini (masalan, AI bilan bog'liq funktsiyalarni o'chirib qo'yish), qo'shimcha o'rnatish va yangilanishlarni yetkazib berishni boshqarishni, masofaviy konfiguratsiya o'zgarishlarini va telemetriya to'plashni o'z ichiga oladi.
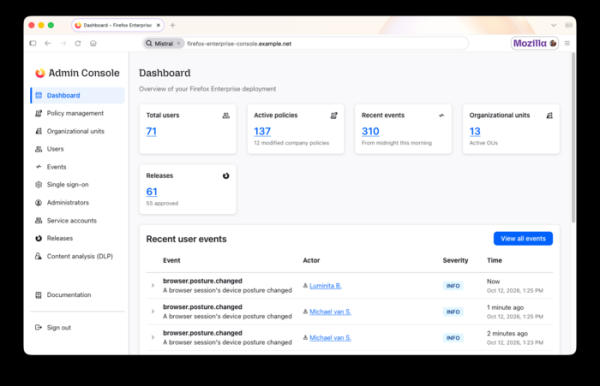
Firefox Enterprise-ning asosiy xususiyatlari:
- Foydalanuvchilar va sessiyalarni administrator konsoli orqali boshqaring. Foydalanuvchilarni turli kirish darajalariga ega guruhlarga ajrating. Kontentni tahlil qilish qoidalarini yarating va audit jurnallarini ko'rib chiqing.
- Brauzerda faqat korporativ hisobingiz yordamida autentifikatsiyadan so'ng ishlash imkoniyati. Protokol yordamida SSO va autentifikatsiya provayderlari bilan integratsiya qo'llab-quvvatlanadi.
OpenID Connect (OIDC). Ikki faktorli autentifikatsiya mumkin. Brauzerni qayta ishga tushirgandan yoki yopgandan so'ng, sessiya tugaydi va qayta kirish talab qilinadi. Administrator sessiyani masofadan turib tugatishi mumkin, masalan, noutbuk o'g'irlangan bo'lsa.
- Maxsus dizayn mavzusi va brend elementlari. Dizayn uslubi sizning korporativ uslubingizga moslashtirilgan va kompaniya logotipi brauzerda ko'rsatiladi.
- Brauzer boshqaruvi va yangilanishlarini ta'minlaydigan kompaniyaning o'z xizmatlari foydasiga Mozilla xizmatlariga qo'ng'iroqlarni o'chirib qo'yish.
- Qurilma holati ma'lumotlarini, jumladan, operatsion tizim ma'lumotlarini, diskni shifrlashni, ishlayotgan xavfsizlik ilovalarini, Active Directory domen ulanishini, o'rnatilgan qo'shimchalarni va tarmoq ulanishi ma'lumotlarini administrator konsoliga uzatish. Administrator brauzerga kirishni tizim muhiti sozlamalari asosida sozlashi mumkin.
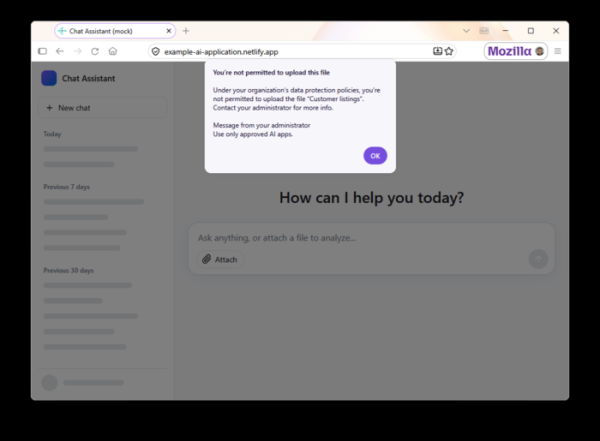
- Ma'lumotlar yo'qotilishining oldini olish (DLP) imkoniyatlari: administrator buferdan joylashtirish, fayllarni yuklash va yuklab olish yoki ma'lum veb-saytlardan sahifalarni chop etishga urinishlar uchun blokirovka yoki ogohlantirishlarni sozlashi mumkin. Masalan, buferdan ruxsatsiz AI vositalariga joylashtirish taqiqlanishi mumkin. O'rnatilgan DLP tekshiruvlari foydalanuvchi qurilmasidagi brauzerda amalga oshiriladi, ya'ni kontent tekshirish uchun tarmoq orqali yuborilmaydi, balki ma'lumotlar tashqi DLP tizimlariga ham yuborilishi mumkin. Aniqlangan qoida buzilishlari administrator konsolida aks etadi.

- Xodimning elektron pochta manzili va tranzaksiya vaqtini o'z ichiga olgan suv belgilarini muhim sahifalarga qo'shish qo'llab-quvvatlanadi. Bunday belgilar ma'lumotlarning oqish manbasini tekshirish paytida ishlatilishi mumkin. Suv belgisi parametrlari va ular qo'shilgan veb-saytlar administrator tomonidan sozlanishi mumkin.
- Ishonchsiz saytlarga kirishda JIT JavaScript kompilyatsiyasini o'chirib qo'yadigan kengaytirilgan himoya rejimi (Lockdown), Ishchilarning bajarilishini bloklaydi, HTTP orqali shifrlanmagan so'rovlarni taqiqlaydi va sayt bilan ishlash alohida konteynerda ajratilganligini ta'minlaydi.
- Brauzer tarixi, veb-shakl ma'lumotlari, hisob ma'lumotlari va TLS sessiya tokenlari kabi profil ma'lumotlarini shifrlash. Nusxalangan shifrlangan profilga faqat administrator tomonidan taqdim etilgan kalit bilan kirish mumkin.
- Alohida dastur o'rnatmasdan, foydalanuvchining shaxsiy qurilmalaridan kompaniyaning ichki veb-saytlari va veb-ilovalariga kirish imkoniyati VPN, korxona tomonidan joylashtirilgan proksi-serverdan foydalanish.
- 130 dan ortiq markazlashtirilgan boshqariladigan siyosatlar, ularning ko'pchiligini brauzerni qayta ishga tushirmasdan o'zgartirish mumkin. Masalan, siyosatlardan proksi-serverlar, veb-saytlarni filtrlash, cookie-fayllar, faqat HTTPS ishlashi, blokirovka rejimi va qo'shimcha sozlamalar bilan bog'liq sozlamalarni o'zgartirish uchun foydalanish mumkin.
- Minimal maqbul brauzer versiyasini aniqlash va xodim tizimlarida yangilanishlarning o'rnatilishini kuzatish imkoniyati.
- Fayllarni yuklab olish, chop etish, qo'shimcha dasturlarni o'rnatish, xavfli veb-saytlarni ochish va Xavfsiz ko'rish ma'lumotlar bazasida belgilangan bloklangan veb-saytlarni ko'rishga urinishlar kabi hodisalar haqida xabar berishni qo'llab-quvvatlash. Bunday hodisalar haqidagi hisobot administrator interfeysida ko'rsatiladi.
- Administrator brauzer qo'shimchalarini ularning turiga, veb-saytlariga va foydalanuvchi ruxsatlariga qarab bloklashi yoki ulardan foydalanishga ruxsat berishi mumkin. Shuningdek, qo'shimchalar uchun avtomatik yangilanishlarni o'chirib qo'yish va alohida foydalanish mumkin. server qo'shimchalarning yangi versiyalarini taqdim etish, alohida saytlar uchun qo'shimcha sozlamalarini o'zgartirishni taqiqlash va ma'lum qo'shimchalardan qaysi saytlarda foydalanishni tanlash.
Manba: opennet.ru
