

Men yaqinda parolni xavfsiz tiklash funksiyasi qanday ishlashi kerakligi haqida yana bir bor o'ylab ko'rishga ulgurdim, birinchi navbatda men ushbu funksiyani yaratganimda. , va keyin u boshqa odamga shunga o'xshash narsani qilishga yordam berganida. Ikkinchi holda, men unga qayta o'rnatish funktsiyasini qanday qilib xavfsiz tarzda amalga oshirish haqida barcha tafsilotlar bilan kanonik manbaga havola bermoqchi edim. Biroq, muammo shundaki, bunday resurs mavjud emas, hech bo'lmaganda men uchun muhim bo'lib tuyuladigan hamma narsani tasvirlaydigan manba yo'q. Shuning uchun men uni o'zim yozishga qaror qildim.
Ko'ryapsizmi, unutilgan parollar dunyosi aslida juda sirli. Turli xil, mutlaqo qabul qilinadigan nuqtai nazarlar va juda ko'p xavfli qarashlar mavjud. Ehtimol, siz oxirgi foydalanuvchi sifatida ularning har biri bilan ko'p marta duch kelgansiz; shuning uchun men ushbu misollardan foydalanib, kim buni to'g'ri qilyapti, kim to'g'ri emas va ilovangizdagi xususiyatni to'g'ri ishlatish uchun nimalarga e'tibor qaratishingiz kerakligini ko'rsatishga harakat qilaman.
Parolni saqlash: xeshlash, shifrlash va (gasp!) oddiy matn
Biz unutilgan parollarni qanday saqlashni muhokama qilishdan oldin ular bilan nima qilishni muhokama qila olmaymiz. Parollar ma'lumotlar bazasida uchta asosiy turdan birida saqlanadi:
- Oddiy matn. Parol ustuni mavjud bo'lib, u oddiy matn shaklida saqlanadi.
- Shifrlangan. Odatda nosimmetrik shifrlashdan foydalaniladi (bitta kalit shifrlash va dekodlash uchun ishlatiladi) va shifrlangan parollar ham xuddi shu ustunda saqlanadi.
- Hashed. Bir tomonlama jarayon (parolni xeshlash mumkin, lekin parolni tozalash mumkin emas); parol, Men umid qilmoqchiman, keyin tuz va har biri o'z ustunida.
Keling, eng oddiy savolga to'g'ridan-to'g'ri murojaat qilaylik: Hech qachon parollarni oddiy matnda saqlamang! Hech qachon. Yagona zaiflik , bitta ehtiyotsiz zaxira nusxasi yoki o'nlab oddiy xatolardan biri - va bu, o'yin, barcha parollaringiz - ya'ni, kechirasiz, barcha mijozlaringizning parollari umumiy mulkka aylanadi. Albatta, bu katta ehtimollikni anglatadi boshqa tizimlardagi barcha hisoblaridan. Va bu sizning aybingiz bo'ladi.
Shifrlash yaxshiroq, lekin uning zaif tomonlari bor. Shifrlash bilan bog'liq muammo shifrni ochishdir; biz bu aqldan ozgan shifrlarni olib, ularni oddiy matnga aylantirishimiz mumkin va bu sodir bo'lganda, biz odamlar o'qiy oladigan parol holatiga qaytamiz. Bu qanday sodir bo'ladi? Kichkina kamchilik parolni ochadigan kodga kirib, uni hamma uchun ochiq qiladi - bu bir yo'l. Xakerlar shifrlangan ma'lumotlar saqlanadigan mashinaga kirish huquqiga ega - bu ikkinchi usul. Yana bir usul, yana ma'lumotlar bazasi zahirasini o'g'irlash va kimdir shifrlash kalitini oladi, bu ko'pincha juda xavfsiz saqlanadi.
Va bu bizni xeshingga olib keladi. Hashing ortidagi g'oya shundan iboratki, u bir tomonlama; foydalanuvchi kiritgan parolni uning xeshlangan versiyasi bilan solishtirishning yagona yo'li kirishni xeshlash va ularni solishtirishdir. Kamalak jadvallari kabi asboblardan hujumlarning oldini olish uchun biz jarayonni tasodifiy tuzatamiz (mening kriptografik saqlash haqida). Oxir oqibat, agar to'g'ri amalga oshirilsa, biz amin bo'lishimiz mumkinki, xeshlangan parollar boshqa hech qachon oddiy matnga aylanmaydi (boshqa postda turli xil xesh algoritmlarining afzalliklari haqida gapirib beraman).
Xeshlash va shifrlash haqida qisqacha bahs: parolni xeshlashdan ko‘ra shifrlashingiz kerak bo‘lgan yagona sabab parolni oddiy matnda ko‘rishingiz kerak bo‘ladi va buni hech qachon xohlamasligingiz kerak, hech bo'lmaganda standart veb-sayt holatida. Agar sizga bu kerak bo'lsa, unda siz noto'g'ri ish qilyapsiz!
E'tibor bering!
Quyida post matnida AlotPorn pornografik veb-saytining skrinshotining bir qismi mavjud. Plyajda ko'rinmaydigan hech narsa yo'qligi uchun u chiroyli tarzda ishlangan, lekin agar u hali ham muammoga olib kelishi mumkin bo'lsa, pastga tushmang.
Har doim parolingizni qayta o'rnating hech qachon unga eslatma
Sizdan biror funktsiya yaratish so'ralganmi? eslatmalar parol? Orqaga bir qadam tashlang va bu so'rov haqida teskari o'ylab ko'ring: nima uchun bu "eslatma" kerak? Chunki foydalanuvchi parolni unutgan. Biz haqiqatan ham nima qilishni xohlaymiz? Unga qayta kirishga yordam bering.
Men "eslatma" so'zi so'zlashuv ma'nosida (ko'pincha) qo'llanilishini tushunaman, lekin biz aslida nima qilmoqchimiz foydalanuvchiga qayta onlayn bo'lishiga yordam bering. Bizga xavfsizlik kerak bo'lgani uchun eslatma (ya'ni foydalanuvchiga o'z parolini yuborish) mos kelmasligining ikkita sababi bor:
- Elektron pochta xavfsiz kanaldir. Biz HTTP orqali hech qanday nozik narsalarni yubormaganimizdek (biz HTTPS dan foydalanardik), biz elektron pochta orqali nozik hech narsa yubormasligimiz kerak, chunki uning transport qatlami xavfsiz emas. Aslida, bu xavfsiz bo'lmagan transport protokoli orqali oddiygina ma'lumot yuborishdan ko'ra yomonroqdir, chunki pochta ko'pincha saqlash qurilmasida saqlanadi, tizim ma'murlari foydalanishi mumkin, yo'naltiriladi va tarqatiladi, zararli dasturlardan foydalanish mumkin va hokazo. Shifrlanmagan elektron pochta juda xavfli kanaldir.
- Sizda parolga kirish imkoni bo'lmasligi kerak. Saqlash bo'yicha oldingi bo'limni qayta o'qing - siz parolning xeshiga ega bo'lishingiz kerak (yaxshi kuchli tuz bilan), ya'ni siz hech qanday tarzda parolni chiqarib, uni pochta orqali yubora olmaysiz.
Muammoni misol bilan ko'rsataman : Mana odatiy kirish sahifasi:
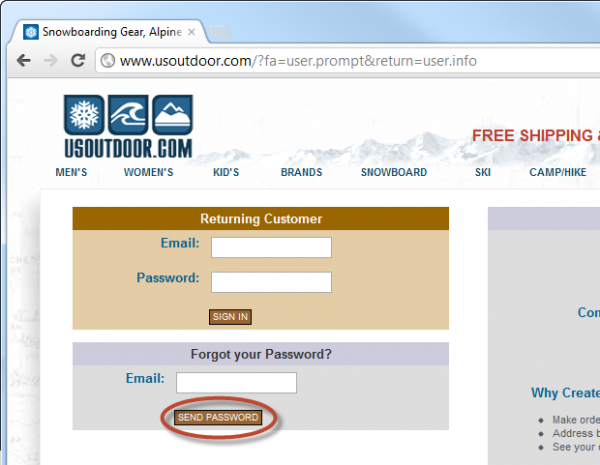
Shubhasiz, birinchi muammo shundaki, kirish sahifasi HTTPS orqali yuklanmaydi, lekin sayt sizga parol yuborishni taklif qiladi (“Parolni yuborish”). Bu yuqorida aytib o'tilgan atamaning so'zlashuv tilida qo'llanilishiga misol bo'lishi mumkin, shuning uchun uni bir qadam oldinga olib boramiz va nima sodir bo'lishini ko'rib chiqamiz:
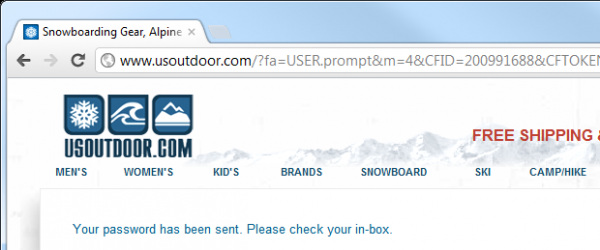
Afsuski, unchalik yaxshi ko'rinmaydi; va elektron pochta muammo borligini tasdiqlaydi:
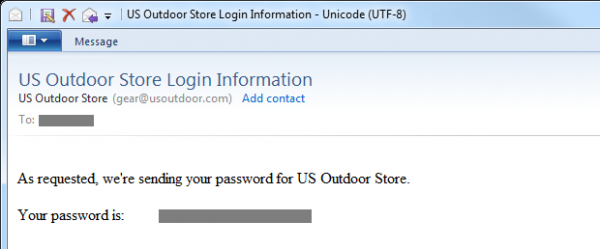
Bu usoutdoor.com saytining ikkita muhim jihatini aytib beradi:
- Saytda parollar mavjud emas. Eng yaxshi holatda, ular shifrlangan, lekin ular oddiy matnda saqlangan bo'lishi mumkin; Biz buning aksini tasdiqlovchi dalillarni ko'rmayapmiz.
- Sayt uzoq muddatli parolni (biz orqaga qaytib, uni qayta-qayta ishlatishimiz mumkin) himoyalanmagan kanal orqali yuboradi.
Bu yo'ldan chiqib, biz qayta tiklash jarayoni xavfsiz tarzda amalga oshirilganligini tekshirishimiz kerak. Buning uchun birinchi qadam, so'rovchi qayta o'rnatishni amalga oshirish huquqiga ega ekanligiga ishonch hosil qilishdir. Boshqacha qilib aytganda, bundan oldin biz shaxsni tekshirishimiz kerak; Keling, so‘rovchi aslida hisob egasi ekanligini tasdiqlamasdan turib, shaxs tasdiqlansa nima bo‘lishini ko‘rib chiqaylik.
Foydalanuvchi nomlari va uning anonimlikka ta'siri
Ushbu muammo eng yaxshi vizual tarzda tasvirlangan. Muammo:
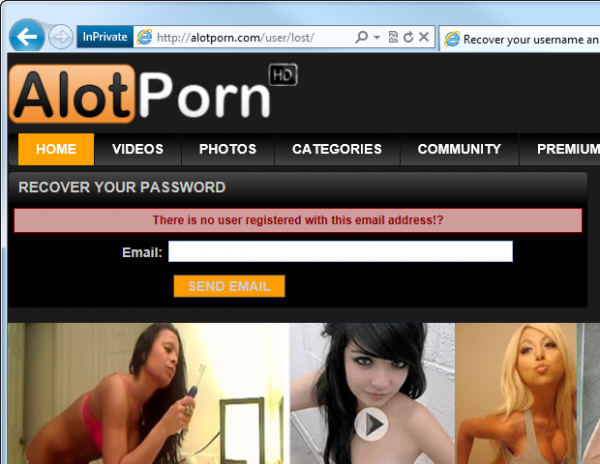
Ko'ryapsizmi? "Ushbu elektron pochta manzilida ro'yxatdan o'tgan foydalanuvchi yo'q" xabariga e'tibor bering. Agar bunday sayt tasdiqlasa, muammo aniq paydo bo'ladi mavjudligi Bunday elektron pochta manzili bilan ro'yxatdan o'tgan foydalanuvchi. Bingo - siz hozirgina eringiz/xo'jayiningiz/qo'shningizning porno fetshini kashf qildingiz!
Albatta, porno maxfiylik muhimligining juda yorqin namunasidir, ammo shaxsiy ma'lumotni ma'lum bir veb-sayt bilan bog'lash xavfi yuqorida tavsiflangan potentsial noqulay vaziyatdan ancha kengroqdir. Bir xavf - bu ijtimoiy muhandislik; Agar tajovuzkor shaxsni xizmatga moslashtira olsa, u foydalanishni boshlashi mumkin bo'lgan ma'lumotlarga ega bo'ladi. Masalan, u o'zini veb-sayt vakili sifatida ko'rsatgan shaxs bilan bog'lanib, qo'shimcha ma'lumot so'rashi mumkin .
Bunday amaliyotlar, shuningdek, "foydalanuvchi nomini sanab o'tish" xavfini oshiradi, bu orqali veb-saytdagi foydalanuvchi nomlari yoki elektron pochta manzillarining butun to'plami mavjudligini oddiygina guruh so'rovlarini o'tkazish va ularga berilgan javoblarni tekshirish orqali tekshirish mumkin. Sizda barcha xodimlarning elektron pochta manzillari ro'yxati va skript yozish uchun bir necha daqiqa bormi? Keyin muammo nimada ekanligini ko'rasiz!
Muqobil variant nima? Aslida, bu juda oddiy va ajoyib tarzda amalga oshiriladi :
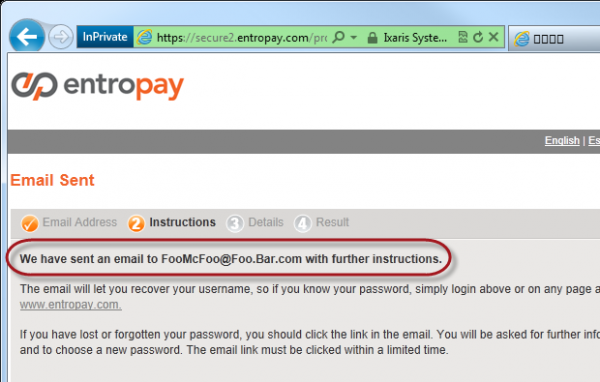
Bu erda Entropay o'z tizimida elektron pochta manzili mavjudligi haqida mutlaqo hech narsa oshkor qilmaydi bu manzilga ega bo'lmagan kishiga... Agar Siz Shaxsiy bu manzil va u tizimda mavjud emas, keyin sizga shunday elektron xat keladi:
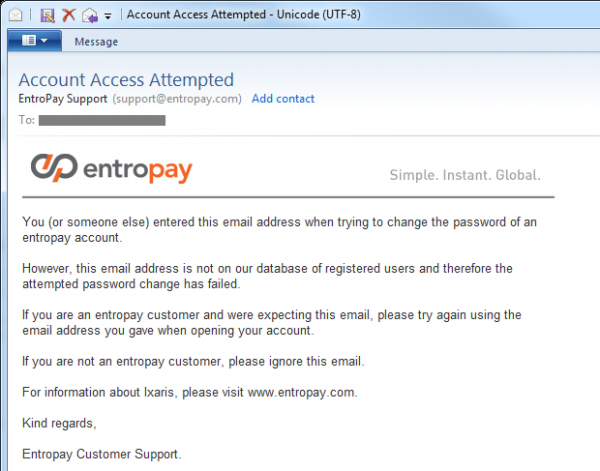
Albatta, kimdir qabul qilinadigan holatlar bo'lishi mumkin o'ylaydiveb-saytida ro'yxatdan o'tganligingiz. lekin bunday emas, yoki men buni boshqa elektron pochta manzilidan qildim. Yuqorida keltirilgan misol ikkala vaziyatni ham yaxshi hal qiladi. Shubhasiz, agar manzil mos kelsa, parolni tiklashni osonlashtiradigan elektron pochta xabarini olasiz.
Entropay tomonidan tanlangan yechimning nozikligi shundaki, identifikatsiya tekshiruvi shunga muvofiq amalga oshiriladi elektron pochta har qanday onlayn tekshirishdan oldin. Ba'zi saytlar foydalanuvchilardan xavfsizlik savoliga javob so'rashadi (quyida bu haqda batafsilroq) : qayta o'rnatish qanday boshlanishi mumkin; ammo, bu bilan bog'liq muammo shundaki, siz identifikatsiyaning qandaydir shaklini (elektron pochta yoki foydalanuvchi nomi) taqdim etgan holda savolga javob berishingiz kerak, bu esa anonim foydalanuvchi hisobining mavjudligini oshkor qilmasdan intuitiv javob berishni deyarli imkonsiz qiladi.
Ushbu yondashuv bilan mavjud kichik foydalanish qulayligi pasaygan, chunki mavjud bo'lmagan hisobni qayta tiklashga harakat qilsangiz, darhol fikr bildirilmaydi. Albatta, bu elektron pochta xabarini jo'natishning butun nuqtasi, lekin haqiqiy oxirgi foydalanuvchi nuqtai nazaridan, agar ular noto'g'ri manzilni kiritsalar, ular elektron pochtani birinchi marta olganlarida bilib olishadi. Bu uning tomonidan biroz keskinlikka olib kelishi mumkin, ammo bu juda kam uchraydigan jarayon uchun to'lash uchun kichik narx.
Mavzudan biroz chetda qolgan yana bir eslatma: foydalanuvchi nomi yoki elektron pochta manzili toʻgʻri ekanligini koʻrsatuvchi tizimga kirishga yordam beruvchi funksiyalar ham xuddi shunday muammoga ega. Hisob ma'lumotlari mavjudligini aniq tasdiqlash o'rniga, har doim foydalanuvchiga "Sizning foydalanuvchi nomingiz va parolingiz kombinatsiyasi yaroqsiz" xabari bilan javob bering (masalan, "foydalanuvchi nomi to'g'ri, lekin parol noto'g'ri").
Qayta tiklash parolini yuborish va qayta tiklash URL manzilini yuborish
Biz muhokama qilishimiz kerak bo'lgan keyingi kontseptsiya - parolni qanday tiklash. Ikkita mashhur echim bor:
- Serverda yangi parol yaratish va uni elektron pochta orqali yuborish
- Qayta tiklash jarayonini osonlashtirish uchun noyob URL manzili bilan elektron pochta xabarini yuboring
Ga qaramay , birinchi nuqta hech qachon ishlatilmasligi kerak. Muammo shundaki, u bor degan ma'noni anglatadi saqlangan parol, istalgan vaqtda qaytib kelishingiz va yana foydalanishingiz mumkin; u xavfli kanal orqali yuborilgan va pochta qutingizda qoladi. Imkoniyat shundaki, kirish qutilari mobil qurilmalar va elektron pochta mijozi o'rtasida sinxronlashtiriladi, shuningdek, ular juda uzoq vaqt davomida veb-elektron pochta xizmatida onlayn saqlanishi mumkin. Gap shundaki pochta qutisini uzoq muddatli saqlashning ishonchli vositasi deb hisoblash mumkin emas.
Ammo bundan tashqari, birinchi nuqtada yana bir jiddiy muammo bor - bu imkon qadar soddalashtiradi hisobni yomon niyat bilan bloklash. Agar men veb-saytda akkauntga ega bo'lgan odamning elektron pochta manzilini bilsam, parolini qayta o'rnatish orqali ularni istalgan vaqtda bloklashim mumkin; Bu kumush laganda xizmat qilgan xizmat hujumini rad etishdir! Shuning uchun qayta tiklash faqat so'rovchining unga bo'lgan huquqlari muvaffaqiyatli tekshirilgandan so'ng amalga oshirilishi kerak.
Qayta tiklash URL manzili haqida gapirganda, biz veb-sayt manzilini nazarda tutamiz qayta o'rnatish jarayonining ushbu alohida holatiga xosdir. Albatta, u tasodifiy bo'lishi kerak, uni taxmin qilish oson bo'lmasligi va uni qayta tiklashni osonlashtiradigan hisobning tashqi havolalari bo'lmasligi kerak. Masalan, qayta o'rnatish URL manzili oddiygina "Reset/?username=JohnSmith" kabi yo'l bo'lmasligi kerak.
Biz qayta tiklash URL manzili sifatida pochta orqali yuborilishi mumkin bo'lgan va keyin foydalanuvchi hisobining server yozuviga mos keladigan noyob token yaratmoqchimiz, bu esa hisob egasi aslida parolni tiklashga urinayotgan shaxs ekanligini tasdiqlaydi. Masalan, token "3ce7854015cd38c862cb9e14a1ae552b" bo'lishi mumkin va uni qayta o'rnatishni amalga oshiruvchi foydalanuvchi identifikatori va token yaratilgan vaqt bilan birga jadvalda saqlanishi mumkin (quyida bu haqda batafsilroq). E-pochta yuborilganda, u "Reset/?id=3ce7854015cd38c862cb9e14a1ae552b" kabi URL manzilini o'z ichiga oladi va foydalanuvchi uni yuklab olganda, sahifa token mavjudligini so'raydi, shundan so'ng u foydalanuvchi ma'lumotlarini tasdiqlaydi va ularga o'zgartirishga ruxsat beradi. parol.
Albatta, yuqoridagi jarayon (umid qilamanki) foydalanuvchiga yangi parol yaratishga imkon berganligi sababli, URL manzili HTTPS orqali yuklanganligiga ishonch hosil qilishimiz kerak. Yo'q, , bu token URL manzili yangi parol shakliga hujum qilinmasligi uchun transport qatlami xavfsizligidan foydalanishi kerak va foydalanuvchi tomonidan yaratilgan parol xavfsiz ulanish orqali uzatildi.
Qayta tiklash jarayoni ma'lum bir vaqt oralig'ida, masalan, bir soat ichida yakunlanishi uchun URL manzilini tiklash uchun token vaqt chegarasini qo'shishingiz kerak. Bu asl holatini tiklash vaqti oynasi minimal darajada saqlanishini ta'minlaydi, shuning uchun URL manzilni qayta o'rnatishni qabul qiluvchi faqat shu juda kichik oynada harakat qilishi mumkin. Albatta, tajovuzkor qayta tiklash jarayonini boshlashi mumkin, ammo ular boshqa noyob tiklash URL manzilini olishlari kerak bo'ladi.
Nihoyat, bu jarayon bir martalik bo'lishini ta'minlashimiz kerak. Qayta tiklash jarayoni tugallangandan so'ng, token o'chirilishi kerak, shunda qayta o'rnatish URL manzili endi ishlamaydi. Oldingi nuqta tajovuzkorning URL manzilini qayta o'zgartirishi mumkin bo'lgan juda kichik oynaga ega bo'lishini ta'minlash uchun zarur. Bundan tashqari, albatta, qayta tiklash muvaffaqiyatli bo'lgach, token endi kerak emas.
Ushbu qadamlarning ba'zilari haddan tashqari ortiqcha tuyulishi mumkin, ammo ular foydalanishga xalaqit bermaydi va aslida kamdan-kam hollarda bo'lishiga umid qiladigan vaziyatlarda ham xavfsizlikni yaxshilang. 99% hollarda foydalanuvchi juda qisqa vaqt ichida tiklashni yoqadi va yaqin kelajakda parolni qayta tiklamaydi.
CAPTCHA roli
Oh, CAPTCHA, barchamiz yomon ko'radigan xavfsizlik xususiyati! Aslida, CAPTCHA himoya vositasi emas, balki u identifikatsiyalash vositasidir - siz odam yoki robot (yoki avtomatlashtirilgan skript). Uning maqsadi avtomatik shaklni yuborishdan qochishdir, bu, albatta, Jon xavfsizlikni buzishga urinish sifatida foydalanish mumkin. Parolni tiklash kontekstida CAPTCHA, qayta o'rnatish funktsiyasini foydalanuvchiga spam yuborish yoki hisoblar mavjudligini aniqlashga urinish mumkin emasligini anglatadi (agar siz bo'limdagi tavsiyalarga amal qilsangiz, bu mumkin bo'lmaydi, albatta. shaxsni tekshirish).
Albatta, CAPTCHA o'zi mukammal emas; Uning dasturiy ta'minotini "xakerlik qilish" va etarli muvaffaqiyat ko'rsatkichlariga (60-70%) erishish uchun ko'plab pretsedentlar mavjud. Bundan tashqari, mening postimda ko'rsatilgan yechim bor , bu erda siz har bir CAPTCHA ni hal qilish va 94% muvaffaqiyatga erishish uchun odamlarga bir sentning fraktsiyalarini to'lashingiz mumkin. Ya'ni, u zaif, lekin u (bir oz) kirish uchun to'siqni oshiradi.
Keling, PayPal misolini ko'rib chiqaylik:
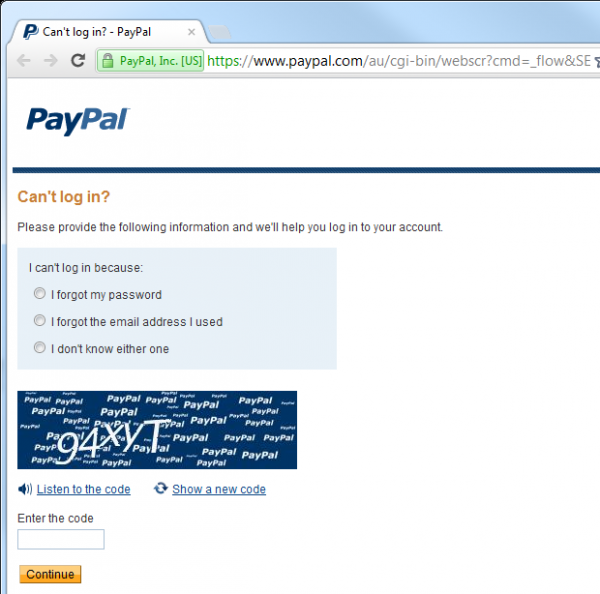
Bunday holda, qayta tiklash jarayoni CAPTCHA hal qilinmaguncha boshlana olmaydi, shuning uchun nazariy jihatdan jarayonni avtomatlashtirish mumkin emas. Nazariy jihatdan.
Biroq, ko'pgina veb-ilovalar uchun bu ortiqcha va ortiqcha bo'ladi mutlaqo to'g'ri foydalanish qulayligining pasayishini anglatadi - odamlarga CAPTCHA yoqmaydi! Bundan tashqari, CAPTCHA, agar kerak bo'lsa, osongina qaytishingiz mumkin bo'lgan narsadir. Agar xizmat hujumga uchra boshlasa (bu erda tizimga kirish qulay bo'ladi, lekin bu haqda keyinroq), CAPTCHA qo'shish oson bo'lmaydi.
Yashirin savollar va javoblar
Biz ko'rib chiqqan barcha usullar bilan biz faqat elektron pochta hisobiga kirish orqali parolni tiklashga muvaffaq bo'ldik. Men "shunchaki" deyman, lekin, albatta, boshqa birovning elektron pochta hisobiga kirish noqonuniydir. bo'lishi kerak murakkab jarayon bo‘ladi. Biroq .
Aslida, yuqoridagi havola Sara Peylinning Yahoo! ikkita maqsadga xizmat qiladi; birinchidan, u (ba'zi) elektron pochta qayd yozuvlarini buzish qanchalik osonligini ko'rsatadi, ikkinchidan, u qanday qilib yomon xavfsizlik savollaridan zararli niyat bilan foydalanish mumkinligini ko'rsatadi. Ammo bu haqda keyinroq qaytamiz.
XNUMX% elektron pochtaga asoslangan parolni tiklash bilan bog'liq muammo shundaki, siz qayta o'rnatmoqchi bo'lgan sayt uchun hisobning yaxlitligi elektron pochta hisobining yaxlitligiga XNUMX% bog'liq bo'ladi. Sizning elektron pochtangizga kirish huquqiga ega bo'lgan har bir kishi oddiygina elektron pochta xabarini olish orqali qayta o'rnatilishi mumkin bo'lgan har qanday hisobga kirish huquqiga ega. Bunday hisoblar uchun elektron pochta sizning onlayn hayotingizning "barcha eshiklari kaliti" hisoblanadi.
Ushbu xavfni kamaytirishning bir yo'li xavfsizlik savol va javob modelini joriy qilishdir. Shubhasiz, siz ularni allaqachon ko'rgansiz: faqat o'zingiz javob beradigan savolni tanlang bo'lishi kerak javobni biling va keyin parolingizni qayta o'rnatganingizda sizdan bu so'raladi. Bu qayta tiklashga urinayotgan shaxs haqiqatan ham hisob egasi ekanligiga ishonchni oshiradi.
Sara Peylinga qaytish: xato uning xavfsizlik savoliga/savollariga javoblarni osongina topishda edi. Ayniqsa, siz juda muhim jamoat arbobi bo'lsangiz, onangizning qizlik familiyasi, ta'lim tarixi yoki kimdir o'tmishda yashaganligi haqidagi ma'lumotlar sir emas. Darhaqiqat, uning ko'p qismini deyarli har bir kishi topishi mumkin. Sara bilan nima sodir bo'ldi:
Xaker Devid Kernell Peylin akkauntiga uning universiteti va tug‘ilgan sanasi kabi ma’lumotlarini topib, keyin Yahoo!’ning unutilgan parolni tiklash funksiyasidan foydalangan holda kirish huquqiga ega bo‘ldi.
Birinchidan, bu Yahoo tomonidan dizayn xatosi! — bunday oddiy savollarni ko'rsatish orqali kompaniya xavfsizlik savolining qiymatini va shuning uchun uning tizimini himoya qilishni mohiyatan sabotaj qildi. Albatta, elektron pochta hisob qaydnomasi uchun parollarni tiklash har doim ham qiyinroq, chunki siz egasiga elektron pochta xabarini yuborish orqali (ikkinchi manzilga ega bo'lmasdan) egalik huquqini isbotlay olmaysiz, lekin xayriyatki, bugungi kunda bunday tizimni yaratish uchun juda ko'p foydalanish yo'q.
Keling, xavfsizlik savollariga qaytaylik - foydalanuvchiga o'z savollarini yaratishga ruxsat berish imkoniyati mavjud. Muammo shundaki, bu juda aniq savollarga olib keladi:
Osmon qanday rangda?
Xavfsizlik savolini aniqlash uchun foydalanilganda odamlarni bezovta qiladigan savollar odamlar (masalan, qo'ng'iroq markazida):
Rojdestvoda kim bilan uxladim?
Yoki ochiqchasiga ahmoqona savollar:
"Parol"ni qanday talaffuz qilasiz?
Xavfsizlik masalalari haqida gap ketganda, foydalanuvchilarni o'zlaridan qutqarish kerak! Boshqacha qilib aytadigan bo'lsak, xavfsizlik savolini saytning o'zi aniqlashi yoki undan ham yaxshiroq so'rashi kerak seriya foydalanuvchi tanlashi mumkin bo'lgan xavfsizlik savollari. Va tanlash oson emas один; Ideal holda, foydalanuvchi ikki yoki undan ortiq xavfsizlik savolini tanlashi kerak hisobni ro'yxatdan o'tkazish vaqtida, keyin ikkinchi identifikatsiya kanali sifatida foydalaniladi. Bir nechta savollarga ega bo'lish tekshirish jarayoniga ishonchni oshiradi, shuningdek, tasodifiylikni qo'shish imkoniyatini beradi (har doim ham bir xil savolni ko'rsatmaydi), shuningdek, haqiqiy foydalanuvchi parolni unutgan taqdirda biroz ortiqchalikni ta'minlaydi.
Yaxshi xavfsizlik savoli nima? Bunga bir nechta omillar ta'sir qiladi:
- Bu bo'lishi kerak qisqacha - savol aniq va aniq bo'lishi kerak.
- Javob bo'lishi kerak aniq — bizga bir kishi boshqacha javob beradigan savol kerak emas
- Mumkin bo'lgan javoblar bo'lishi kerak xilma-xil - kimningdir sevimli rangini so'rash mumkin bo'lgan javoblarning juda kichik qismini beradi
- Поиск javob murakkab bo'lishi kerak - agar javobni osongina topish mumkin bo'lsa har qanday (yuqori lavozimdagi odamlarni eslang), keyin u yomon
- Javob bo'lishi kerak doimiy o'z vaqtida - agar siz kimningdir sevimli filmini so'rasangiz, bir yildan keyin javob boshqacha bo'lishi mumkin
Bu sodir bo'ladi, deb nomlangan yaxshi savollarga bag'ishlangan veb-sayt bor . Ba'zi savollar juda yaxshi ko'rinadi, boshqalari yuqorida tavsiflangan ba'zi testlardan, ayniqsa "qidirish qulayligi" testidan o'ta olmaydi.
Menga PayPal xavfsizlik savollarini qanday amalga oshirishini va xususan, saytning autentifikatsiya qilish uchun sarflagan sa'y-harakatlarini ko'rsatishga ijozat bering. Yuqorida biz jarayonni boshlash uchun sahifani ko'rdik (CAPTCHA bilan) va bu erda siz elektron pochta manzilingizni kiritganingizdan va CAPTCHA-ni hal qilganingizdan keyin nima sodir bo'lishini ko'rsatamiz:
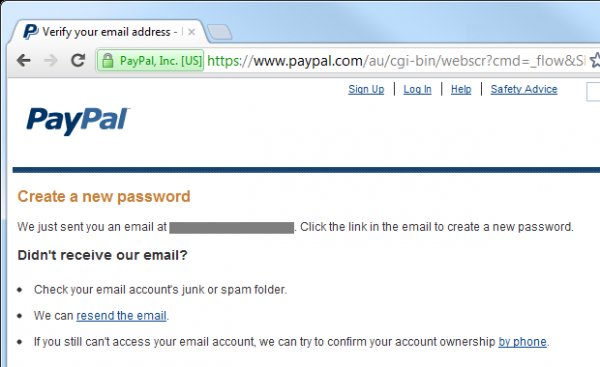
Natijada, foydalanuvchi quyidagi xatni oladi:
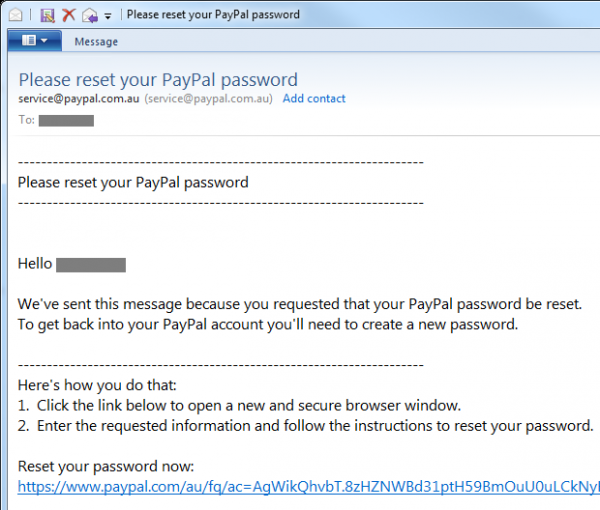
Hozircha hamma narsa normal, ammo bu URL manzilini tiklash ortida nima yashiringan:
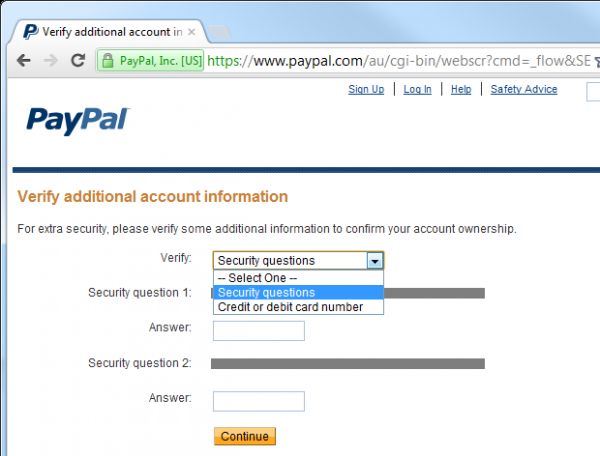
Shunday qilib, xavfsizlik savollari o'ynaydi. Haqiqatan ham, PayPal kredit karta raqamingizni tekshirish orqali parolingizni qayta tiklashga ham imkon beradi, shuning uchun ko'plab saytlar kirish imkoniga ega bo'lmagan qo'shimcha kanal mavjud. Men javob bermasdan parolimni o'zgartira olmayman ikkalasi ham xavfsizlik savoli (yoki karta raqamini bilmaslik). Agar kimdir mening elektron pochtamni o'g'irlagan bo'lsa ham, ular men haqimda bir oz ko'proq shaxsiy ma'lumotni bilmasalar, PayPal hisobim parolini qayta tiklay olmaydilar. Qanday ma'lumot? PayPal taqdim etadigan xavfsizlik savollari variantlari:
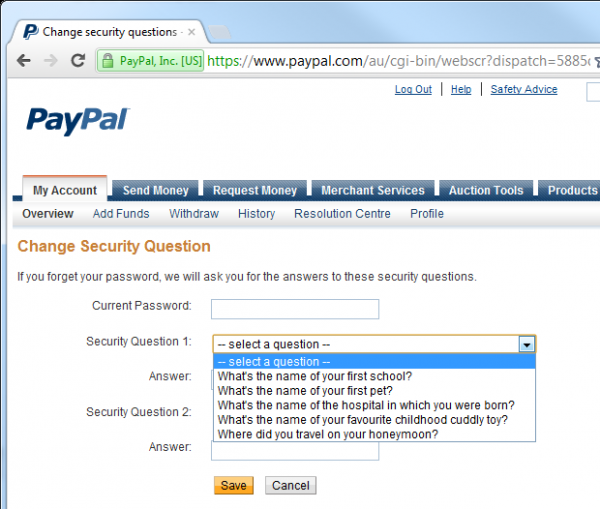
Maktab va shifoxona savoli qidiruvning qulayligi nuqtai nazaridan biroz noqulay bo'lishi mumkin, ammo boshqalar juda yomon emas. Biroq, xavfsizlikni kuchaytirish uchun PayPal qo'shimcha identifikatsiyani talab qiladi o'zgartirish xavfsizlik savollariga javoblar:
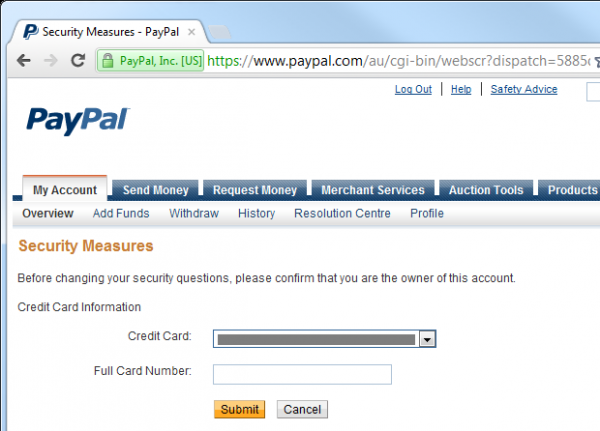
PayPal parolni xavfsiz tiklashning go'zal utopik namunasidir: u shafqatsiz kuchlar hujumlari xavfini kamaytirish uchun CAPTCHA-ni qo'llaydi, ikkita xavfsizlik savolini talab qiladi va javoblarni o'zgartirish uchun boshqa turdagi mutlaqo boshqa identifikatsiyani talab qiladi - bu foydalanuvchidan keyin. allaqachon tizimga kirgan. Albatta, bu bizda aynan shunday kutilgan PayPal'dan; katta miqdordagi pul mablag'lari bilan shug'ullanadigan moliya instituti. Bu har bir parolni tiklash quyidagi bosqichlarni bajarishi kerakligini anglatmaydi - ko'pincha bu ortiqcha bo'ladi - lekin bu xavfsizlik jiddiy ish bo'lgan holatlar uchun yaxshi namunadir.
Xavfsizlik savollari tizimining qulayligi shundaki, agar siz uni darhol joriy qilmagan bo'lsangiz, agar resurslarni himoya qilish darajasi talab qilsa, uni keyinroq qo'shishingiz mumkin. Bunga yaqqol misol - bu mexanizmni yaqinda amalga oshirgan Apple [2012 yilda yozilgan maqola]. Ilovani iPad-da yangilashni boshlaganimdan so'ng, men quyidagi so'rovni ko'rdim:
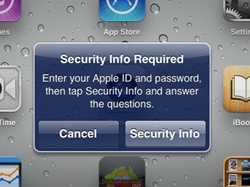
Keyin men bir nechta xavfsizlik savollari va javoblarini, shuningdek qutqaruv elektron pochta manzilini tanlashim mumkin bo'lgan ekranni ko'rdim:
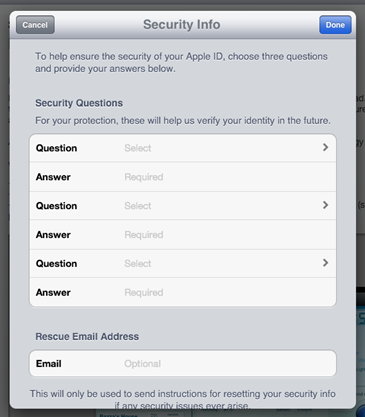
PayPal-ga kelsak, savollar oldindan tanlangan va ularning ba'zilari aslida juda yaxshi:
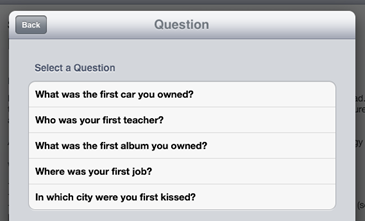
Uchta savol/javob juftligining har biri turli mumkin bo'lgan savollar to'plamini ifodalaydi, shuning uchun hisobni sozlashning ko'plab usullari mavjud.
Xavfsizlik savolingizga javob berishda e'tiborga olinadigan yana bir jihat - bu saqlash. Ma'lumotlar bazasida oddiy matnli ma'lumotlar bazasiga ega bo'lish parol bilan deyarli bir xil tahdidlarni keltirib chiqaradi, ya'ni ma'lumotlar bazasini ochish darhol qiymatni ochib beradi va nafaqat dasturni, balki bir xil xavfsizlik savollaridan foydalangan holda butunlay boshqa ilovalarni xavf ostiga qo'yadi (yana bor. ). Variantlardan biri xavfsiz xeshlash (kuchli algoritm va kriptografik tasodifiy tuz), lekin parolni saqlashning aksariyat holatlaridan farqli o'laroq, javobning oddiy matn sifatida ko'rinishi uchun yaxshi sabab bo'lishi mumkin. Oddiy stsenariy - bu jonli telefon operatori tomonidan shaxsni tekshirish. Albatta, bu holatda xeshing ham qo'llaniladi (operator oddiygina mijoz tomonidan ko'rsatilgan javobni kiritishi mumkin), lekin eng yomon holatda, maxfiy javob kriptografik saqlashning ma'lum bir darajasida joylashgan bo'lishi kerak, hatto u simmetrik shifrlash bo'lsa ham. . Xulosa qiling: sirlarga sir kabi munosabatda bo'ling!
Xavfsizlik savollari va javoblarining yakuniy jihati shundaki, ular ijtimoiy muhandislik uchun ko'proq zaifdir. Birovning hisobiga parolni to'g'ridan-to'g'ri chiqarib olishga urinish - bu bir narsa, lekin uning shakllanishi (mashhur xavfsizlik savoli) haqida suhbatni boshlash butunlay boshqacha. Darhaqiqat, siz kimdir bilan uning hayotining ko'p jihatlari haqida juda yaxshi muloqot qilishingiz mumkin, bu shubhalarni uyg'otmasdan yashirin savol tug'dirishi mumkin. Albatta, xavfsizlik savolining mohiyati shundaki, u kimningdir hayotiy tajribasi bilan bog'liq, shuning uchun u esda qolarli bo'lib qoladi va muammo shu erda - odamlar o'zlarining hayotiy tajribalari haqida gapirishni yaxshi ko'radilar! Agar siz xavfsizlik savolining shunday variantlarini tanlasangiz, bu haqda juda kam narsa qilishingiz mumkin Ozroq Ehtimol, ijtimoiy muhandislik tomonidan olib tashlanishi mumkin.
[Davomi bor.]
Reklama huquqlari to'g'risida
VDSina ishonchli taklif etadi , har bir server 500 Megabitli internet kanaliga ulangan va DDoS hujumlaridan bepul himoyalangan!
Manba: www.habr.com
