

Hammaga salom!
Men sozlamalar bilan mavzularni bilaman OpenVPN Ko'p ishlar qilindi. Biroq, shaxsan men sarlavha mavzusi bo'yicha tizimlashtirilgan ma'lumotlarning yetishmasligiga duch keldim va tajribamni asosan ma'muriyat gurusi bo'lmaganlar bilan baham ko'rishga qaror qildim. OpenVPN, lekin men Synology NAS da masofaviy subnetlar uchun saytdan saytga ulanishga erishmoqchiman. Men buni o'zim uchun ham qayd qilib qo'ymoqchiman.
Shunday qilib, menda paket o'rnatilgan Synology DS918+ NAS bor. VPN Server sozlangan OpenVPN va VPN serveriga ulana oladigan foydalanuvchilar. Men serverni DSM interfeysida (NAS serverining veb-portali) sozlash haqida batafsil to'xtalmayman. Ushbu ma'lumot ishlab chiqaruvchining veb-saytida mavjud.
Muammo shundaki, DSM interfeysi (nashr qilingan sanadagi 6.2.3 versiyasi) boshqaruv uchun cheklangan miqdordagi sozlamalarga ega. OpenVPN server. Bizning holatimizda, saytdan saytga ulanish talab qilinadi, ya'ni VPN mijoz tarmog'idagi xostlar VPN server tarmog'idagi xostlarni ko'ra olishlari kerak va aksincha. NASda mavjud bo'lgan standart sozlamalar faqat VPN mijoz tarmog'idagi xostlardan VPN server tarmog'idagi xostlarga kirish imkonini beradi.
VPN server pastki tarmog'idan VPN mijoz pastki tarmoqlariga kirishni sozlash uchun biz NASga SSH orqali kirishimiz va konfiguratsiya faylini sozlashimiz kerak bo'ladi. OpenVPN serverlarni qo'lda.
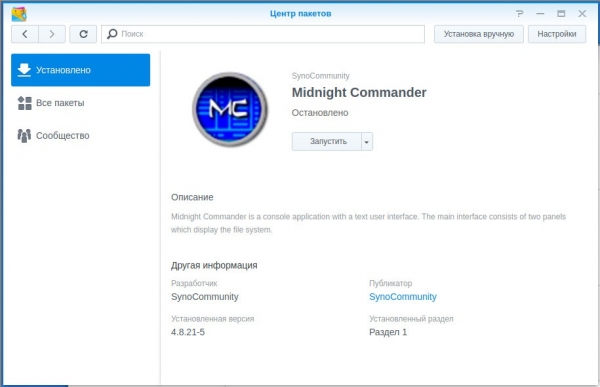
SSH orqali NAS-dagi fayllarni tahrirlash uchun Midnight Commander-dan foydalanish men uchun qulayroqdir. Buni amalga oshirish uchun manbani Paket markaziga uladim va Midnight Commander paketini o'rnatdi.
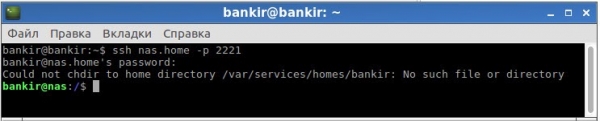
Administrator huquqlariga ega hisob qaydnomasi ostida NASga SSH orqali kiring.
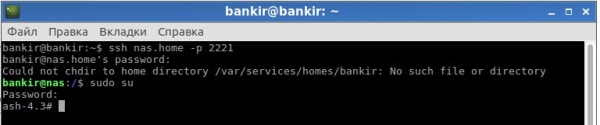
Biz sudo su yozamiz va yana administrator parolini belgilaymiz:
Biz mc buyrug'ini yozamiz va Midnight Commander-ni ishga tushiramiz:
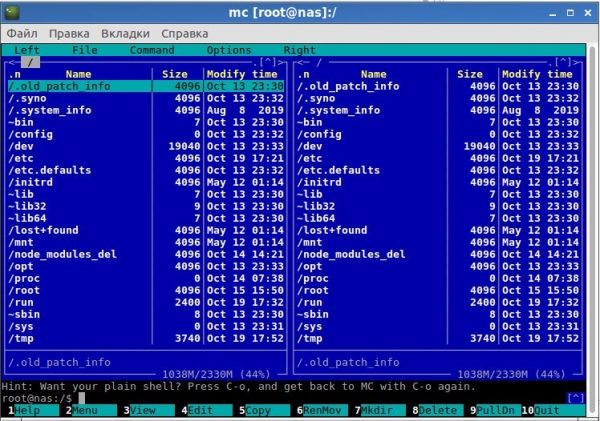
Keyin /var/packages/VPNCenter/etc/openvpn/ katalogiga o'ting va openvpn.conf faylini toping:
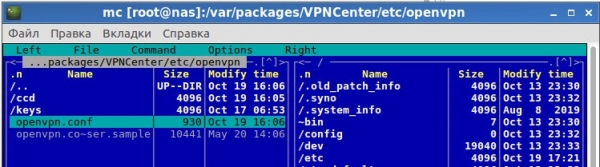
Vazifaga ko'ra, biz 2 ta masofaviy pastki tarmoqni ulashimiz kerak. Buning uchun biz NAS-da DSM 2 orqali barcha NAS xizmatlariga cheklangan huquqlarga ega hisoblar yaratamiz va VPN server sozlamalarida faqat VPN ulanishiga ruxsat beramiz. Har bir mijoz uchun biz VPN serveri tomonidan ajratilgan statik IP-ni sozlashimiz va ushbu IP-trafik orqali VPN serverining quyi tarmog'idan mijozning VPN quyi tarmog'iga o'tishimiz kerak.
Dastlabki ma'lumotlar:
VPN server quyi tarmog'i: 192.168.1.0/24.
Manzillar havzasi OpenVPN 10.8.0.0/24 serveri. O'zim OpenVPN Server 10.8.0.1 manzilini oladi.
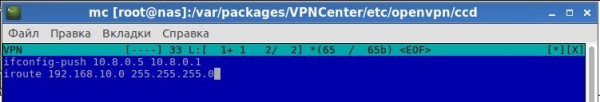
VPN mijoz 1 (VPN foydalanuvchisi) pastki tarmog'i: 192.168.10.0/24, qabul qilinishi kerak OpenVPN server 10.8.0.5 statik manziliga ega
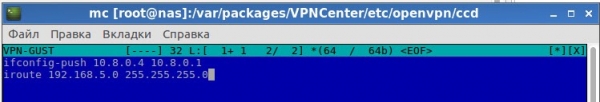
VPN mijoz 2 pastki tarmog'i (VPN-GUST foydalanuvchisi): 192.168.5.0/24, qabul qilinishi kerak OpenVPN server 10.8.0.4 statik manziliga ega
Sozlamalar katalogida ccd papkasini yarating va foydalanuvchi loginlariga mos keladigan nomlar bilan sozlamalar fayllarini yarating.
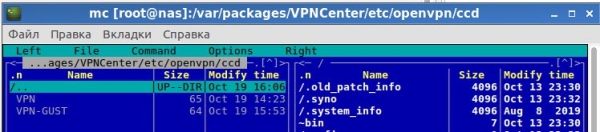
VPN foydalanuvchisi uchun faylga quyidagi sozlamalarni yozing:
VPN-GUST foydalanuvchisi uchun faylga quyidagilarni yozing:
Faqat konfiguratsiyani aniq sozlash qoladi OpenVPN serverlar - mijoz sozlamalarini o'qish uchun parametr qo'shing va mijoz tarmoqlariga marshrutizatsiya qo'shing:
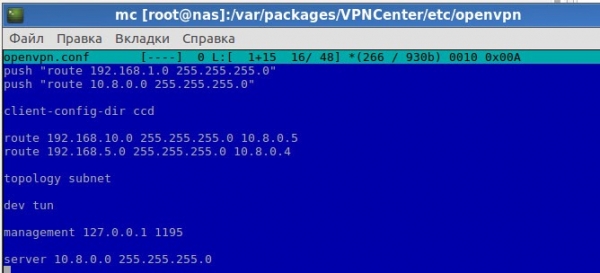
Taqdim etilgan skrinshotda konfiguratsiyaning dastlabki 2 qatori DSM interfeysi yordamida sozlangan (sozlamalarda "Mijozlarga serverning mahalliy tarmog'iga kirishga ruxsat berish" katagiga belgi qo'ying) OpenVPN server).
Client-config-dir ccd qatori mijoz sozlamalari ccd papkasida ekanligini bildiradi.
Keyin, 2 ta konfiguratsiya liniyasi mos keladigan shlyuzlar orqali mijozning pastki tarmoqlariga marshrutlarni qo'shadi. OpenVPN.
Nihoyat, to'g'ri ishlashi uchun pastki tarmoq topologiyasi qo'llanilishi kerak.
Biz fayldagi barcha boshqa sozlamalarga tegmaymiz.
Sozlamalarni o'rnatganingizdan so'ng, paket menejerida VPN Server xizmatini qayta ishga tushirishni unutmang. Xostlarda yoki server quyi tarmog'ining xostlari uchun shlyuzda NAS orqali mijozning pastki tarmoqlariga marshrutlarni ro'yxatdan o'tkazing.
Mening holimda, NAS joylashgan pastki tarmoqdagi barcha xostlar uchun shlyuz (uning IP 192.168.1.3) router (192.168.1.1) edi. Ushbu routerda statik marshrut jadvalidagi 192.168.5.0 (NAS) shlyuziga 24/192.168.10.0 va 24/192.168.1.3 tarmoqlari uchun marshrutlash yozuvlarini qo'shdim.
Shuni unutmangki, NAS-da xavfsizlik devori yoqilgan bo'lsa, siz uni ham sozlashingiz kerak bo'ladi. Bundan tashqari, mijoz tomonida xavfsizlik devori yoqilishi mumkin, uni ham sozlash kerak bo'ladi.
P.S. Men tarmoq texnologiyalari va ayniqsa, ular bilan ishlash bo'yicha professional emasman OpenVPNMen shunchaki o'z tajribam bilan o'rtoqlashyapman va subtarmoqlar o'rtasida saytlararo aloqani o'rnatishga imkon bergan sozlamalarimni nashr qilyapman. Ehtimol, sodda va/yoki to'g'riroq sozlamalar mavjud va agar siz o'z tajribangiz bilan sharhlarda o'rtoqlashsangiz, xursand bo'lardim.
Manba: www.habr.com
