

Graz Texnologiya Universiteti (Avstriya) tadqiqotchilari fayl tizimi o'zgarishini monitoring qilish mexanizmlari orqali amalga oshiriladigan bir qator yon kanalli hujumlarni (PDF) aniqladilar. Hujumlar inotify kabi APIlar orqali fayl va katalogga kirish hodisalarini tahlil qilish orqali boshqa foydalanuvchilarning faoliyatini kuzatish imkonini beradi. Linux, FileObserver ichida Android, ReadDirectoryChangesW da Windows va Fayl tizimi hodisalari macOSOlingan ma'lumotlardan foydalanuvchi klaviaturasidagi ma'lumotlarni qayta tiklash, qaysi veb-saytlar ochilganligini aniqlash yoki bosishdan oldin faol oynadagi tarkibni qoplaydigan bosish hujumlarini boshlash uchun foydalanish mumkin. Hujum usullarini amalga oshiruvchi kod MIT litsenziyasi ostida nashr etiladi.
Birinchi hujum usuli ko'rsatilgan Linux Bu katalog ichidagi to'g'ridan-to'g'ri o'qib bo'lmaydigan yoki kuzatilmaydigan fayllarga kirishni aniqlash qobiliyati bilan bog'liq. inotifywatch funksiyasidan foydalanib, siz katalogning o'zini kuzatib borish orqali bilvosita katalog ichidagi fayl o'zgarishlarini kuzatishingiz mumkin.
Imtiyozsiz foydalanuvchi klaviatura orqali kiritish hodisalarini yozib oluvchi /dev/input/event4 qurilmasining tarkibini o'qish yoki faoliyatini kuzatish uchun to'g'ridan-to'g'ri kirish huquqiga ega emas. Biroq, /dev/input/event4 fayli bilan sodir bo'ladigan hodisalar ota-katalogning holatiga ta'sir qiladi va /dev/input katalogi uchun metama'lumotlar o'zgarishlarini kuzatish orqali kuzatilishi mumkin. /dev/input/event4 holatidagi o'zgarishlar ma'lumotlar kiritilganda yuz beradi va inotify orqali qayd etilgan hodisalar orasidagi kechikishlar klaviaturadagi tugmalarni bosish orasidagi kechikishlar bilan bog'liq.
Statistik tahlil usullaridan foydalangan holda va terish paytida tugmalarni bosish orasidagi kechikishlar klaviaturadagi tugmalarning joylashuviga bog'liqligini hisobga olgan holda, kiritilgan ma'lumotlarni ma'lum darajada aniqlik bilan qayta yaratish mumkin. Masalan, "F" harfini kiritishda reaksiya vaqti "Q" yoki "X" harfini kiritishga qaraganda tezroq, chunki bu barmoq harakatini kamroq talab qiladi. Takroriy tugmalarni bosish va qo'shni tugmalarni bosish ham tezroq ("a" dan keyingi "s" harfi "s" dan keyingi "g" harfiga qaraganda ancha tezroq bosiladi).
Bu usul, shuningdek, ikki xil foydalanuvchi bir xil SSH serveriga ulanganda SSH sessiyalarida kirishni qayta tiklash uchun ham ishlatilishi mumkin. Bu holda, bitta foydalanuvchi /dev/pts qurilma faylini kuzatish orqali boshqa foydalanuvchining kirishi tomonidan yaratilgan hodisalarni kuzatishi mumkin. Bu muammo yanvar oyidagi yadro yangilanishlari 5.10.248, 5.15.198, 6.1.160, 6.6.120, 6.12.65 va 6.18.3 da ota-katalog ichidagi maxsus fayllarga kirish yoki ularni o'zgartirish paytida ACCESS va MODIFY hodisalarini yaratishni o'chirib qo'yish orqali hal qilindi.
Ikkinchi hujum usuli /usr/bin/pkexec bajariladigan faylini kuzatib, Polkit quyi tizimi autentifikatsiya oynasini ko'rsatadigan vaqtni aniqlash imkonini beradi. Bu vaqtda tajovuzkor parolni kiritish oynasiga o'xshash qilib soxta oyna yaratishi va uni haqiqiy parol so'rovi ustida ko'rsatishi mumkin. O'zgartirishdan bexabar foydalanuvchi keyin tajovuzkor oynasida operatsiyani tasdiqlash uchun parolni kiritishi mumkin. Ushbu hujum KDE Plazma ish stoli muhitida ishlaydigan distributivlarda namoyish etilgan.
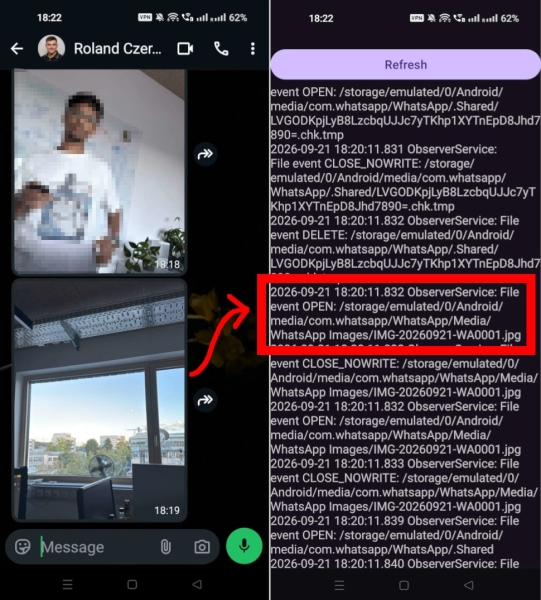
Platforma tomonidan taqdim etilgan Android FileObserver API'sidan boshqa ilovalarning shaxsiy kataloglaridagi fayl faolligini kuzatish uchun foydalanish mumkin. Masalan, /sdcard/ katalogidagi faollikni tahlil qilish orqali.Android/media/com.whatsapp/WhatsApp sahifasida siz WhatsApp’da fayllar, videolar yoki tasvirlarning o‘chirilishini, yuborilishini va qabul qilinishini kuzatishingiz, shuningdek, yuborilgan yoki qabul qilingan fayllarning nomlarini bilib olishingiz mumkin.
В Windows Ma'lum bo'lishicha, asosiy katalog (C:\) uchun hodisalarni kuzatishni yoqish, fayl ruxsatnomalaridan qat'i nazar, fayl tizimidagi barcha fayllar bilan har qanday hodisalar haqida ma'lumotni, shu jumladan to'liq fayl yo'lini uzatadi. Tadqiqotchilar ushbu funksiyadan foydalanib, foydalanuvchilar Firefox-da qaysi veb-saytlarni ochishini real vaqt rejimida kuzatib borish imkoniyatini namoyish etishdi (Firefox-dagi IndexedDB ma'lumotlar bazasi va keshi uchun har bir veb-sayt uchun veb-sayt nomi ko'rsatilgan alohida katalog yaratiladi va ushbu katalogga kirishni kuzatish mumkin). Microsoft-ning ushbu xavfsizlik muammosiga javobi Pwnies mukofotiga 2026-yilda eng so'nggi sotuvchi javobi uchun nomzod qilib ko'rsatildi, chunki kompaniya vakillari dastlab bu zaiflik emas, balki hujjatlashtirilmagan xususiyat ekanligini da'vo qilishdi.
Manba: opennet.ru
