

本文将简单介绍一下这样一个看起来很熟悉的东西是啥 的NetBIOS。 它可以向潜在的攻击者/渗透者提供哪些信息。
侦察技术的示范应用领域涉及内部,即与外部网络隔离且无法访问的领域。 一般来说,即使是最小的公司也有这样的网络。
本身 的NetBIOS 通常用于获取网络名称。 这足以完成至少 4 件事。
主机发现
由于 NetBIOS 可以使用 UDP 作为传输,因此它的速度使其能够发现非常大的网络中的主机。 例如,一个工具 扫描仪包含在同名包中,只需 2 秒即可解析 192.168.0.0/16 等网络地址(可能导致网络崩溃),而传统的 TCP 扫描将需要数十分钟。 此功能可以用作非常大的网络上的主机扫描技术,在运行 nmap 之前对这些网络一无所知。 尽管结果不能保证 100% 检测,因为大多数 Windows 主机都会响应,而不是全部,但它仍然允许您大致确定活动主机所在的范围。
主机识别
使用从 IP 地址获取名称的结果:
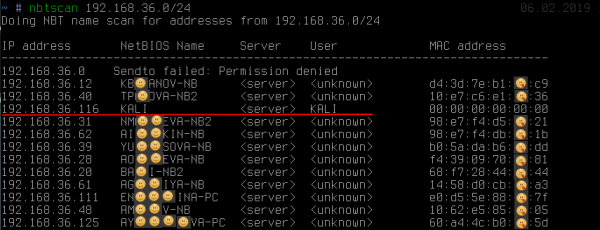
您可以看到:除了名称揭示了工作站的所有者这一事实(顺便说一下,尽管这种情况并不总是发生),其中一个地址显然从其他地址中脱颖而出。 我们可以看到名字已经被接收了 KALI。 这种行为通常是典型的 UNIX-实施 中小企业/网络BIOS 作为软件包的一部分 桑巴 或很旧 Windows 2000.
取个名字 KALI,而在其他主机上则是不明> 表示存在所谓的 空会话。 使用默认设置 SMB-服务器开启 Linux的 容易发生这种情况。 空会话 它只允许您绝对匿名(并且我们没有输入任何密码,正如您在屏幕截图中看到的那样)获取相当多的附加信息,例如本地密码策略、本地用户列表、组和列表共享资源数量(共享):
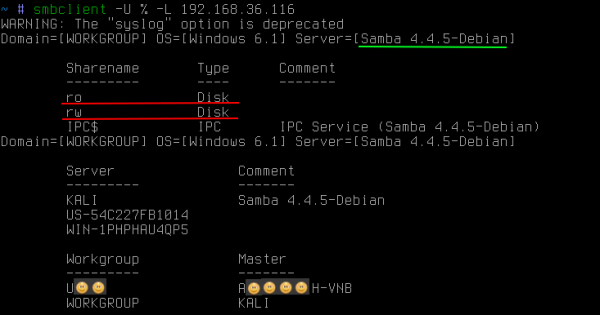
经常开 linux中小型企业- 服务器具有可公开访问的共享,不仅可以用于读取,还可以用于写入。 两者的存在都会带来各种威胁,其使用超出了本文的范围。
的NetBIOS 它还允许您获取工作站存储的所有类型的名称:
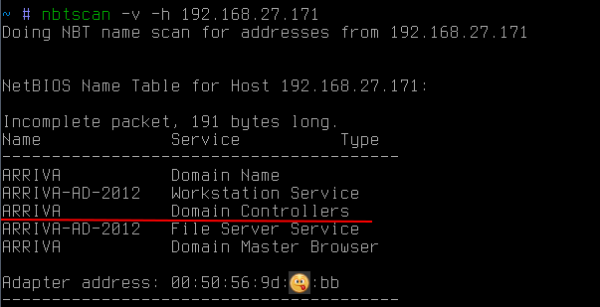
在这种情况下,这可以让您发现主机也是域控制器 阿里瓦.
还值得注意的是 的NetBIOS 让你得到 MAC-地址。 此外,与 arp 请求不同,NetBIOS 请求可以超出子网。 例如,如果您需要在网络上查找笔记本电脑或特定硬件并了解其制造商,这会很有用。 从前三个八位字节开始 MAC-地址识别制造商,然后您可以发送类似的 的NetBIOS- 查询所有已知子网以尝试找到所需的设备 (http://standards-oui.ieee.org/oui.txt)。
确定归属 领域
通常,当通过内部公司网络移动时,有必要攻击域中包含的工作站(例如,将权限提升到域管理员级别),反之亦然。 在这种情况下 的NetBIOS 这可能再次有所帮助:
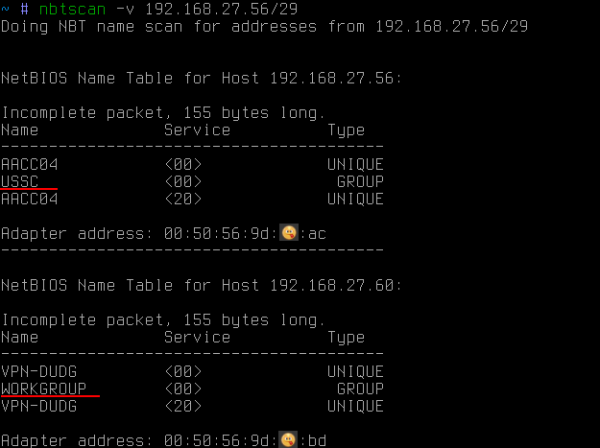
在这种情况下,使用 的NetBIOS 检索到所有类型的所有名称。 其中您可以看到,除了PC名称(之前已经收到的名称)之外,还可以看到工作组的名称。 默认情况下 窗户 通常是这样的 工作组 или IVAN-PC,但如果工作站在域中,则其工作组就是域名。
于是,在帮助下 的NetBIOS 您可以查明该工作站是否在域中,如果是,则查明是哪个域。
如果您需要获取子网内的域主机列表,那么带有所需域名称的广播请求就足够了:
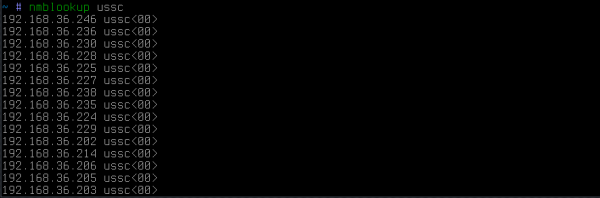
结果,该域中的所有主机都会响应。
多宿主主机的检测
最后,另一种可能鲜为人知的技术,对于 寻找方法 安全的、甚至可能是物理隔离的网络。 这些可能是充满控制器的企业车间网络。 访问该网络对于攻击者来说意味着影响技术流程的机会,对于企业来说意味着遭受巨大损失的风险。
所以,关键是,即使网络与公司网络隔离,但通常一些管理员出于懒惰或其他原因,喜欢在他们的 PC 上安装另一个网卡来访问这个网络。 此外,所有这一切的发生当然都绕过了公司防火墙的所有规则。 方便,是的,但不是很安全,如果你被黑了,那么你将成为这个网络的桥梁并承担责任。
然而,攻击者面临一个问题——找到以这种非法方式加入受保护网络的管理员。 而且,这对网络安全提供商本身来说也是一个难题。 在大型企业中,这确实是一项大海捞针般的艰巨任务。
在这种情况下,攻击者有两个明显的选择:
1. 尝试使用公司子网上的每台 PC 作为所需网络的网关。 这会很方便,但是这种情况很少发生,因为 窗户 主机 IP转发 几乎总是被禁用。 而且,这种检查只能在自己的子网内进行,并且还需要攻击者从隔离的网络中准确地知道目标地址。
2.尝试远程登录每台主机并执行平庸的命令 ipconfig/ifconfig。 而这里的一切并不是那么顺利。 即使攻击者获得了域管理员的权利,也没有人取消防火墙和本地防火墙。 所以这个任务并不是100%自动化的。 结果,您不得不痛苦地登录每台主机,克服防火墙(通常会阻止 445/tcp 端口),希望最终看到所需的网络接口。
然而,一切都简单得多。 有一个非常简单的技巧可以让您从特定主机获取网络接口列表。 假设我们有一个特定的主机:
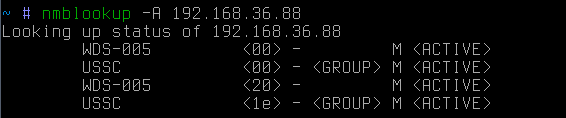
这是反向解析IP地址→网络名称。 如果我们现在尝试直接解析网络名称 → IP 地址:

然后我们发现该主机(显然)也是其他网络上的网关。 值得注意的是,在这种情况下,请求是广播的。 换句话说,只有来自攻击者子网的主机才会听到它。
如果目标主机在子网之外,那么您可以发送定向请求:
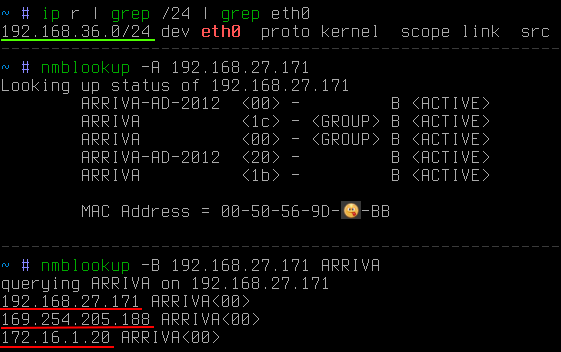
在这种情况下,很明显目标位于攻击者的子网之外。 使用 -B 开关,指定请求应发送到特定地址,而不是广播地址。
现在剩下的就是从整个感兴趣的子网而不是从一个地址快速收集信息。 为此,您可以使用一个小 蟒蛇-脚本:
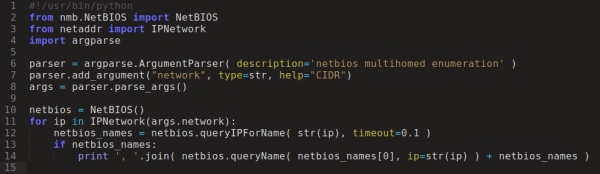
几秒钟后:
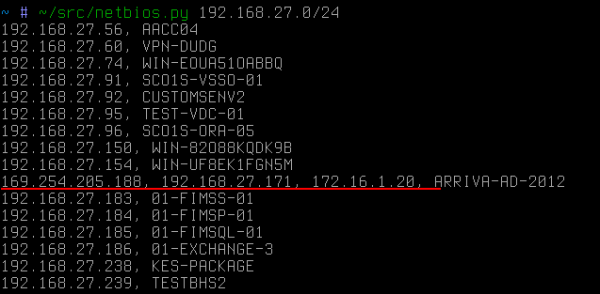
在这种临时情况下,如果攻击者要攻击 172.16.1/24 网络,专用主机将成为攻击者的第一个目标。
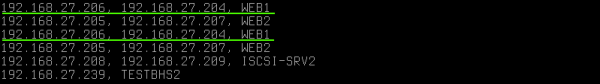
不同IP上的重复名称表明该主机也有两个网卡,但在同一子网中。 这里值得注意的是 的NetBIOS 不透露 别号-s(可以很容易地通过arp请求计算出具有相同IP的 MAC)。 在这种情况下 IP地址 有不同 MAC.
使用此技术的另一个例子是公共 Wi-Fi。 有时您可能会遇到这样的情况:在访客设备中,在封闭的企业部门工作的人员连接到公共网络。 然后,借助这种侦察技术,攻击者将很快能够为自己绘制一条进入封闭网络的路径:
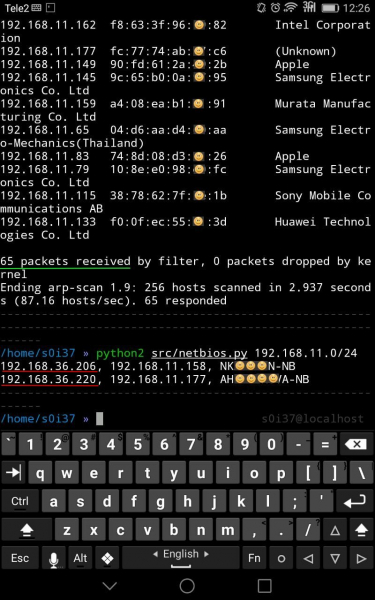
在本例中,在 65 个公共 Wi-Fi 客户端中,有两个工作站具有附加接口,可能与公司网络相关。
如果有时在网段之间或直接在工作站上,会过滤端口 445/tcp 上的流量,从而阻止远程登录系统(远程代码执行),那么在这种情况下,可以通过以下方式解析名称: 的NetBIOS 使用137/udp端口,几乎不会遇到故意阻塞的情况,因为这样做会大大影响网络工作的便利性,例如网络环境可能消失等。
正如他们所说 枚举是关键
有没有针对这种情况的保护措施? 它不存在,因为它根本不是漏洞。 这只是默认情况下可用的标准功能。 窗户 (在 Linux的 行为略有不同)。 而如果你突然不协调地绕过网络路由规则,加入一个封闭的网段,那么攻击者肯定会很快找到你并采取行动。
来源: habr.com
