

密歇根大学的研究人员开发了一款名为 MVPNalyzer 的工具,用于检测信息泄露和分析 VPN 性能,并使用该工具测试了该平台上的 281 个 VPN 应用程序。 Android我们选取了 Google Play 上最热门的 VPN 应用进行研究。研究发现,存在各种安全和隐私问题的 VPN 应用总安装量高达 2.4 亿次。主要发现:
- 在61个应用(占22%)中检测到了未加密的数据传输,这些数据传输发生在已建立的隧道之外。此类应用大多为热门应用,平均安装量达11万次。另有18个应用直接调用ip-api.com服务来确定位置。 IP地址 客户。
在五起案例中,包含 VPN 服务器连接参数的配置文件在未加密的情况下被传输给了客户端。研究人员进行了一项实验,证实了中间人攻击的可能性,这种攻击允许将流量重定向到攻击者自己的服务器。 服务器例如,攻击者可以利用其拦截受害者通信信道的能力,拦截连接到攻击者控制的公共无线网络的信道。问题应用程序(所有已识别问题的应用程序完整列表请参见PDF报告第17页):
- BambooVPN:Turbo Fast VPN(free.vpn.unblock.proxy.bamboovpn);
- VPN Pro(com.nebulatech.voocvpnpro)
- 免费 VPN (com.appoxide.freevpn);
- Hexa VPN(com.secure.vpn.proxy);
- 101 VPN (com.shwe.vpn101)。
研究人员将这些问题通知了这些应用程序的开发者,并在一段时间后重新测试了最新版本,结果显示只有 VPN Pro 和 Hexa VPN 这两个应用程序修复了该漏洞。
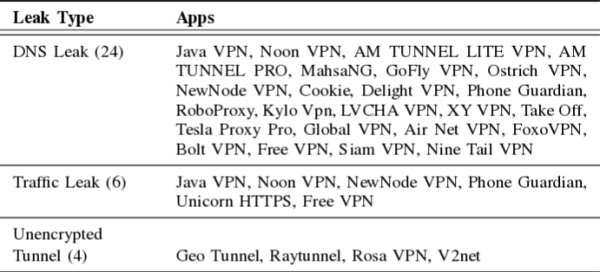
- 29 个应用(占 10%)将流量泄露到已建立的隧道之外。24 个应用(安装量达 360 亿次)由于直接 DNS 请求泄露了用户访问的网站信息(其中 20 个应用通过本地解析器发送 DNS 请求,6 个应用通过 Google、Cloudflare、AliDNS 和 DNSPod 等公共 DNS 服务发送 DNS 请求)。6 个应用(安装量达 54 万次)被发现将与浏览器相关的流量发送到隧道之外。4 个应用通过未加密的隧道传输数据。

- 169 个应用程序(占 60%)未使用流量混淆技术,而是使用标准网络端口和协议,这些端口和协议均在常规流量中受到监控。这种做法与用户预期相悖——根据去年进行的一项调查,82% 的 VPN 用户认为 VPN 可以为他们提供匿名性。
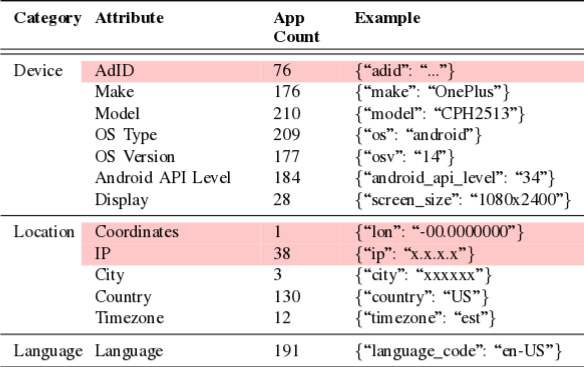
- 76 个应用程序(27%)传输了设备唯一的 AAID(Android 广告ID(Advertising ID)允许追踪设备和用户。调查发现,246个应用(占87%)访问了已知的广告网络和用户追踪服务(共使用了3714个不同的URL)。其中一个应用甚至发送了设备的精确GPS坐标。

- 107 个应用(占 38%)使用的设置未能提供最佳的安全级别。20 个应用(总安装量达 40 万次)使用了不安全的加密方法。96 个应用(总安装量达 728 亿次)使用了弱身份验证机制。
在设置中的 3 个应用程序中 OpenVPN 数据加密参数设置为“none”,允许在不加密的情况下建立通信通道。在 8 个应用程序中,“cipher”参数设置为“none”,禁用加密功能。 OpenVPN 2.4 及更早版本。12 个应用程序使用了已弃用的指令。61 个应用程序的配置中包含已弃用的指令。 OpenVPN 指令中并未包含阻止已知攻击方法的措施。
来源: opennet.ru
