

Firefox 102网络浏览器已经发布。Firefox 102的发布被归类为扩展支持服务(ESR),全年都会发布更新。 此外,还创建了对上一个分支的长期支持91.11.0的更新(预计将来还会有两个更新91.12和91.13)。 Firefox 103分支将在未来几个小时内转入Beta测试阶段,预计26月XNUMX日发布。
Firefox 102 的主要创新:
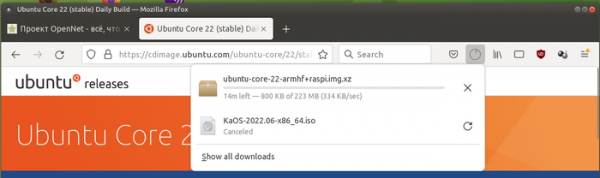
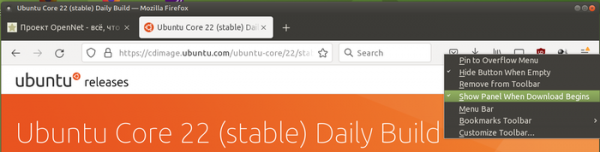
- 可以在每次新下载开始时禁止自动打开包含已下载文件信息的面板。


- 通过在 URL 中设置参数,添加了针对跟踪到其他页面的转换的保护。 该保护归结为从 URL 中删除用于跟踪的参数(例如 utm_source),并在您在设置中启用严格模式来阻止不需要的内容(增强跟踪保护 -> 严格)或在私密浏览中打开网站时激活该保护模式。 还可以通过 about:config 中的privacy.query_stripping.enabled 设置启用选择性剥离。
- 音频解码功能被转移到具有更严格沙箱隔离的单独进程。
- 画中画模式在观看 HBO Max、Funimation、Dailymotion、Tubi、Disney+ Hotstar 和 SonyLIV 的视频时提供字幕。 此前,字幕仅在 YouTube、Prime Video、Netflix 和使用 WebVTT(网络视频文本轨道)格式的网站上显示。
- 在平台上 Linux 已提供使用 Geoclue DBus 服务确定位置的功能。
- 改进了在高对比度模式下查看 PDF 文档的能力。
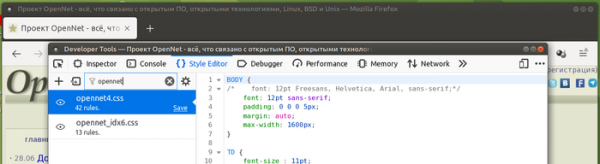
- 在 Web 开发人员界面的“样式编辑器”选项卡中,添加了按名称过滤样式表的支持。

- Streams API 添加了 TransformStream 类和 ReadableStream.pipeThrough 方法,该方法可用于在 ReadableStream 和 WritableStream 之间以管道的形式创建和传递数据,并且能够调用处理程序来按每个流转换流。 -块基础。
- ReadableStreamBYOBReader、ReadableByteStreamController 和 ReadableStreamBYOBRequest 类已添加到 Streams API 中,以绕过内部队列高效地直接传输二进制数据。
- 仅在 Firefox 中提供的非标准属性 Window.sidebar 计划删除。
- 提供了 CSP(内容安全策略)与 WebAssembly 的集成,这允许您也将 CSP 限制应用于 WebAssembly。 现在,除非设置了“unsafe-eval”或“wasm-unsafe-eval”选项,否则通过 CSP 禁用脚本执行的文档将无法运行 WebAssembly 字节码。
- 在 CSS 中,媒体查询实现了 update 属性,该属性允许您绑定到输出设备支持的信息更新速率(例如,对于电子书屏幕,该值设置为“慢”,对于常规屏幕,该值设置为“快”,打印输出为“无”)。
- 对于支持第二版清单的附加组件,提供了对脚本 API 的访问,它允许您在站点上下文中运行脚本、插入和删除 CSS,以及管理内容处理脚本的注册。
- 在 Firefox 中 Android 现在,在填写包含信用卡信息的表单时,会单独弹出提示,询问是否保存已输入的信息以便表单自动填充系统使用。修复了剪贴板包含大量数据时打开屏幕键盘会导致崩溃的问题。修复了在应用程序之间切换时 Firefox 会崩溃的问题。
除了新增功能和错误修复外,Firefox 102 还修复了 22 个漏洞,其中 5 个被标记为严重漏洞。漏洞 CVE-2022-34479 允许平台…… Linux 显示一个覆盖地址栏的弹出窗口(这可以用来模拟虚假的浏览器界面以误导用户,例如用于网络钓鱼)。漏洞 CVE-2022-34468 允许通过替换“javascript:”URI 链接来绕过 CSP 限制,从而阻止在 iframe 中执行 JavaScript。五个漏洞(分别归类于 CVE-2022-34485、CVE-2022-34485 和 CVE-2022-34484)是由内存管理问题引起的,例如缓冲区溢出和在内存释放后访问内存。这些问题可能导致在打开特制页面时执行恶意代码。
来源: opennet.ru
