

كشفت شركة Epic Games عن معاينة لبرنامج Epic Games Launcher الجديد، والذي يتميز بدعم المنصة الذي تم وعد به سابقًا. Linuxكما يتميز الإصدار الجديد بتصميم مُجدد، وتقليل وقت بدء التشغيل، ودمج الدردشة الصوتية، وصفحة واحدة لإدارة عمليات تشغيل الألعاب، والقدرة على وضع تطبيقات وألعاب مخصصة على اللوحة، وتوسيع نطاق البحث، ومراقبة سرعة التنزيل والنشاط.
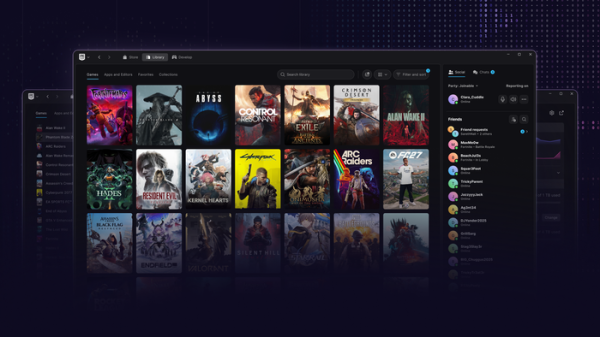
بالإضافة إلى ذلك، تم الإعلان عن أنه يجري إعداد نسخة من لعبة Fortnite الإلكترونية لـ Linuxيتضمن هذا المشروع ترقية نظام الحماية EAC (نظام مكافحة الغش السهل) لـ Linuxيجري حاليًا إنشاء قنوات توزيع واتصالات مع القائمين على الصيانة لتنفيذ القدرات اللازمة لأنظمة مكافحة الغش في Linuxتجدر الإشارة إلى أن التطبيق القديم لـ EAC لـ Linux لا يوفر المستوى المطلوب من الحماية ضد الغش، ولهذا السبب لا يضيف العديد من مطوري الألعاب الدعم. Linuxيستخدم الإصدار الجديد من EAC آليات الأمان القياسية التي توفرها النواة بدلاً من وحدة النواة الخاصة به. Linuxويعمل نظام مكافحة الغش نفسه كخدمة systemd.
من بين المتطلبات التي يجب أن تستوفيها جهات التوزيع لاستخدام برنامج المساعدة في حالات الطوارئ (EAC):
- يتم تحميل النواة وبرامج التشغيل ووحدات النواة الموقعة بمفاتيح معتمدة عبر خاصية التمهيد الآمن. ويتم ضمان مستوى التمهيد المُتحقق منه مسبقًا. Ubuntuفيدورا، بازيت، بلوفين، Debian، أوبن سوزي، سوزي، Rocky Linux и AlmaLinux.
- قم بتفعيل TPM 2.0 في BIOS لإنشاء سجل تمهيد تم التحقق منه.
- باستخدام برامج تحميل الإقلاع مثل systemd-boot و GRUB التي تدعم وضع الإقلاع المقاس، مما يسمح لك بتأكيد صحة التكوين والمكونات المحملة.
- تفعيل تقنية IOMMU في BIOS ونواة النظام، مما يمنع أجهزة الغش من الوصول إلى ذاكرة اللعبة.
- يُمكّن وضع الإغلاق في النواة، مما يحد من وصول الجذر إلى النواة ويحظر مسارات تجاوز التمهيد الآمن UEFI (يقيد الوصول إلى /dev/mem، /dev/kmem، /dev/port، /proc/kcore، debugfs، وضع تصحيح الأخطاء kprobes، mmiotrace، tracefs، BPF، PCMCIA CIS (بنية معلومات البطاقة)، بعض واجهات ACPI وسجلات MSR لوحدة المعالجة المركزية، ويحظر استدعاءات kexec_file و kexec_load، ويمنع التبديل إلى وضع السكون، ويحد من استخدام DMA لأجهزة PCI، ويمنع استيراد كود ACPI من متغيرات EFI، ويمنع التلاعب بمنافذ الإدخال/الإخراج).
- تعطيل آلية Kexec في النواة، والتي تُستخدم لتشغيل نواة جديدة من النواة القديمة دون إعادة تشغيل النظام بالكامل.
- دعم خطافات LSM (Linux وحدة الأمان) في BPF لربط برامج eBPF التي تتحكم في الوصول وتراقب تشغيل العمليات (لمنع قراءة وتعديل ذاكرة اللعبة، بالإضافة إلى التحقق من نشاط نظام مكافحة الغش).
المطورين Ubuntu وقد بدأوا بالفعل مناقشة المتطلبات المنشورة، مع الأخذ في الاعتبار التجربة السلبية السابقة لانتهاكات خصوصية المستخدم في Windows (نفذت EAC سراً رمزاً على الحلقة الصفرية من الحماية، وأرسلت البيانات إلى جهات خارجية) الخوادم (يمكن القيام بذلك دون موافقة صريحة من المستخدم، وقد يبقى البرنامج في النظام حتى بعد إلغاء تثبيت اللعبة). تشمل المخاوف أيضًا زيادة احتمالية تعرض النظام لهجمات البرامج الضارة، وارتباطه بشركة تينسنت الصينية (التي تمتلك 40% من أسهم شركة إيكيك جيمز)، والتي قد تكون مهتمة بالتجسس على المستخدمين. يُقترح عدم توزيع حزم برنامج EAC عبر المستودعات الرئيسية، وإبلاغ المستخدمين بالمخاطر المحتملة، وتوفير إعدادات تمهيد منفصلة لمن يحتاجون إلى تشغيل برنامج EAC.
المصدر: opennet.ru
