

حدد باحثون من جامعة غراتس للتكنولوجيا (النمسا) سلسلة من هجمات القنوات الجانبية (ملف PDF) التي تُنفذ عبر آليات مراقبة تغييرات نظام الملفات. تسمح هذه الهجمات بمراقبة أنشطة المستخدمين الآخرين من خلال تحليل أحداث الوصول إلى الملفات والمجلدات عبر واجهات برمجة التطبيقات مثل inotify. Linux، FileObserver في Android، ReadDirectoryChangesW in Windows وأحداث نظام الملفات في macOSيمكن استخدام المعلومات المُستقاة لإعادة بناء مدخلات لوحة مفاتيح المستخدم، وتحديد المواقع الإلكترونية التي يتم فتحها، أو شنّ هجمات اختطاف النقرات التي تُضيف محتوىً فوق النافذة النشطة قبل النقر مباشرةً. وقد نُشر الكود الذي يُنفّذ أساليب الهجوم بموجب ترخيص MIT.
يتم عرض أسلوب الهجوم الأول في Linux يعود ذلك إلى القدرة على تحديد إمكانية الوصول إلى الملفات داخل مجلد ما، والتي لا يمكن قراءتها أو مراقبتها بشكل مباشر. باستخدام وظيفة inotifywatch، يمكنك تتبع تغييرات الملفات داخل مجلد ما بشكل غير مباشر من خلال مراقبة المجلد نفسه.
لا يملك المستخدم غير المُصرَّح له صلاحية الوصول المباشر لقراءة محتويات أو مراقبة نشاط جهاز /dev/input/event4، الذي يُسجِّل أحداث إدخال لوحة المفاتيح. مع ذلك، تؤثر الأحداث التي تحدث في ملف /dev/input/event4 على حالة الدليل الرئيسي، ويمكن مراقبتها من خلال رصد تغييرات البيانات الوصفية لدليل /dev/input. تحدث تغييرات في حالة /dev/input/event4 عند إدخال البيانات، وتتوافق الفترات الزمنية بين الأحداث المُسجَّلة عبر inotify مع الفترات الزمنية بين ضغطات المفاتيح على لوحة المفاتيح.
باستخدام أساليب التحليل الإحصائي، ومع الأخذ في الاعتبار أن التأخير بين ضغطات المفاتيح أثناء الكتابة يعتمد على ترتيب المفاتيح على لوحة المفاتيح، يُمكن إعادة إنتاج المعلومات المُدخلة بدرجة معينة من الدقة. على سبيل المثال، يكون زمن الاستجابة عند إدخال الحرف "F" أسرع من زمن الاستجابة عند إدخال الحرفين "Q" أو "X" لأنه يتطلب حركة أصابع أقل. كما أن ضغطات المفاتيح المتكررة والمتجاورة تكون أسرع أيضًا (يتم الضغط على حرف "s" بعد حرف "a" بشكل أسرع بكثير من الضغط على حرف "g" بعد حرف "s").
يمكن استخدام هذه الطريقة أيضًا لإعادة بناء المدخلات في جلسات SSH عندما يتصل مستخدمان مختلفان بنفس خادم SSH. في هذه الحالة، يستطيع أحد المستخدمين مراقبة الأحداث الناتجة عن مدخلات المستخدم الآخر من خلال مراقبة ملف الجهاز /dev/pts. تمت معالجة هذه المشكلة في تحديثات نواة النظام لشهر يناير (5.10.248، 5.15.198، 6.1.160، 6.6.120، 6.12.65، و6.18.3) عن طريق تعطيل إنشاء أحداث الوصول (ACCESS) والتعديل (MODIFY) للدليل الرئيسي عند الوصول إلى ملفات خاصة داخله أو تعديلها.
تتيح طريقة الهجوم الثانية تحديد لحظة عرض نظام Polkit الفرعي لنافذة المصادقة من خلال مراقبة الملف التنفيذي /usr/bin/pkexec. عند هذه النقطة، يستطيع المهاجم إنشاء نافذة وهمية، مصممة لتشبه نافذة إدخال كلمة المرور، وعرضها فوق نافذة إدخال كلمة المرور الحقيقية. يمكن للمستخدم، غير المدرك للتزييف، إدخال كلمة المرور لتأكيد العملية في نافذة المهاجم. وقد تم إثبات فعالية هذا الهجوم على توزيعات تعمل ببيئة سطح المكتب KDE Plasma.
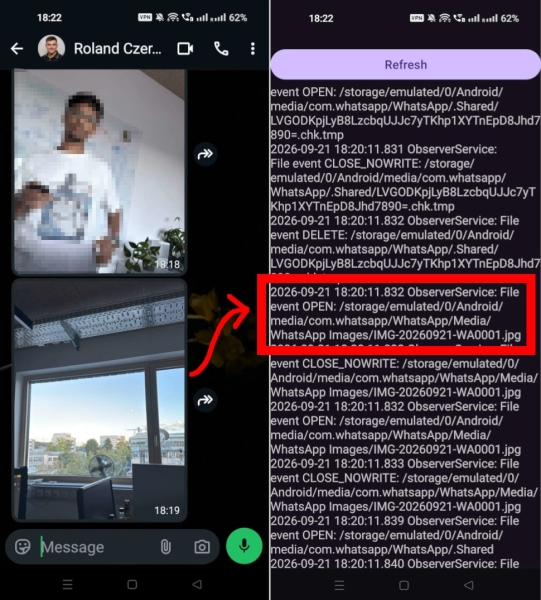
مقدمة من المنصة Android يمكن استخدام واجهة برمجة تطبيقات FileObserver لمراقبة نشاط الملفات في الدلائل الخاصة بالتطبيقات الأخرى. على سبيل المثال، من خلال تحليل النشاط في الدليل /sdcard/.Androidيمكنك من خلال /media/com.whatsapp/WhatsApp تتبع حذف الملفات أو مقاطع الفيديو أو الصور وإرسالها واستلامها في WhatsApp، بالإضافة إلى معرفة أسماء الملفات المرسلة أو المستلمة.
В Windows اتضح أن تفعيل خاصية تتبع الأحداث للمجلد الجذر (C:\) ينقل معلومات، بما في ذلك مسار الملف الكامل، حول أي أحداث تتعلق بجميع الملفات في نظام الملفات، بغض النظر عن أذونات الملفات. وقد أثبت الباحثون إمكانية استخدام هذه الخاصية لتتبع المواقع الإلكترونية التي يفتحها المستخدمون في متصفح فايرفوكس في الوقت الفعلي (بالنسبة لقاعدة بيانات IndexedDB وذاكرة التخزين المؤقت في فايرفوكس، يتم إنشاء مجلد منفصل باسم كل موقع إلكتروني، ويمكن تتبع الوصول إلى هذا المجلد). وقد رُشِّح رد مايكروسوفت على هذه المشكلة الأمنية لجائزة Pwnies لعام 2026 عن فئة أحدث رد من بائع، حيث ادعى ممثلو الشركة في البداية أن هذه ليست ثغرة أمنية، بل خاصية غير موثقة.
المصدر: opennet.ru
