

Qraz Texnologiya Universitetinin (Avstriya) tədqiqatçıları fayl sistemi dəyişikliyinin monitorinq mexanizmləri vasitəsilə həyata keçirilən bir sıra yan kanal hücumlarını (PDF) müəyyən ediblər. Hücumlar inotify kimi API-lər vasitəsilə fayl və qovluğa giriş hadisələrini təhlil edərək digər istifadəçilərin fəaliyyətinin monitorinqinə imkan verir. Linux, FileObserver-də Android, ReadDirectoryChangesW-də Windows və Fayl Sistemi Hadisələri macOSƏldə edilən məlumatlar istifadəçi klaviatura girişini yenidən qurmaq, hansı veb saytların açıldığını müəyyən etmək və ya klikləmədən dərhal əvvəl aktiv pəncərədəki məzmunu örtən klikləmə hücumlarını başlatmaq üçün istifadə edilə bilər. Hücum metodlarını tətbiq edən kod MIT lisenziyası altında dərc olunur.
İlk hücum metodu aşağıdakı kimi göstərilir Linux Bu, birbaşa oxuna və ya izlənilə bilməyən qovluqdakı fayllara girişi müəyyən etmək qabiliyyəti ilə əlaqədardır. inotifywatch funksiyasından istifadə edərək, qovluğun özünü izləməklə dolayı yolla qovluqdakı fayl dəyişikliklərini izləyə bilərsiniz.
İmtiyazsız istifadəçinin klaviatura giriş hadisələrini qeyd edən /dev/input/event4 cihazının məzmununu oxumaq və ya fəaliyyətini izləmək üçün birbaşa girişi yoxdur. Lakin, /dev/input/event4 faylı ilə baş verən hadisələr ana qovluğun vəziyyətinə təsir göstərir və /dev/input qovluğu üçün metaməlumat dəyişikliklərini izləməklə izlənilə bilər. /dev/input/event4 vəziyyətində dəyişikliklər məlumatlar daxil edildikdə baş verir və inotify vasitəsilə qeydə alınan hadisələr arasındakı gecikmələr klaviaturada düymə basılmaları arasındakı gecikmələrlə korrelyasiya edir.
Statistik təhlil metodlarından istifadə etməklə və yazma zamanı düymə basılmaları arasındakı gecikmələrin klaviaturadakı düymələrin düzülüşündən asılı olduğunu nəzərə alaraq, daxil edilmiş məlumatları müəyyən dərəcədə əminliklə yenidən yaratmaq mümkündür. Məsələn, "F" hərfini daxil edərkən reaksiya müddəti "Q" və ya "X" daxil edərkən olduğundan daha sürətlidir, çünki bu, barmaq hərəkətini daha az tələb edir. Təkrarlanan düymə basılmaları və bitişik düymə basılmaları da daha sürətlidir ("a"-dan sonrakı "s" hərfi "s"-dən sonrakı "g" hərfindən xeyli tez basılır).
Bu metod, iki fərqli istifadəçi eyni SSH serverinə qoşulduqda SSH sessiyalarındakı girişləri yenidən qurmaq üçün də istifadə edilə bilər. Bu halda, bir istifadəçi /dev/pts cihaz faylını izləməklə digər istifadəçinin girişi ilə yaradılan hadisələri izləyə bilər. Bu problem, yanvar ayında 5.10.248, 5.15.198, 6.1.160, 6.6.120, 6.12.65 və 6.18.3 nüvə yeniləmələrində ana qovluğun içərisindəki xüsusi fayllara daxil olarkən və ya dəyişdirərkən ACCESS və MODIFY hadisələrinin generasiyasını deaktiv etməklə həll edilmişdir.
İkinci hücum metodu, /usr/bin/pkexec icraedici faylını izləməklə Polkit alt sisteminin identifikasiya dialoqunu göstərdiyi anı müəyyən etməyə imkan verir. Bu nöqtədə, təcavüzkar parol daxil etmə dialoquna bənzəyən saxta pəncərə yarada və onu əsl parol sorğusunun üzərində göstərə bilər. Əvəzetmədən xəbərsiz istifadəçi daha sonra təcavüzkarın pəncərəsində əməliyyatı təsdiqləmək üçün parolu daxil edə bilər. Bu hücum KDE Plazma masaüstü mühitində işləyən distributivlərdə nümayiş etdirilib.
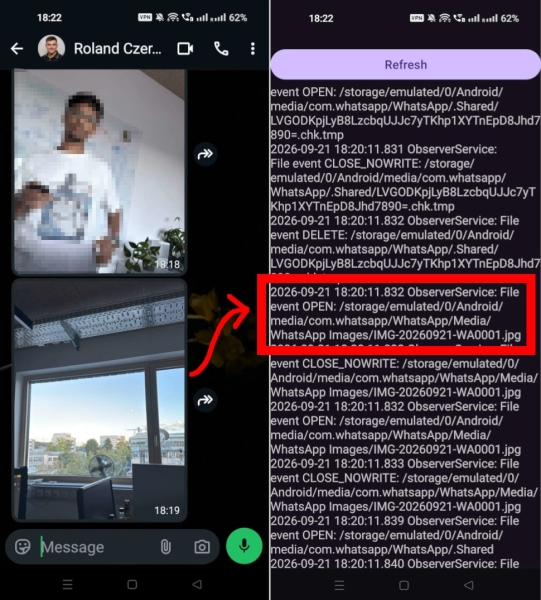
Platforma tərəfindən təmin edilir Android FileObserver API-si digər tətbiqlərin şəxsi qovluqlarında fayl fəaliyyətini izləmək üçün istifadə edilə bilər. Məsələn, /sdcard/ qovluğundakı fəaliyyəti təhlil etməklə.Android/media/com.whatsapp/WhatsApp ünvanında WhatsApp-da faylların, videoların və ya şəkillərin silinməsini, göndərilməsini və qəbul edilməsini izləyə, eləcə də göndərilən və ya qəbul edilən faylların adlarını öyrənə bilərsiniz.
В Windows Məlum oldu ki, kök qovluğu (C:\) üçün hadisə izləməsinin aktivləşdirilməsi, fayl icazələrindən asılı olmayaraq, fayl sistemindəki bütün fayllarla istənilən hadisə haqqında tam fayl yolu da daxil olmaqla məlumat ötürür. Tədqiqatçılar bu funksiyadan istifadə edərək istifadəçilərin Firefox-da hansı veb saytları açdıqlarını real vaxt rejimində izləmək imkanını nümayiş etdirdilər (Firefox-dakı IndexedDB verilənlər bazası və keş üçün hər veb sayt üçün veb sayt adı ilə ayrıca bir qovluq yaradılır və bu qovluğa giriş izlənilə bilər). Microsoft-un bu təhlükəsizlik probleminə verdiyi cavab, şirkət nümayəndələri əvvəlcə bunun zəiflik deyil, sənədləşdirilməmiş bir xüsusiyyət olduğunu iddia etdikləri üçün Ən Son Satıcı Cavabı üzrə 2026-cı il Pwnies Mükafatına namizəd göstərildi.
Mənbə: opennet.ru
