

Даследнікі з Грацкага тэхнічнага ўніверсітэта (Аўстрыя) выявілі серыю нападаў па іншых каналах (PDF), якія здзяйсняюцца праз механізмы адсочвання змен у файлавай сістэме. Напады дазваляюць адсочваць актыўнасць іншых карыстачоў на аснове аналізу падзей аб звароце да файлаў і каталогам праз такія API, як inotify у Linux, FileObserver у Android, ReadDirectoryChangesW ў Windows і File System Events у macOS. Атрыманыя звесткі могуць выкарыстоўвацца для ўзнаўлення інфармацыі, якая ўводзіцца карыстачом з клавіятуры, для вызначэння адчыняных сайтаў або для арганізацыі clickjacking-атак, якія здзяйсняюць накладанне змесціва на актыўнае акно ў момант перад клікам. Код з рэалізацыяй метадаў нападаў апублікаваны пад ліцэнзіяй MIT.
Першы метад нападу прадэманстраваны ў Linux і выкліканы магчымасцю вызначэння доступу да файлаў усярэдзіне каталога, якія напроста не даступныя для чытання і адсочванні. Пры дапамозе функцыі inotifywatch можна ўскосна адсочваць факты змены файлаў усярэдзіне каталога праз маніторынг самога каталога.
Напрамую ў непрывілеяванага карыстальніка няма правоў доступу на чытанне змесціва і адсочванне актыўнасці прылады /dev/input/event4, якая адлюстроўвае падзеі клавіятурнага ўводу. Але падзеі, якія адбываюцца з файлам /dev/input/event4, уплываюць на стан бацькоўскага каталога і могуць адсочвацца праз маніторынг змены метададзеных каталога /dev/input. Змена стану /dev/input/event4 адбываецца пры ўводзе дадзеных і затрымкі паміж фіксаванымі праз inotify падзеямі карэлююць з затрымкамі паміж націскамі клавіш на клавіятуры.
Выкарыстоўваючы метады статыстычнага аналізу і улічваючы, што пры наборы тэксту затрымкі паміж націскамі залежаць ад размяшчэння клавіш на клавіятуры, можна з пэўнай верагоднасцю ўзнаўляць уводную інфармацыю. Напрыклад, рэакцыя пры ўводзе літары "F" хутчэй, чым пры ўводзе "Q" ці "X", бо для націску патрабуецца менш рухаў пальцаў, таксама хутчэй ажыццяўляецца паўторны націск адной клавішы і націск размешчаных побач клавіш ("s" пасля "a" націскаюць значна хутчэй, чым "g").
Метад таксама ўжывальны для ўзнаўлення ўводу ў SSH-сеансах пры падлучэнні двух розных карыстачоў да аднаго SSH-серверу. У гэтым выпадку адзін з карыстачоў можа адсочваць падзеі, якія ўзнікаюць пры ўводзе дадзеных іншым карыстачом, праз маніторынг файла-прылады /dev/pts. Праблема была вырашана ў студзеньскіх абнаўленнях ядра 5.10.248, 5.15.198, 6.1.160, 6.6.120, 6.12.65 і 6.18.3 праз забарону генерацыі падзей ACCESS і MODIFY для бацькоўскага каталога пры доступе або змене.
Другі спосаб нападу дазваляе вызначыць момант высновы дыялогу c запытам параметраў аўтэнтыфікацыі падсістэмай Polkit праз адсочванне звароту да выкананага файла /usr/bin/pkexec. У гэты момант атакавалы можа сфарміраваць фіктыўнае акно, стылізаванае пад дыялог уводу пароля, і вывесці яго па-над рэальным запытам пароля. Не які заўважыў падмены карыстач можа ўвесці пароль пацверджання аперацыі ў акне атакавалага. Магчымасць правядзення падобнага нападу прадэманстравана ў дыстрыбутывах з асяроддзем працоўнага стала KDE Plasma.
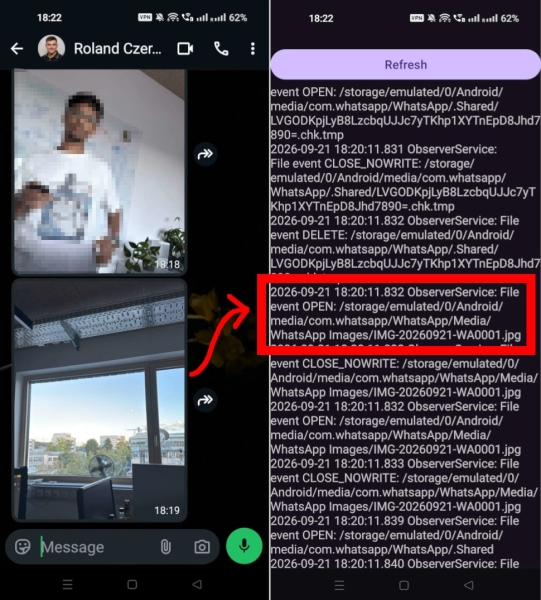
Які прадстаўляецца платформай Android API FileObserver можна выкарыстоўваць для адсочвання актыўнасці з файламі ў прыватных каталогах іншых прыкладанняў. Напрыклад, аналізуючы актыўнасць у каталогу /sdcard/Android/media/com.whatsapp/WhatsApp можна адсачыць факты выдалення, адпраўкі і атрымання файлаў, відэа ці малюнкаў у WhatsApp, а таксама даведацца імёны якія адпраўляюцца ці атрымоўваных файлаў.
В Windows аказалася, што ўключэнне адсочвання падзей для каранёвага каталога (C:\) перадае інфармацыю, уключаючы поўны файлавы шлях, аб любых падзеях з усімі файламі ў файлавай сістэме, незалежна ад правоў доступу да файлаў. Даследнікамі прадэманстравана магчымасць выкарыстання дадзенай асаблівасці для адсочвання ў рэальным часе таго, якія сайты карыстачы адчыняюць у Firefox (для БД IndexedDB і кэша ў Firefox для кожнага сайта ствараецца асобны каталог з імем сайта, зварот да якога можна адсачыць). Рэакцыя Microsoft на дадзеную праблему з бяспекай вылучана на прэмію Pwnies Award 2026 у намінацыі самая неадэкватная рэакцыя вытворцы (Lamest Vendor Response), бо прадстаўнікі кампаніі спачатку заявілі, што гэта не ўразлівасць, а недакументаваная магчымасць.
Крыніца: opennet.ru
