

Πολλές επιχειρήσεις, ειδικά στην ΚΑΚ, διαθέτουν ήδη μια καθιερωμένη υποδομή πληροφορικής, η οποία συχνά χρησιμοποιεί ένα εργαλείο όπως το Active Directory της Microsoft για τη διαχείριση και τον έλεγχο ταυτότητας των χρηστών. Και συχνά τέτοιες επιχειρήσεις, όταν αρχίζουν να σχεδιάζουν την εφαρμογή του Zimbra Collaboration Suite, έχουν μια ερώτηση σχετικά με το εάν το ZCS μπορεί να χωρέσει στην υποδομή τους και να χρησιμοποιήσει το Microsoft AD για έλεγχο ταυτότητας χρήστη; Λοιπόν, η Zimbra είναι αρκετά ικανή να λειτουργεί σε συνδυασμό με την Active Directory και τώρα θα σας πούμε πώς να το πετύχετε αυτό.
Λοιπόν, ας υποθέσουμε ότι στην υποδομή της εταιρείας σας η υπηρεσία καταλόγου Active Directory βρίσκεται σε έναν τομέα τομέας.τοπικός, και το Zimbra υποτίθεται ότι είναι εγκατεστημένο στον τομέα mail.domain.comΚατά τη διάρκεια της διαδικασίας ενοποίησης Zimbra και Active Directory, θα συνδέσουμε το AD ως εξωτερικό LDAP για το ZCS, επομένως συνιστούμε να απενεργοποιήσετε αμέσως τους χρήστες από το να αλλάζουν οι ίδιοι τους κωδικούς πρόσβασής τους. Σημειώστε επίσης ότι για να επαληθεύσετε την επιτυχή ενοποίηση Zimbra και Active Directory, υπηρέτης Με το AD, συνιστάται να έχετε τουλάχιστον έναν λογαριασμό με γνωστό ζεύγος σύνδεσης/κωδικού πρόσβασης για να ελέγξετε την επιτυχή σύνδεση των δύο συστημάτων πληροφοριών.
Η σύνδεση AD στο ZCS πραγματοποιείται στην κονσόλα διαχείρισης Zimbra στο mail.domain.com. Εδώ πρέπει να επιλέξουμε το στοιχείο Configure στην αριστερή πλαϊνή γραμμή και, στη συνέχεια, το υποστοιχείο Domains. Στη λίστα των τομέων, πρέπει τώρα να επιλέξουμε αυτόν που θα χρησιμοποιήσουμε σε συνδυασμό με το AD και, κάνοντας δεξί κλικ στον επιλεγμένο τομέα, να επιλέξουμε το στοιχείο «Διαμόρφωση ελέγχου ταυτότητας». Μετά από αυτό, στην οθόνη θα εμφανιστεί ένα παράθυρο διαλόγου για τη ρύθμιση ενός εξωτερικού LDAP, στο οποίο θα «κάνουμε φίλους» το Zimbra με το AD.
Στη σελίδα Λειτουργία ελέγχου ταυτότητας, επιλέξτε την επιλογή "Εξωτερική υπηρεσία καταλόγου Active Directory" και, στη συνέχεια, στη σελίδα Ρυθμίσεις ελέγχου ταυτότητας, εισαγάγετε τα δεδομένα σχετικά με υπηρέτης Με το AD. Θα σας ζητηθεί να εισαγάγετε το όνομα τομέα, τη διεύθυνση IP του διακομιστή και τη θύρα που χρησιμοποιείται για την πρόσβαση στο AD. Προτείνουμε να αφήσετε την επόμενη σελίδα, με τίτλο LDAP Bind, κενή.
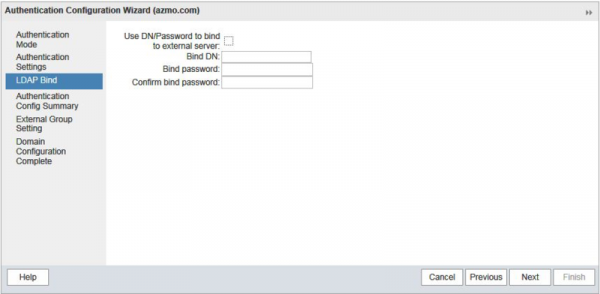
Στο παράθυρο Σύνοψη διαμόρφωσης ελέγχου ταυτότητας, μπορείτε να ελέγξετε την επιτυχία της σύνδεσης του Zimbra με το AD εισάγοντας το σωστό ζεύγος σύνδεσης/κωδικού πρόσβασης για οποιονδήποτε χρήστη. Εάν η σύνδεση είναι επιτυχής, η Zimbra θα υπολογίσει ανεξάρτητα το Bind DN για αυτόν τον χρήστη. Μετά από αυτό, μπορείτε να αφήσετε αμετάβλητες τις Ρυθμίσεις Εξωτερικής Ομάδας και Ολοκληρωμένη Διαμόρφωση Τομέα. Αυτό ολοκληρώνει την ενοποίηση του Zimbra με το AD και το μόνο που έχουμε να κάνουμε είναι να δημιουργήσουμε υπάρχοντες χρήστες από το AD στο Zimbra για να συγχρονίσουμε με επιτυχία μεταξύ των συστημάτων πληροφοριών.
Εάν έχετε μικρό αριθμό λογαριασμών, μπορείτε να το κάνετε με μη αυτόματο τρόπο, αλλά εάν υπάρχουν πραγματικά πολλοί λογαριασμοί, θα ήταν καλύτερο να αυτοματοποιήσετε αυτή τη διαδικασία χρησιμοποιώντας τη λειτουργία Αυτόματης παροχής. Για να γίνει αυτό, πρέπει να πάμε στον διακομιστή Zimbra και να εκτελέσουμε έναν αριθμό χειρισμών εκεί στη γραμμή εντολών:
su zimbra
zmprov md domain.com zimbraAutoProvMode LAZY
zmprov md domain.com zimbraAutoProvLdapURL "ldap://domain.local:389"
zmprov md domain.com zimbraAutoProvLdapStartTlsEnabled FALSE
zmprov md domain.com zimbraAutoProvLdapAdminBindDn "zimbra@domain.local"
zmprov md domain.com zimbraAutoProvLdapAdminBindPassword PassworD
zmprov md domain.com zimbraAutoProvLdapSearchBase "ou=User,dc=domain,dc=local)"
zmprov md domain.com zimbraAutoProvLdapSearchFilter "(samAccountName=%u)"
zmprov md domain.com zimbraAutoProvLdapBindDn "%u@%d"
zmprov md domain.com zimbraAutoProvAccountNameMap sAMAccountName
zmprov md domain.com +zimbraAutoProvAttrMap "sn=sn" +zimbraAutoProvAttrMap "description=description" +zimbraAutoProvAttrMap "cn=displayName" +zimbraAutoProvAttrMap "givenName=givenName" +zimbraAutoProvAttrMap "zimbraMailAlias=mail"
zmprov md domain.com zimbraAutoProvNotificationFromAddress admin@domain.com
zmprov md domain.com zimbraAutoProvNotificationSubject "Мы рады приветствовать вас на борту нашего почтового сервера"
zmprov md domain.com zimbraAutoProvNotificationBody "Ваш аккаунт был создан автоматически. Ознакомьтесь с инструкцией по работе с электронной почтой, перейдя по данной ссылке"
zmprov md domain.com zimbraAutoProvBatchSize 20
zmprov md domain.com zimbraAutoProvAuthMech LDAP
zmcontrol restart
Με αυτήν τη διαμόρφωση, ένας λογαριασμός χρήστη θα δημιουργηθεί αυτόματα στον διακομιστή Zimbra την πρώτη φορά που θα προσπαθήσετε να συνδεθείτε στο πρόγραμμα-πελάτη Ιστού χρησιμοποιώντας το υπάρχον ζεύγος σύνδεσης/κωδικού πρόσβασης. Σημειώστε ότι σε ορισμένες περιπτώσεις, για να λειτουργεί σωστά ο αυτόματος συντονισμός, μπορεί να χρειαστεί να αλλάξετε τον αριθμό θύρας από 389 σε 3268.
Αφού ολοκληρώσετε όλα αυτά τα βήματα, οι χρήστες σας θα μπορούν να συνδεθούν στην αλληλογραφία τους στον διακομιστή με το Zimbra χρησιμοποιώντας ένα ζεύγος σύνδεσης/κωδικού πρόσβασης από την AD, το οποίο θα απλοποιήσει σημαντικά τη διαχείριση της εταιρικής υποδομής πληροφορικής
Πηγή: www.habr.com
