

Την Παρασκευή 12 Απριλίου, ο ειδικός σε θέματα ασφάλειας πληροφοριών, John Page, δημοσίευσε πληροφορίες σχετικά με μια μη ενημερωμένη έκδοση ασφαλείας στην τρέχουσα έκδοση του Internet Explorer και επέδειξε την εκμετάλλευσή της. Αυτή η ευπάθεια θα μπορούσε ενδεχομένως να επιτρέψει σε έναν εισβολέα να αποκτήσει πρόσβαση στο περιεχόμενο τοπικών αρχείων χρηστών του συστήματος. Windows, παρακάμπτοντας το σύστημα ασφαλείας του προγράμματος περιήγησης.
Η ευπάθεια έγκειται στον τρόπο με τον οποίο ο Internet Explorer χειρίζεται τα αρχεία MHTML, συνήθως αυτά με την επέκταση .mht ή .mhtml. Αυτή η μορφή χρησιμοποιείται από τον Internet Explorer από προεπιλογή για την αποθήκευση ιστοσελίδων και σας επιτρέπει να αποθηκεύσετε ολόκληρο το περιεχόμενο της σελίδας μαζί με όλο το περιεχόμενο πολυμέσων ως ένα μόνο αρχείο. Προς το παρόν, τα περισσότερα σύγχρονα προγράμματα περιήγησης δεν αποθηκεύουν πλέον ιστοσελίδες σε μορφή MHT και χρησιμοποιούν την τυπική μορφή WEB - HTML, αλλά εξακολουθούν να υποστηρίζουν την επεξεργασία αρχείων σε αυτήν τη μορφή και μπορούν επίσης να τα χρησιμοποιήσουν για αποθήκευση με τις κατάλληλες ρυθμίσεις ή χρησιμοποιώντας επεκτάσεις.
Το θέμα ευπάθειας που ανακαλύφθηκε από τον John ανήκει στην κατηγορία τρωτών σημείων XXE (XML eXternal Entity) και αποτελείται από λανθασμένη διαμόρφωση του προγράμματος χειρισμού κώδικα XML στον Internet Explorer. "Αυτή η ευπάθεια επιτρέπει σε έναν απομακρυσμένο εισβολέα να αποκτήσει πρόσβαση στα τοπικά αρχεία ενός χρήστη και, για παράδειγμα, να εξάγει πληροφορίες σχετικά με την έκδοση του λογισμικού που είναι εγκατεστημένο στο σύστημα", λέει ο Page. "Έτσι, ένα ερώτημα για "c:Python27NEWS.txt" θα επιστρέψει την έκδοση αυτού του προγράμματος (ο διερμηνέας Python σε αυτήν την περίπτωση)."
Από μέσα Windows Όλα τα αρχεία MHT ανοίγουν από προεπιλογή στον Internet Explorer, καθιστώντας την εκμετάλλευση αυτού του ευάλωτου σημείου ευπάθειας ασήμαντη, καθώς ο χρήστης χρειάζεται μόνο να κάνει διπλό κλικ σε ένα κακόβουλο αρχείο που λαμβάνει μέσω email, μέσων κοινωνικής δικτύωσης ή άμεσων μηνυμάτων.
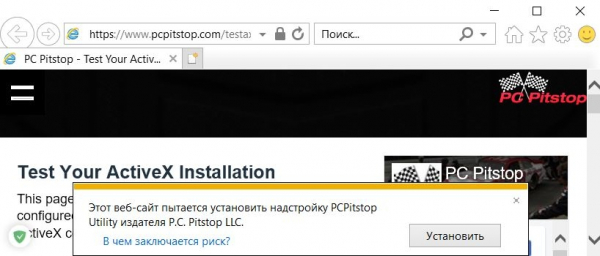
«Συνήθως, κατά τη δημιουργία μιας παρουσίας ενός αντικειμένου ActiveX, όπως το Microsoft.XMLHTTP, ο χρήστης θα λάβει μια προειδοποίηση ασφαλείας στον Internet Explorer που θα ζητήσει επιβεβαίωση για την ενεργοποίηση του αποκλεισμένου περιεχομένου», εξηγεί ο ερευνητής. "Ωστόσο, όταν ανοίγετε ένα προπαρασκευασμένο αρχείο .mht χρησιμοποιώντας ειδικά σχεδιασμένες ετικέτες σήμανσης ο χρήστης δεν θα λάβει προειδοποιήσεις για δυνητικά επιβλαβές περιεχόμενο."
Σύμφωνα με τον Page, δοκίμασε με επιτυχία την ευπάθεια στην τρέχουσα έκδοση του προγράμματος περιήγησης Internet Explorer 11 με όλες τις τελευταίες ενημερώσεις ασφαλείας στα συστήματα. Windows 7, Windows 10 и Windows Server 2012 R2.
Ίσως τα μόνα καλά νέα στη δημόσια αποκάλυψη αυτού του ευάλωτου σημείου είναι το γεγονός ότι το κάποτε κυρίαρχο μερίδιο αγοράς του Internet Explorer έχει πλέον συρρικνωθεί σε μόλις 7,34%, σύμφωνα με το NetMarketShare. Αλλά από τότε... Windows χρησιμοποιεί τον Internet Explorer ως την προεπιλεγμένη εφαρμογή για το άνοιγμα αρχείων MHT, οι χρήστες δεν χρειάζεται να ορίσουν τον IE ως το προεπιλεγμένο πρόγραμμα περιήγησής τους και εξακολουθούν να είναι ευάλωτοι εφόσον ο IE εξακολουθεί να υπάρχει στα συστήματά τους και δεν δίνουν προσοχή στη μορφή των αρχείων που κατεβάζουν από το Διαδίκτυο.
Πίσω στις 27 Μαρτίου, ο John ειδοποίησε τη Microsoft για αυτήν την ευπάθεια στο πρόγραμμα περιήγησής της, αλλά στις 10 Απριλίου, ο ερευνητής έλαβε μια απάντηση από την εταιρεία, όπου ανέφερε ότι δεν θεωρούσε αυτό το πρόβλημα κρίσιμο.
«Η επιδιόρθωση θα κυκλοφορήσει μόνο με την επόμενη έκδοση του προϊόντος», ανέφερε η Microsoft στην επιστολή. «Αυτή τη στιγμή δεν έχουμε σχέδια να κυκλοφορήσουμε λύση για αυτό το ζήτημα».
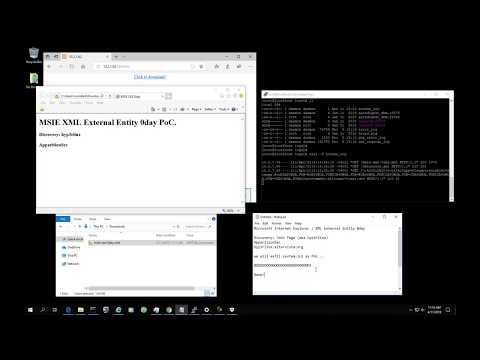
Μετά από μια σαφή απάντηση από τη Microsoft, ο ερευνητής δημοσίευσε λεπτομέρειες για την ευπάθεια zero-day στον ιστότοπό του, καθώς και κώδικα επίδειξης και ένα βίντεο στο YouTube.
Αν και η υλοποίηση αυτής της ευπάθειας δεν είναι τόσο απλή και απαιτεί με κάποιο τρόπο να αναγκαστεί ο χρήστης να εκτελέσει ένα άγνωστο αρχείο MHT, αυτή η ευπάθεια δεν πρέπει να ληφθεί σοβαρά υπόψη παρά την έλλειψη ανταπόκρισης από τη Microsoft. Ομάδες χάκερ έχουν χρησιμοποιήσει αρχεία MHT για ηλεκτρονικό ψάρεμα και διανομή κακόβουλου λογισμικού στο παρελθόν και τίποτα δεν θα τους εμποδίσει να το κάνουν τώρα.
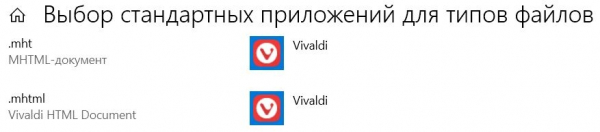
Ωστόσο, για να αποφύγετε αυτό και πολλά παρόμοια τρωτά σημεία, απλώς δώστε προσοχή στην επέκταση των αρχείων που λαμβάνετε από το διαδίκτυο και ελέγξτε τα με ένα antivirus ή στον ιστότοπο VirusTotal. Και για πρόσθετη ασφάλεια, απλώς ορίστε το αγαπημένο σας πρόγραμμα περιήγησης, εκτός από τον Internet Explorer, ως την προεπιλεγμένη εφαρμογή για αρχεία .mht ή .mhtml. Για παράδειγμα, στο windows 10 Αυτό μπορεί να γίνει αρκετά εύκολα στο μενού "Επιλογή προεπιλεγμένων εφαρμογών για τύπους αρχείων".
Πηγή: 3dnews.ru
