

Una cuenta de administrador comprometida provocó una interrupción de casi cuatro horas en Orange España, el segundo operador de telecomunicaciones más grande de España, que presta servicios a 11 millones de suscriptores. Para acceder a la interfaz de registro, RIPE NCC Orange España utilizó la contraseña predecible "ripeadmin" y no tenía habilitada la autenticación de dos factores.
La contraseña de RIPE fue interceptada durante un ataque de malware al sistema de un empleado y, desde septiembre, figura en bases de datos de contraseñas comprometidas que se venden en el mercado negro. Cabe destacar que, además de la cuenta de Orange Espagne, estas bases de datos también incluyen miles de otras cuentas de access.ripe.net, que podrían utilizarse para llevar a cabo ataques similares.
El incidente pasó desapercibido hasta el 2 de enero, cuando un vándalo accedió a la interfaz web. RIPE NCC y no realizaron cambios en la configuración de BGP y RPKI (Infraestructura de Clave Pública de Recursos), interrumpiendo el enrutamiento de aproximadamente la mitad del tráfico del operador de telecomunicaciones durante casi cuatro horas. Las acciones de los atacantes provocaron que la tecnología RPKI, diseñada para proteger los anuncios BGP contra la suplantación de identidad, se utilizara para bloquear anuncios legítimos.
El atacante creó varios registros RPKI ROA (Autorización de Origen de Ruta) nuevos, incluyendo registros que vinculaban grandes bloques de direcciones de Orange Espagne a un sistema autónomo extranjero. Esto provocó que los anuncios BGP válidos del sistema autónomo de este operador fueran bloqueados en los routers de muchos operadores de red troncal. Como resultado, el número de rutas BGP vinculadas a Orange Espagne se redujo de 9200 a 7400, y el tráfico disminuyó casi a la mitad.
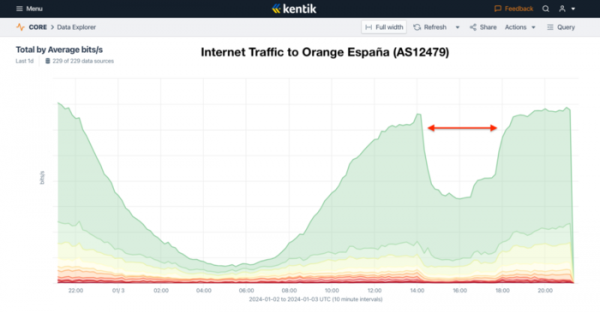
RPKI (Infraestructura de Clave Pública de Recursos) se utiliza para autorizar anuncios BGP y permite determinar si un anuncio BGP proviene del propietario de la red o no. Al usar RPKI para sistemas autónomos y direcciones IP Se construye una cadena de confianza desde la IANA hasta los registradores regionales (RIR), y luego hasta los proveedores (LIR) y los usuarios finales, lo que permite a terceros verificar que una transacción de recursos fue realizada por su propietario. Sin autorización, cualquier operador puede anunciar una subred con información ficticia sobre la longitud de la ruta e iniciar el tránsito de tráfico desde otros sistemas que no aplican el filtrado de anuncios.
Fuente: opennet.ru
