

Para garantizar una alta eficiencia de las herramientas de seguridad de la información, la conexión de sus componentes juega un papel importante. Le permite cubrir no solo amenazas externas sino también internas. A la hora de diseñar una infraestructura de red, cada herramienta de seguridad, ya sea un antivirus o un firewall, es importante para que funcionen no sólo dentro de su clase (Endpoint security o NGFW), sino que también tengan la capacidad de interactuar entre sí para combatir amenazas de forma conjunta. .
Un poco de teoría
No sorprende que los ciberdelincuentes actuales se hayan vuelto más emprendedores. Utilizan una variedad de tecnologías de red para difundir malware:
El phishing por correo electrónico hace que el malware cruce el umbral de su red mediante ataques conocidos, ya sea ataques de día cero seguidos de una escalada de privilegios o movimiento lateral a través de la red. Tener un dispositivo infectado podría significar que su red podría usarse en beneficio de un atacante.
En algunos casos, cuando es necesario asegurar la interacción de los componentes de seguridad de la información, al realizar una auditoría de seguridad de la información del estado actual del sistema, no es posible describirlo utilizando un único conjunto de medidas que estén interconectadas. En la mayoría de los casos, muchas soluciones tecnológicas que se centran en contrarrestar un tipo específico de amenaza no brindan integración con otras soluciones tecnológicas. Por ejemplo, los productos de protección de terminales utilizan análisis de comportamiento y firmas para determinar si un archivo está infectado o no. Para detener el tráfico malicioso, los firewalls utilizan otras tecnologías, que incluyen filtrado web, IPS, sandboxing, etc. Sin embargo, en la mayoría de las organizaciones estos componentes de seguridad de la información no están conectados entre sí y funcionan de forma aislada.
Tendencias en la implementación de la tecnología Heartbeat
El nuevo enfoque de la ciberseguridad implica protección en todos los niveles, con las soluciones utilizadas en cada nivel conectadas entre sí y capaces de intercambiar información. Esto lleva a la creación de Sunchronized Security (SynSec). SynSec representa el proceso de garantizar la seguridad de la información como un solo sistema. En este caso, cada componente de seguridad de la información está conectado entre sí en tiempo real. Por ejemplo, la solución implementarse de acuerdo con este principio.
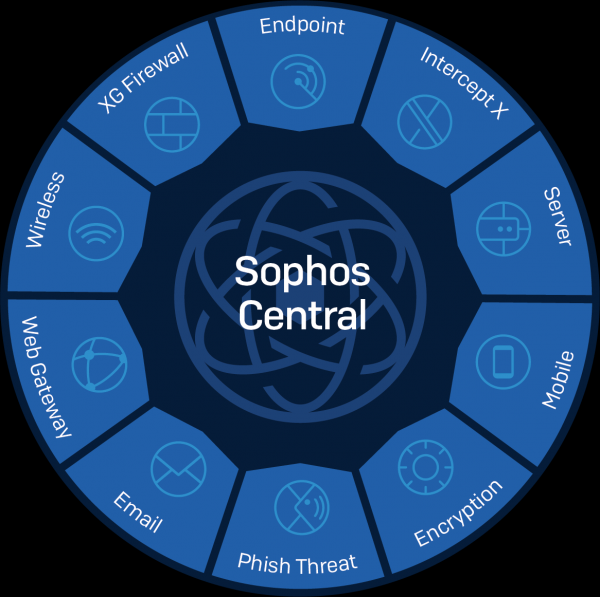
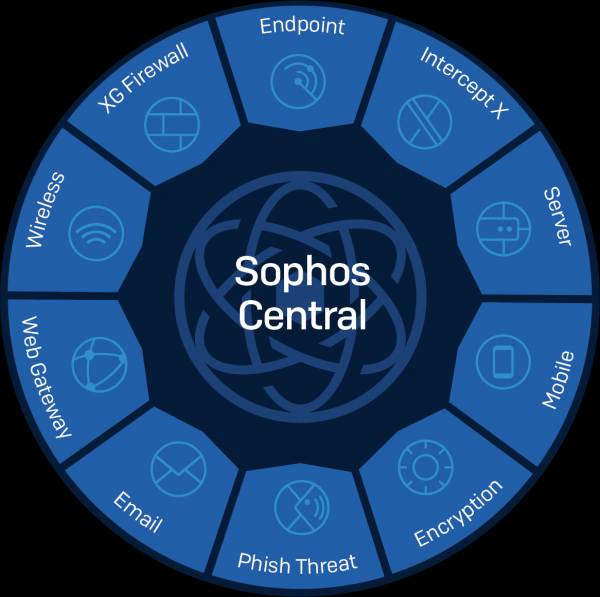
La tecnología Security Heartbeat permite la comunicación entre componentes de seguridad, lo que permite la colaboración y el monitoreo del sistema. EN Se integran soluciones de las siguientes clases:
- - antivirus de firma clásico;
- — antivirus especializado para servidores;
- – antivirus de nueva generación (sin firmas y con tecnologías de inteligencia artificial);
- — Cortafuegos de próxima generación;
- — gestión de dispositivos móviles y control de acceso al correo y archivos corporativos;
- ;
- — puntos de acceso gestionados tanto desde la nube como localmente a través de Sophos UTM/Sophos XG;
- — una solución clásica para filtrar el tráfico web;
- — solución antispam/antivirus local/en la nube;
- — sensibilizar a los empleados, realizar envíos de prueba de phishing;
- — auditoría de infraestructuras en la nube.
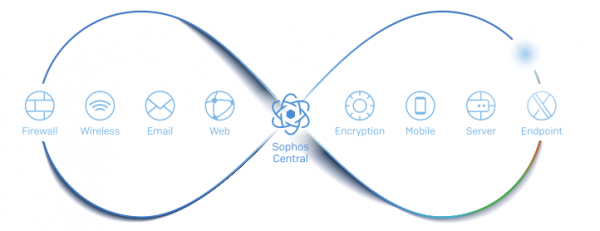
Es fácil ver que Sophos Central admite una gama bastante amplia de soluciones de seguridad de la información. En Sophos Central, el concepto SynSec se basa en tres principios importantes: detección, análisis y respuesta. Para describirlos en detalle, nos detendremos en cada uno de ellos.
Conceptos de SynSec
DETECCIÓN (detección de amenazas desconocidas)
Los productos de Sophos, gestionados por Sophos Central, comparten automáticamente información entre sí para identificar riesgos y amenazas desconocidas, que incluyen:
- análisis del tráfico de red con capacidad de identificar aplicaciones de alto riesgo y tráfico malicioso;
- Detección de usuarios de alto riesgo mediante análisis de correlación de sus acciones en línea.
ANALISIS (instantáneo e intuitivo)
El análisis de incidentes en tiempo real proporciona una comprensión instantánea de la situación actual del sistema.
- Muestra la cadena completa de eventos que llevaron al incidente, incluidos todos los archivos, claves de registro, URL, etc.
RESPUESTA (respuesta automática a incidentes)
Configurar políticas de seguridad le permite responder automáticamente a infecciones e incidentes en cuestión de segundos. Esto está asegurado:
- aislamiento instantáneo de dispositivos infectados y detención del ataque en tiempo real (incluso dentro de la misma red/dominio de transmisión);
- restringir el acceso a los recursos de la red de la empresa para dispositivos que no cumplan con las políticas;
- inicie de forma remota un análisis del dispositivo cuando se detecte spam saliente.
Hemos analizado los principales principios de seguridad en los que se basa Sophos Central. Pasemos ahora a una descripción de cómo se manifiesta la tecnología SynSec en acción.
De la teoría a la práctica.
Primero, expliquemos cómo interactúan los dispositivos utilizando el principio SynSec utilizando la tecnología Heartbeat. El primer paso es registrar Sophos XG en Sophos Central. En esta etapa, recibe un certificado de autoidentificación, una dirección IP y un puerto a través del cual los dispositivos finales interactuarán con él utilizando la tecnología Heartbeat, así como una lista de ID de los dispositivos finales administrados a través de Sophos Central y sus certificados de cliente.
Poco después de que se produzca el registro de Sophos XG, Sophos Central enviará información a los puntos finales para iniciar una interacción Heartbeat:
- lista de autoridades certificadoras utilizadas para emitir certificados de Sophos XG;
- una lista de ID de dispositivos registrados en Sophos XG;
- Dirección IP y puerto para interacción mediante tecnología Heartbeat.
Esta información se almacena en el ordenador en la siguiente ruta: %ProgramData%SophosHearbeatConfigHeartbeat.xml y se actualiza periódicamente.
La comunicación mediante la tecnología Heartbeat se lleva a cabo mediante el envío de mensajes del punto final a la dirección IP mágica 52.5.76.173:8347 y viceversa. Durante el análisis se reveló que los paquetes se envían con un período de 15 segundos, según afirma el proveedor. Vale la pena señalar que los mensajes Heartbeat son procesados directamente por XG Firewall: intercepta paquetes y monitorea el estado del punto final. Si realiza la captura de paquetes en el host, parecerá que el tráfico se comunica con la dirección IP externa, aunque en realidad el punto final se comunica directamente con el firewall XG.
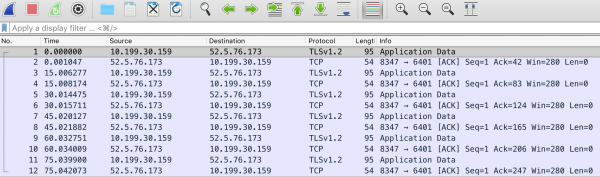
Supongamos que una aplicación maliciosa de alguna manera ingresó a su computadora. Sophos Endpoint detecta este ataque o dejamos de recibir Heartbeat de este sistema. Un dispositivo infectado envía automáticamente información sobre el sistema infectado, lo que desencadena una cadena automática de acciones. XG Firewall aísla instantáneamente su computadora, evitando que el ataque se propague e interactúe con los servidores C&C.
Sophos Endpoint elimina automáticamente el malware. Una vez eliminado, el dispositivo final se sincroniza con Sophos Central y luego XG Firewall restaura el acceso a la red. El análisis de causa raíz (RCA o EDR - Detección y respuesta de endpoints) le permite obtener una comprensión detallada de lo que sucedió.
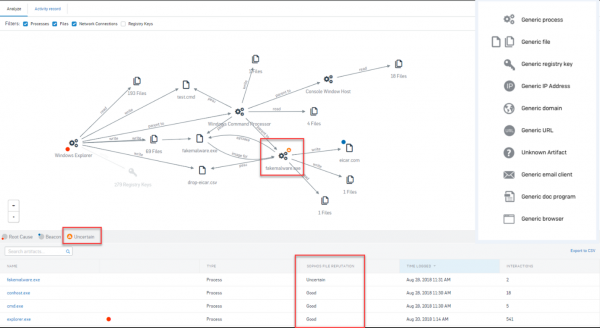
Suponiendo que se acceda a los recursos corporativos a través de dispositivos móviles y tabletas, ¿es posible proporcionar SynSec?
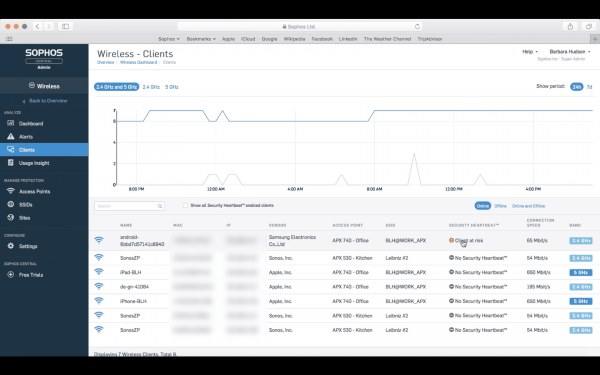
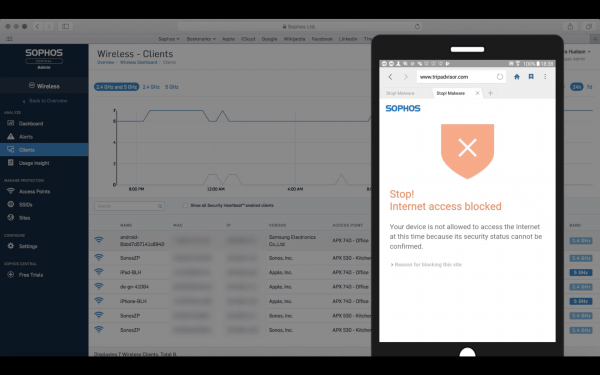
Sophos Central proporciona soporte para este escenario и . Supongamos que un usuario intenta violar la política de seguridad en un dispositivo móvil protegido con Sophos Mobile. Sophos Mobile detecta una infracción de la política de seguridad y envía notificaciones al resto del sistema, lo que activa una respuesta preconfigurada al incidente. Si Sophos Mobile tiene configurada una política de "denegar conexión de red", Sophos Wireless restringirá el acceso a la red para este dispositivo. Aparecerá una notificación en el panel de control de Sophos Central, en la pestaña Sophos Wireless, indicando que el dispositivo está infectado. Cuando el usuario intente acceder a la red, aparecerá una pantalla de presentación en la pantalla informándole que el acceso a Internet es limitado.
El terminal tiene varios estados de Heartbeat: rojo, amarillo y verde.
El estado rojo ocurre en los siguientes casos:
- malware activo detectado;
- se detectó un intento de ejecutar malware;
- tráfico de red malicioso detectado;
- el malware no fue eliminado.
Un estado amarillo significa que el terminal ha detectado malware inactivo o ha detectado un PUP (programa potencialmente no deseado). Un estado verde indica que no se ha detectado ninguno de los problemas anteriores.
Habiendo analizado algunos escenarios clásicos para la interacción de dispositivos protegidos con Sophos Central, pasemos a una descripción de la interfaz gráfica de la solución y una revisión de las configuraciones principales y las funciones admitidas.
Interfaz gráfica
El panel de control muestra las últimas notificaciones. También se muestra un resumen de los distintos componentes de protección en forma de diagramas. En este caso, se muestran datos resumidos sobre la protección de ordenadores personales. Este panel también proporciona información resumida sobre intentos de visitar recursos peligrosos y recursos con contenido inapropiado, y estadísticas de análisis de correo electrónico.
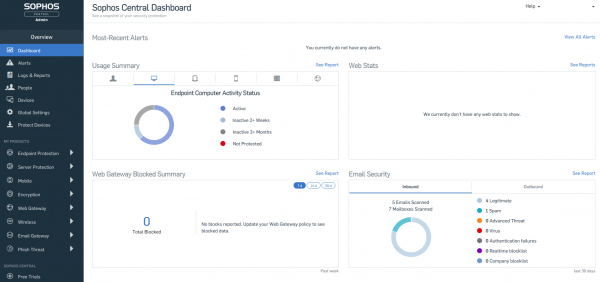
Sophos Central admite la visualización de notificaciones por gravedad, evitando que el usuario se pierda alertas de seguridad críticas. Además de un resumen sucinto del estado del sistema de seguridad, Sophos Central admite el registro de eventos y la integración con sistemas SIEM. Para muchas empresas, Sophos Central es una plataforma tanto para SOC interno como para brindar servicios a sus clientes: MSSP.
Una de las características importantes es la compatibilidad con una caché de actualización para clientes finales. Esto le permite ahorrar ancho de banda en el tráfico externo, ya que en este caso las actualizaciones se descargan una vez a uno de los clientes finales y luego otros puntos finales descargan actualizaciones desde él. Además de la función descrita, el punto final seleccionado puede transmitir mensajes de políticas de seguridad e informes de información a la nube de Sophos. Esta función será útil si hay dispositivos finales que no tienen acceso directo a Internet, pero requieren protección. Sophos Central ofrece una opción (protección contra manipulaciones) que prohíbe cambiar la configuración de seguridad del ordenador o eliminar el agente del endpoint.
Uno de los componentes de la protección de endpoints es un antivirus de nueva generación (NGAV). . Utilizando tecnologías de aprendizaje automático profundo, el antivirus puede identificar amenazas previamente desconocidas sin utilizar firmas. La precisión de la detección es comparable a la de sus homólogos de firmas, pero a diferencia de ellos, proporciona protección proactiva, evitando ataques de día cero. Intercept X puede trabajar en paralelo con antivirus exclusivos de otros proveedores.
En este artículo, hablamos brevemente sobre el concepto SynSec, que se implementa en Sophos Central, así como algunas de las capacidades de esta solución. Describiremos cómo funciona cada uno de los componentes de seguridad integrados en Sophos Central en los siguientes artículos. Puede obtener una versión de demostración de la solución. .
Fuente: habr.com
