

برای بحث در لیست پستی توسعهدهندگان هسته Linux وصلههایی برای پیادهسازی سیستم فایل BeamFS منتشر شده است که از کدگذاری Reed-Solomon برای شناسایی و بازیابی دادههای خراب موجود در پیکربندیهای تک درایو استفاده میکند. کاربردهای اصلی BeamFS شامل رایانههای ماهوارهای، تجهیزات موجود در اتاقهای پرتودرمانی و سایر سیستمهایی است که در محیطهای با تابش بالا کار میکنند، که بازیابی دادههای خراب برای آنها بسیار مهمتر از عدم توانایی در خواندن اطلاعات است.
به طور پیشفرض، BeamFS میتواند تا ۸ بایت از دست رفته را در هر بلوک ۲۵۵ بایتی با سربار ۷٪ بازیابی کند (۲۸۸ بایت کدهای بازیابی برای هر ۴۰۹۶ بایت داده ذخیره شده). کدهای تصحیح خطا نه تنها برای دادهها، بلکه برای اطلاعات سرویس در سوپربلوک، inode، فهرستهای دایرکتوری و بیتمپها نیز اعمال میشوند. بررسیهای یکپارچگی و تلاش برای بازیابی دادههای از دست رفته در طول هر عملیات خواندن انجام میشود. اگر صحت اطلاعات تضمین نشود، عملیات با خطای "-EIO" شکست میخورد و از بازیابی بیسروصدای دادههای خراب جلوگیری میکند.
آزمایشهای انجام شده نشان داد که وقتی برد i.MX 8M Plus تحت تابش قرار گرفت Linux و سیستم فایل ext4 با پروتونهایی با انرژیهای بین 20 تا 58 meV، 90٪ از کل خرابیها در سطح سیستم فایل و درایور دستگاه ذخیرهسازی رخ داده است. شبیهسازی خرابیهای تک بیتی هنگام خواندن از درایو نیز انجام شد: BeamFS و Btrfs با موفقیت خرابی دادهها را تشخیص دادند و همیشه خطا را برمیگرداندند، در حالی که ext4 و ext3 بیسروصدا دادههای خراب را برمیگرداندند.
BeamFS یکپارچگی و بازیابی را فقط در طول مرحله خواندن از دستگاه ذخیرهسازی فیزیکی تا انتقال آن به حافظه پنهان صفحه در RAM تضمین میکند. یکپارچگی ذخیرهسازی RAM را میتوان با استفاده از تراشههای حافظه تصحیح خطا حفظ کرد.
از جمله محدودیتهای BeamFS میتوان به عدم پشتیبانی از حالت ژورنالینگ و کپی هنگام نوشتن (CoW) اشاره کرد - فرادادهها به صورت تصادفی روی درایو نوشته میشوند، بنابراین در صورت خاموش شدن غیرطبیعی، بررسی کامل با استفاده از fsck مورد نیاز است.
علاوه بر BeamFS اخیراً برای هسته Linux دو سیستم فایل دیگر پیشنهاد شد:
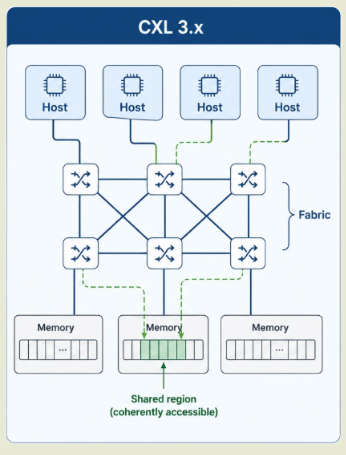
- در همایشی که چند روز پیش برگزار شد Linux در کنفرانس Plumbers 2026، یکی از مهندسان هواوی (به صورت ویدیو و اسلاید) سیستم فایل XMFS (سیستم فایل حافظه eXpress بین گرهای) را برای هسته ارائه کرد. Linux، برای استفاده در کلاسترهایی با RAM مشترک در تمام گرهها (مانند tmpfs، اما برای همه گرهها) طراحی شده است. XMFS امکان استفاده از رابط سیستم فایل استاندارد POSIX را برای کار با حافظه خارجی فراهم میکند که مستقیماً با استفاده از فناوریهایی مانند CXL 3.0 (Compute Express Link) و Huawei United Bus آدرسدهی میشود. این پروژه در حال حاضر در مرحله نمونه اولیه آزمایشی است و تحت آزمایش داخلی قرار دارد و هنوز برای ادغام هسته آماده نیست.

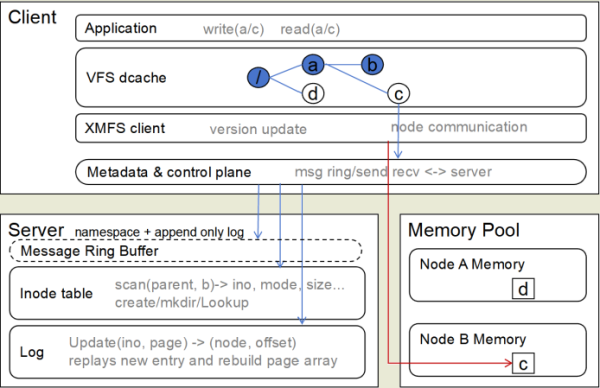
سیستم فایل دارای معماری کلاسیک برای سیستمهای فایل توزیعشده با تخصیص است. سرور، مسئول ثبت وقایع، نگهداری جداول inode و نگاشت محتوا و فراداده به حافظه هر گره.

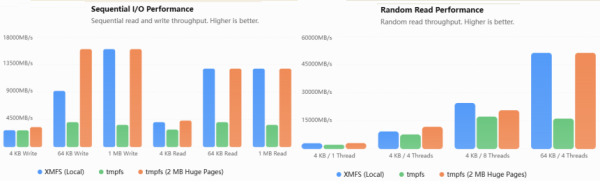
هنگام آزمایش استفاده از XMFS برای کارهایی مانند اشتراکگذاری تصاویر کانتینر در گرهها، پیادهسازی عملکردی مشابه tmpfs با صفحات حافظه بزرگ (صفحات عظیم ۲ مگابایتی) را نشان داد.


- با استفاده از هوش مصنوعی، سیستم فایل MeshXFS توسعه داده شد. این سیستم، انشعابی از XFS است که برای استفاده همزمان در چندین گره در یک خوشه سازگار شده است. MeshXFS به یک دستگاه بلوک مشترک اجازه میدهد تا در حالت خواندن-نوشتن روی گرههای مختلف نصب شود، یکپارچگی را حفظ کند و قفلها را در طول دسترسی همزمان به دادهها مدیریت کند. این پروژه به عنوان آزمایشی برای بررسی امکان ایجاد دادهها با استفاده از مدلهای هوش مصنوعی آغاز شد. Linux- درایورهایی با سیستم فایلی که از قفلهای توزیعشده، دسترسی همزمان و بازیابی خرابی پشتیبانی میکنند. کار اصلی با استفاده از Claude Opus انجام شد، اما Claude Fable، GPT، Gemini و Astra برای رسیدگی به مسائل پیچیده خاص مورد استفاده قرار گرفتند. این آزمایش موفقیتآمیز تلقی شد و چندین نسخه کاری از MeshXFS قبلاً منتشر شده است.
ویژگیهای اضافی پیادهسازیشده بر روی XFS شامل دو حالت مدیریت قفل توزیعشده (همگامسازی شبکه و ذخیرهسازی وضعیت روی یک دیسک مشترک جداگانه)، سازگاری حافظه پنهان در بین گرهها، ژورنالینگ بازیابی و تطبیق فرمت دیسک و ابزارها با مشخصات یک سیستم فایل خوشهای است. پشتیبانی برای کار با فضای ذخیرهسازی مشترک متصل از طریق iSCSI (آزمایششده روی 16 گره) یا با تکثیر دستگاه بلوکی با استفاده از DRBD ارائه میشود. هماهنگی قفل، توابع کشف گره، بررسیهای در دسترس بودن و تشخیص گره ناموفق در یک ماژول هسته مشترک پیادهسازی شدهاند. این عملیات در Proxmox VE 9، RHEL 9 آزمایش شده است. Ubuntu ۸/۹ و Debian 12 / 13.
منبع: opennet.ru
