

Tiedot tapauksesta, jossa hyökkääjät saivat haltuunsa 333 Tor-palvelimen lähtösolmua (Torilla on yhteensä noin 3 000 lähtösolmua) ja käyttivät niitä salaamattoman liikenteen sieppaamiseen ja SSH-yhteyksien uudelleenohjaamiseen, on julkaistu. Hyökkäys alkoi 2. lokakuuta (perjantai-iltana), mutta se havaittiin ja esto alkoi 4. lokakuuta. 5. lokakuuta kaikki vaarantuneet palvelimet suljettiin joko niiden operaattoreiden tai hyökkääjien itsensä toimesta. Tutkimuksessa paljastui, että hyökkääjät saivat pääsyn palvelimille kaksi kuukautta ennen Tor-käyttäjiin kohdistunutta hyökkäystä ja asensivat Ebury 1.8.3 -haittaohjelman vaarantuneisiin järjestelmiin.
Hyökkäyksen tavoitteena oli siepata salasanoja, avaimia ja luottamuksellisia tietoja salaamattomasta kauttakulkuliikenteestä sekä kaapata SSH-salasanoja. Salaamatonta liikennettä analysoidessaan hyökkääjät keskittyivät sähköpostipalvelimille lähetettyihin salaamattomiin pyyntöihin. Jotta lähtösolmuilla palattaisiin salaamattomaan toimintaan, estettiin salatun tiedonsiirron muodostamiseen sähköpostipalvelimien kanssa käytetyt verkkoportit. palvelimetSalaamatonta liikennettä analysoitiin lennossa.
SSH-salasanojen keräämiseksi SSH-pyynnöt ohjattiin yhdelle hyökkääjien 12 palvelimesta. Nämä palvelimet hyväksyivät SSH-yhteydet ja näyttivät salasanakehotteen hyökkääjän puolesta. palvelin, johon yhteys muodostettiin. Koska isäntäavaimet eivät täsmänneet, ssh antoi asiakaspuolella varoituksen yhteyden muodostamisesta tuntemattomaan palvelin.
Jos käyttäjä jätti tämän varoituksen huomiotta ja antoi salasanan yhteyden muodostamiseksi, haitallinen ohjelma palvelin välitti yhteyden lailliselle SSH-kohdepalvelimelle, tallensi uhrin syöttämän salasanan ja sieppasi tietoja SSH-istunnosta. Samaan aikaan se muodosti yhteyden kohdepalvelimeen siepatulla salasanalla ja asensi sille Ebury-haittaohjelman. Ottamalla hallinnan Linux-palvelimilla, jotka eivät olleet Torin lähtösolmuja, hyökkääjät muuttivat torrc-tiedoston asetuksia ja muuttivat ne uusiksi haitallisiksi Torin lähtösolmuiksi.
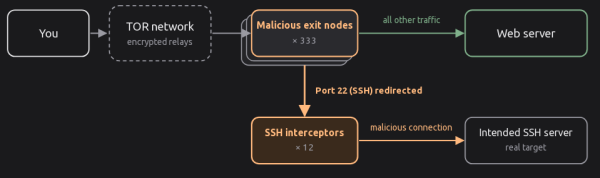
Kaikkien haitallisten poistumissolmujen tunnistamiseksi ongelman löytänyt tutkija käytti exitmap-apuohjelmaa luetteloidakseen kaikki poistumissolmut, muodostaakseen SSH-yhteyden jokaisen kautta ja varmistaakseen, että pyyntö ohjattiin uudelleen. On epäselvää, miten hyökkääjät tarkalleen ottaen pääsivät kaapattuihin Tor-solmuihin, mutta jotkut ovat muun muassa spekuloineet sillä.
oletuksia hosting-operaattoreiden vaarantumisesta.
Lähde: opennet.ru
