

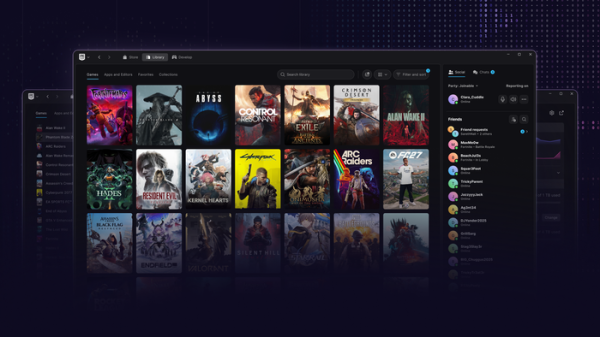
Epic Games on julkaissut esikatselun uudesta Epic Games Launcherista, joka sisältää aiemmin luvatun alustatuen. LinuxUudessa versiossa on myös päivitetty ulkoasu, lyhyempi käynnistysaika, integroitu äänikeskustelu, yksi sivu pelien käynnistysten hallintaan, mahdollisuus sijoittaa mukautettuja sovelluksia ja pelejä paneeliin, laajennettu haku sekä latausnopeuden ja toiminnan seuranta.
Lisäksi ilmoitettiin, että Fortnite-nettipelin versiota valmistellaan. LinuxTämä projekti sisältää EAC (Easy Anti-Cheat) -suojausjärjestelmän päivittämisen laitteelle Linux-ylläpitäjien kanssa luodaan jakeluja ja yhteyksiä huijauksenestojärjestelmien tarvittavien ominaisuuksien toteuttamiseksi LinuxOn huomattava, että EAC:n vanha toteutus Linux ei tarjoa vaadittua huijaussuojausta, minkä vuoksi monet pelikehittäjät eivät lisää tukea LinuxEAC:n uusi versio käyttää ytimen tarjoamia vakiomuotoisia suojausmekanismeja oman ytimen moduulin sijaan. Linux, ja itse huijauksenesto toimii systemd-palveluna.
EAC:n käyttöä varten jakelujen on täytettävä seuraavat vaatimukset:
- Hyväksytyillä avaimilla allekirjoitettujen ytimen, ajureiden ja ytimen moduulien suojattu käynnistys. Oikeanlainen varmennettu käynnistys on jo varmistettu Ubuntu, Fedora, Bazziitti, Sinivalas, Debian, openSUSE, SUSE, Rocky Linux и AlmaLinux.
- Aktivoi TPM 2.0 BIOSissa luodaksesi vahvistetun käynnistyslokin.
- Käyttämällä käynnistyslataimia, kuten systemd-boot ja GRUB, jotka tukevat mitattua käynnistystilaa, voit varmistaa kokoonpanon ja ladattujen komponenttien oikeellisuuden.
- IOMMU-tekniikan aktivointi BIOSissa ja ytimessä, mikä estää huijauslaitteita pääsemästä pelimuistiin.
- Ottaa käyttöön ytimen lukitustilan, joka rajoittaa pääkäyttäjän pääsyä ytimeen ja estää UEFI Secure Boot -ohituspolut (rajoittaa pääsyä hakemistoihin /dev/mem, /dev/kmem, /dev/port, /proc/kcore, debugfs, kprobes debug mode, mmiotrace, tracefs, BPF, PCMCIA CIS (Card Information Structure), jotkut ACPI-rajapinnat ja CPU MSR -rekisterit, estää kexec_file- ja kexec_load-kutsuja, estää siirtymisen lepotilaan, rajoittaa DMA:n käyttöä PCI-laitteille, estää ACPI-koodin tuomisen EFI-muuttujista ja estää I/O-porttien manipuloinnin).
- Kexec-mekanismin poistaminen käytöstä ytimessä, jota käytetään uuden ytimen käynnistämiseen vanhasta ilman järjestelmän täydellistä uudelleenkäynnistystä.
- Tuki LSM-hookseille (Linux BPF:n suojausmoduuli) eBPF-ohjelmien yhdistämiseen, jotka hallitsevat pääsyä ja valvovat prosessien toimintaa (estävät pelimuistin lukemisen ja muokkaamisen sekä tarkistavat huijausjärjestelmän toiminnan).
Kehittäjät Ubuntu ovat jo aloittaneet keskustelut julkaistuista vaatimuksista ottaen huomioon aiemmat kielteiset kokemukset käyttäjien yksityisyyden loukkauksista Windows (EAC suoritti salaa koodia suojauksen nollannella kehällä, lähetti tietoja ulkoisille laitteille serveria (Tämä voitaisiin tehdä ilman käyttäjän nimenomaista suostumusta ja jäädä järjestelmään pelin poistamisen jälkeen.) Huolenaiheita ovat myös lisääntynyt hyökkäyspinta-ala haittaohjelmille ja yhteys kiinalaiseen Tencent-yritykseen (joka omistaa 40 % Ecic Gamesista), joka saattaa olla kiinnostunut vakoilemaan käyttäjiä. Ehdotetaan, että EAC-paketteja ei jaeta pääarkistojen kautta, käyttäjille tiedotetaan mahdollisista riskeistä ja tarjotaan erillinen käynnistysasetus niille, joiden on käytettävä EAC:tä.
Lähde: opennet.ru
