

Firefox 159 on julkaistu yhdessä päivitysten kanssa aiempiin pitkäaikaisiin tukihaaroihin – 153.6.0 ja 115.44.0. Osana uutta kahden viikon julkaisusykliä Firefox 160 on siirtynyt beta-testausvaiheeseen, ja se julkaistaan 10. marraskuuta.
Firefox 159:n (1, 2, 3) tärkeimmät uudet ominaisuudet:
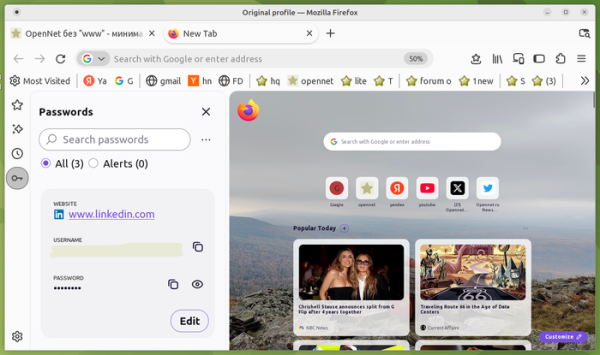
- Oletussivupalkkiin on lisätty painike tallennettujen salasanojen käyttämiseksi.

- ”Älykäs ikkuna” -tila, joka tarjoaa erillisen tilan tekoälyn kanssa vuorovaikutukseen, sisältää nyt mahdollisuuden seurata sivujen muutoksia. Esimerkiksi tätä uutta ominaisuutta voidaan käyttää verkkokauppojen hinnanlaskujen havaitsemiseen. Voit ottaa seurannan käyttöön käyttämällä selaimen sisäänrakennetun tekoälyavustajakeskustelun ”/watch”-komentoa ja hallita sitä työkalupalkin Tehtävät-painikkeella tai about:smartwindowtasks-sivulla. Firefox näyttää ilmoituksen, kun muutos havaitaan.
- Tekoälysivun sisällön yhteenvetotoimintoa on uudistettu siten, että se välittää sivulinkin tekoälypalveluntarjoajalle sivutekstin sijaan, mikä on ratkaissut epätäydellisen sivuanalyysin ongelmat.
- Pikanäppäimiä on lisätty: Ctrl+Shift+A avoimien välilehtien hakemiseen ja Ctrl+Shift+F lisäosien tai teemojen hallintaan. Pikanäppäimiä voi muuttaa tietoja:näppäimistö-sivulla.
- Kokoonpanoissa macOS Alustan natiivi käyttöliittymä tiedon lähettämiseen muiden sovellusten, kuten AirDropin ja Viestit-sovelluksen, kautta on nyt käytössä. Mahdollisuus lähettää useita valittuja välilehtiä kerralla on lisätty.
- Verkkokehitystyökaluissa verkkokonsoli mahdollistaa nyt aiemmin let-, const- ja class-lauseilla ilmoitettujen muuttujien uudelleenmäärittelyn.
- Vieritysohjatun animaation tuki on lisätty. Tämän avulla voit luoda indikaattoreita sivun sijainnin visuaaliseen esittämiseen tai lisätä tehosteita, jotka muuttavat sisältöä sen tullessa näkyviin vierityksen aikana. Käytettävissä on kaksi tilaa: "ScrollTimeline", joka sitoo vierityssijainnin koordinaattiakseliin nähden, ja "ViewTimeline", joka sitoo yksittäisten sisältöelementtien suhteellisen näyttösiirtymän vieritysalueella. Uusia CSS-ominaisuuksia on lisätty: animation-timeline, scroll-timeline, view-timeline ja animation-range.
- Mukautettujen elementtien rekistereitä tuetaan nyt mukautettujen HTML-elementtien laajuuden erotteluun, mikä voi olla tarpeen, kun yhdellä sivulla käytetään useita eri mukautettuja HTML-elementtejä, joilla on sama nimi. Jos sivulla käytetään useita kirjastoja, jotka määrittävät samannimisen elementin, CustomElementRegistry() JavaScript-konstruktorin avulla voit määrittää elementtejä kustakin kirjastosta tiettyihin DOM-hierarkian osiin, jotka eivät leikkaa globaalia window.customElements-rekisteriä. Esimerkiksi, jos kaksi kirjastoa määrittelee eri elementit, joilla on sama nimi, , sitten sivun yhdessä osassa voit käyttää elementtiä ensimmäisestä kirjastosta ja toisaalta toisesta.
- WebGL-rajapinta tukee nyt EXT_clip_control- ja EXT_texture_mirror_clamp_to_edge-laajennuksia, ja WebGL 2 tukee nyt EXT_texture_norm16-laajennusta.
- Sanitizer-API toteuttaa HTML-koodin puhdistamisen jäsennysvaiheessa, ennen kuin elementit lisätään DOM-puuhun, mikä ratkaisee ongelman, joka liittyy puhdistamisprosessin aikana poistettavien mukautettujen elementtien rakentajien käynnistämiseen.
- Versiossa for Android Välilehtien uudelleenlatautuminen Xiaomi- ja Redmi-laitteilla on vähentynyt merkittävästi. Videoiden toisto-ongelmat verkkosivustoilla, kuten The New York Times, on ratkaistu.
- Firefox Enterprisessa järjestelmänvalvojilla on nyt mahdollisuus pyytää uudelleenkirjautumista yritystilillä ennen istunnon palauttamista kaatumisen jälkeen. Ohjelmiston osaluettelon (SBOM) tietojen luontia tuetaan nyt Firefox Enterprise -versioissa. Tekoälyllä avustettu lomakkeiden automaattinen täyttö on oletusarvoisesti poistettu käytöstä.
Uusien ominaisuuksien ja virheenkorjausten lisäksi Firefox 159 korjaa 167 haavoittuvuutta, joista 108 on luokiteltu erittäin vakaviksi. Suurin osa haavoittuvuuksista johtuu muistinhallintaongelmista, kuten puskurin ylivuodoista ja muistin käyttämisestä sen vapauttamisen jälkeen. Nämä ongelmat voivat johtaa haitallisen koodin suorittamiseen avattaessa erityisesti luotuja sivuja.
Lähde: opennet.ru
