

Grazin teknillisen yliopiston (Itävalta) tutkijat ovat tunnistaneet sarjan sivukanavahyökkäyksiä (PDF), joita tehdään tiedostojärjestelmän muutosten valvontamekanismien kautta. Hyökkäykset mahdollistavat muiden käyttäjien toiminnan seurannan analysoimalla tiedosto- ja hakemistokäyttötapahtumia API-rajapintojen, kuten inotifyn, kautta. Linux, FileObserver sisään Android, LueHakemistonMuutoksetW sisään Windows ja tiedostojärjestelmän tapahtumat macOSSaatuja tietoja voidaan käyttää käyttäjän näppäimistösyötteen rekonstruointiin, avattujen verkkosivustojen selvittämiseen tai klikkauskaappaushyökkäysten käynnistämiseen, jotka peittävät sisältöä aktiivisella ikkunalla juuri ennen napsautusta. Hyökkäysmenetelmiä toteuttava koodi on julkaistu MIT-lisenssillä.
Ensimmäinen hyökkäysmenetelmä on esitetty kohdassa Linux Tämä johtuu kyvystä määrittää pääsy hakemiston tiedostoihin, joita ei voi suoraan lukea tai valvoa. Inotifywatch-funktion avulla voit epäsuorasti seurata tiedostojen muutoksia hakemistossa valvomalla itse hakemistoa.
Etuoikeutetulla käyttäjällä ei ole suoraa pääsyä lukea /dev/input/event4-laitteen sisältöä tai valvoa sen toimintaa, joka tallentaa näppäimistön syöttötapahtumia. /dev/input/event4-tiedostossa tapahtuvat tapahtumat vaikuttavat kuitenkin päähakemiston tilaan, ja niitä voidaan valvoa valvomalla /dev/input-hakemiston metatietojen muutoksia. /dev/input/event4-tiedoston tilan muutokset tapahtuvat, kun tietoja syötetään, ja inotify-komennon kautta tallennetut tapahtumien väliset viiveet korreloivat näppäimistön näppäinpainallusten välisten viiveiden kanssa.
Tilastollisia analyysimenetelmiä käyttämällä ja ottaen huomioon, että näppäilyjen väliset viiveet kirjoittamisen aikana riippuvat näppäimistön näppäinten asettelusta, on mahdollista luoda syötetyt tiedot uudelleen tietyllä varmuudella. Esimerkiksi reaktioaika kirjainta "F" syötettäessä on nopeampi kuin kirjainta "Q" tai "X", koska se vaatii vähemmän sormen liikettä. Myös toistuvat ja peräkkäiset näppäilyt ovat nopeampia ("a"-kirjaimen jälkeinen "s" painetaan huomattavasti nopeammin kuin "s"-kirjain).
Tätä menetelmää voidaan käyttää myös SSH-istuntojen syötteen rekonstruointiin, kun kaksi eri käyttäjää muodostaa yhteyden samaan SSH-palvelimeen. Tässä tapauksessa yksi käyttäjä voi valvoa toisen käyttäjän syötteen luomia tapahtumia valvomalla /dev/pts-laitetiedostoa. Tämä ongelma ratkaistiin tammikuun ytimen päivityksissä 5.10.248, 5.15.198, 6.1.160, 6.6.120, 6.12.65 ja 6.18.3 poistamalla käytöstä ACCESS- ja MODIFY-tapahtumien luominen päähakemistolle, kun siinä olevia erikoistiedostoja käytetään tai muokataan.
Toinen hyökkäysmenetelmä mahdollistaa Polkit-alijärjestelmän todennusikkunan näyttöhetken määrittämisen tarkkailemalla /usr/bin/pkexec-suoritettavaa tiedostoa. Tässä vaiheessa hyökkääjä voi luoda väärennetyn ikkunan, joka muistuttaa salasanan syöttöikkunaa, ja näyttää sen oikean salasanakehotteen päällä. Käyttäjä, joka ei ole tietoinen korvauksesta, voi sitten syöttää salasanan vahvistaakseen toiminnon hyökkääjän ikkunassa. Tätä hyökkäystä on testattu KDE Plasma -työpöytäympäristöä käyttävissä jakeluissa.
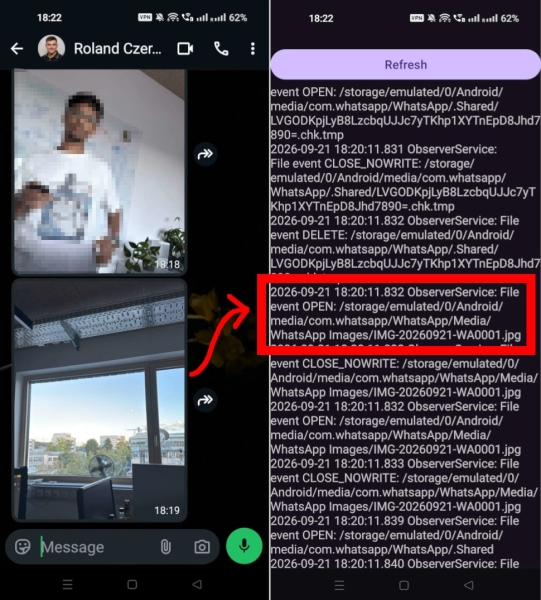
Alustan tarjoama Android FileObserver-rajapintaa voidaan käyttää tiedostotoiminnan valvontaan muiden sovellusten yksityisissä hakemistoissa. Esimerkiksi analysoimalla toimintaa /sdcard/-hakemistossa.Android/media/com.whatsapp/WhatsApp voit seurata tiedostojen, videoiden tai kuvien poistamista, lähettämistä ja vastaanottamista WhatsAppissa sekä selvittää lähetettyjen tai vastaanotettujen tiedostojen nimet.
В Windows Kävi ilmi, että tapahtumien seurannan käyttöönotto juurihakemistossa (C:\) lähettää tietoja, mukaan lukien koko tiedostopolun, kaikista tapahtumista kaikissa tiedostojärjestelmän tiedostoissa tiedostojen käyttöoikeuksista riippumatta. Tutkijat osoittivat, että tätä ominaisuutta voidaan käyttää reaaliaikaiseen seurantaan, jonka avulla voidaan seurata, mitä verkkosivustoja käyttäjät avaavat Firefoxissa (Firefoxin IndexedDB-tietokantaa ja -välimuistia varten jokaiselle verkkosivustolle luodaan erillinen hakemisto verkkosivuston nimellä, ja pääsyä tähän hakemistoon voidaan seurata). Microsoftin vastaus tähän tietoturvaongelmaan on ehdolla Pwnies Award 2026 -palkinnon saajaksi uusimman toimittajan vastauksen kategoriassa, koska yrityksen edustajat väittivät aluksi, että kyseessä ei ollut haavoittuvuus, vaan dokumentoimaton ominaisuus.
Lähde: opennet.ru
