

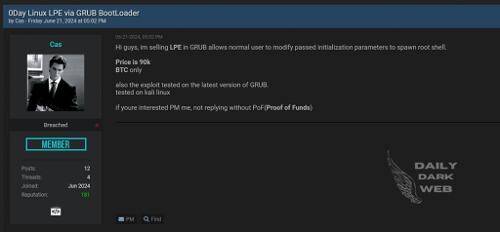
Iskorištavanje ranjivosti 0day već se prodaje na relevantnim forumima.
21. lipnja na jednom od foruma pojavila se informacija o prodaji iskorištavanja zero-day ranjivosti u GRUB bootloaderu. Linux, što omogućuje lokalnu eskalaciju privilegija (LPE).
Prema Dark Web Intelligenceu, napadač tvrdi da je pronašao ranjivost u GRUB-u koja mu omogućuje zaobilaženje mehanizama provjere autentičnosti i dobivanje root prava na sustavu.
Prema članu mračnog foruma pod nazivom "Cas", ranjivost utječe na GRUB, ključnu komponentu većine Linux-sustavi koji kontroliraju proces pokretanja, omogućujući napadačima instaliranje skrivenog i upornog zlonamjernog softvera koji je vrlo teško otkriti i eliminirati. Izrabljivanje se prodaje za 90 dolara.
Vrijedno je napomenuti da je GRUB bio meta napada u prošlosti. Tako je 2015. godine otkrivena ranjivost CVE-2015-8370 koja je omogućila zaobilaženje autentifikacije pritiskom tipke backspace 28 puta prilikom unosa korisničkog imena u GRUB. Ova je ranjivost utjecala na GRUB verzije 1.98 do 2.02 i naširoko je korištena prije nego što je zakrpa objavljena. A 2020. godine identificirana je još jedna ranjivost - CVE-2020-10713, također poznata kao BootHole, koja je omogućila instalaciju zlonamjernog softvera tijekom procesa pokretanja.
Glavne distribucije Linux, Kao Debian, RedHat i Ubuntu, odmah je izdao upozorenja i zakrpe za prethodne GRUB ranjivosti i vjerojatno će učiniti isto i ovaj put. Međutim, problem je pogoršan činjenicom da su ranjivost otkrili zlonamjerni akteri, a ne etički hakeri. To znači da bi istraživačima sigurnosti moglo trebati znatno više vremena da je otkriju i poprave.
Izvor: linux.org.ru
