

Google je izdao web preglednik Chrome 136. Istovremeno, dostupno je stabilno izdanje besplatnog Chromium projekta, koji je osnova Chromea. Chrome preglednik se razlikuje od Chromiuma po tome što koristi Google logotipe, ima sustav za slanje obavijesti u slučaju pada sustava, ima module za reprodukciju video sadržaja zaštićenog od kopiranja (DRM), ima sustav automatske instalacije ažuriranja, uvijek omogućuje izolaciju Sandboxa, isporučuje ključeve Google API-ju i prenosi RLZ parametre prilikom pretraživanja. Za one kojima je potrebno više vremena za ažuriranje, postoji zasebna proširena stabilna grana koja je podržana 8 tjedana. Sljedeće izdanje, Chrome 137, zakazano je za 27. svibnja.
Ključne promjene u Chromeu 136:
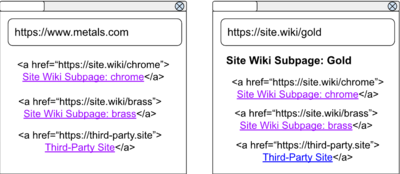
- Dodana je zaštita od curenja informacija o prethodno pregledanim stranicama, što se događa zbog korištenja CSS pseudo-klase ":visited", koja vam omogućuje prilagodbu dizajna prethodno otvorenih poveznica. Prije Chromea 136, praćenje poveznice mijenjalo bi izgled te poveznice na svim web-lokacijama koje su prikazivale tu poveznicu, bez obzira na to koja je web-lokacija pokrenula klik. Na svojoj stranici napadač je mogao utvrditi je li korisnik prethodno otvorio poveznice koje su ga zanimale analizirajući promjenu u dizajnu tih poveznica. Na primjer, ako stvorite popis poveznica na različite stranice, tada će prethodno pregledane stranice na ovom popisu preglednik označiti drugom bojom, na temelju čega možete zaključiti jesu li poveznice već otvarane.
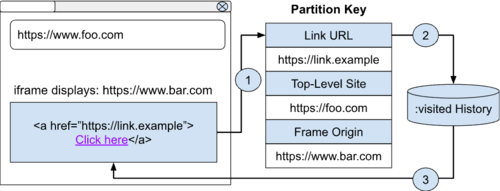
Kako bi se blokiralo curenje informacija o posjećenim poveznicama, Chrome je implementirao izolaciju obrade selektora ":visited" u odnosu na pregledanu stranicu, tj. elementi su sada stilizirani s ":visited" samo ako su prethodno otvoreni s trenutne stranice i u odnosu na trenutni iframe. Izolacija se postiže hashiranjem stila posjećenih poveznica korištenjem triju komponenti kao ključa - poveznice, web-lokacije najviše razine i hosta korištenog u iframeu.

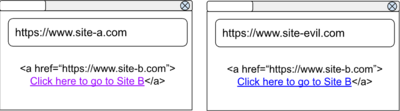
Na primjer, ako je došlo do klika na poveznicu s web-mjesta „A“, tada će ta poveznica sada biti istaknuta samo na web-mjestu „A“ i ostat će nepromijenjena na web-mjestu napadača. Jedine iznimke su iframeovi učitani s glavne stranice (samog porijekla) i poveznice na trenutnu stranicu. Dakle, prilikom otvaranja stranice "A", poveznice koje vode na stranicu "A" bit će istaknute čak i ako su prijelazi na njih bili s druge stranice, ali ostale poveznice bit će istaknute samo ako su prijelazi bili s stranice "A".


Firefox je 2010. godine dodao zaštitu od takvih curenja, ali postojale su metode za njezino zaobilaženje. Na primjer, 2024. godine, Firefox 122 uklonio je mogućnost analize boje piksela pomoću filtera koji koriste parametar currentColor i manipuliraju oznakom canvas u SVG-u.
- U verziji za Android prijenos je proveden poslužitelji Googleova telemetrija s podacima o APK paketima preuzetim putem preglednika. Trenutno je ova funkcionalnost ograničena na slanje telemetrije, ali u budućnosti će se koristiti za prikaz upozorenja i blokiranje preuzimanja zlonamjernih APK datoteka. Ova se provjera izvodi samo kada je u postavkama preglednika omogućen način poboljšane zaštite (Sigurno pregledavanje > Poboljšana zaštita).
- Udaljeno otklanjanje pogrešaka sada zahtijeva da se pri pokretanju navede zaseban direktorij podataka pomoću parametra "--user-data-dir", koji treba navesti zajedno s parametrom "--remote-debugging-pipe" ili "--remote-debugging-port". Prilikom korištenja zadanog direktorija u Windows, Linux и macOS Udaljeno otklanjanje pogrešaka više neće raditi. Ova je promjena namijenjena borbi protiv zlonamjernog softvera koji koristi udaljeno otklanjanje pogrešaka za izdvajanje podataka iz Google Chromea. Prilikom korištenja zasebnog direktorija koristi se drugačiji ključ za šifriranje, što sprječava pristup radnim podacima korisnika u glavnom direktoriju. Ova se promjena odnosi samo na Chrome, a ne na Chromium.
- Dizajn traka za pomicanje na platformama je moderniziran Linux и WindowsKada je neaktivna, traka za pomicanje je skrivena i ponovno se pojavljuje tek kada nastavite kretati se po stranici. Da biste kontrolirali je li novi dizajn trake za pomicanje omogućen, upotrijebite postavke chrome://flags#fluent-overlay-scrollbars i chrome://flags#fluent-scrollbars.


- U CSS funkciji attr(), argument tipa "string" preimenovan je u "raw-string", u skladu s odlukom radne skupine koja koordinira razvoj CSS specifikacija. Promjena ima za cilj ukloniti zbrku zbog sličnosti izraza "attr(foo type( ))" i "attr(niz znakova foo)".
- U ProgressEvent API-ju koji se koristi za stvaranje indikatora napretka, atributi "loaded" i "total" koriste tip "double" umjesto tipa "unsigned long long", što odgovara ponašanju HTML elementa. i omogućuje indikatoru da odražava postupnu promjenu necijelih vrijednosti, na primjer, kada se vrijednost promijeni od 0 do 1.
- Za izbjegavanje stringova koji se koriste unutar regularnih izraza predviđena je statička metoda "RegExp.escape". Nizovi znakova označeni s RegExp.escape mogu se sigurno koristiti kao uzorak u konstruktoru RegExp().
- Web-mjestu je dopušteno automatsko generiranje lozinki na temelju već spremljenih vjerodajnica za to web-mjesto. Izrada lozinke se izvodi bez prikazivanja zasebnog modalnog dijaloga ako je korisnik prethodno potvrdio izradu vjerodajnica za web-mjesto.
- Dodano je CSS svojstvo dynamic-range-limit za ograničavanje maksimalne svjetline HDR sadržaja.
- U API-ju za pravila spekulacije ( ), применяемый для настройки упреждающей загрузки ресурсов, разрешено указание опционального поля «tag» для отслеживания источника. Содержимое этого поля будет отправлено через HTTP-заголовок Sec-Speculation-Tags.
- WebRTC i MediaRecorder API-ji imaju dodanu podršku za H265 (HEVC) kodek uz prethodno podržane VP8, H.264, VP9 i AV1.
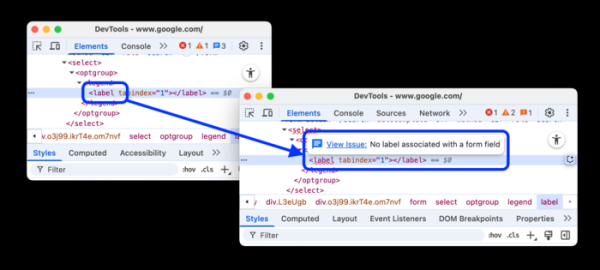
- Alati za web razvojne programere proširili su svoje mogućnosti nadzorne ploče za analizu performansi. Dodana su izvješća o zahtjevima koji koriste stari HTTP/1.1 protokol, učinkovitost predmemorije i optimizacija pomoću svojstva font-display. Mogućnost pretraživanja pojedinačnih kolačića dodana je na stranicu „Privatnost i sigurnost > Privatnost > Kolačići trećih strana“. Dodana je eksperimentalna značajka za prikaz savjeta o problemima s elementima i atributima u DOM-u.

Uz inovacije i ispravke grešaka, nova verzija uklanja 8 ranjivosti. Mnoge ranjivosti identificirane su automatiziranim testiranjem korištenjem alata AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer i AFL. Nisu identificirani kritični problemi koji bi omogućili zaobilaženje svih razina zaštite preglednika i izvršavanje koda u sustavu izvan sandbox okruženja. Kao dio programa nagrada za greške za trenutno izdanje, Google je dodijelio četiri nagrade od 4 dolara (jednu nagradu od 10 dolara, dvije od 5000 dolara i jednu nagradu od 2000 dolara).
Izvor: opennet.ru
