

Zdravo! U prethodni post Djelomično sam opisao rad naše MultiSIM usluge rezervacije и balansiranje kanala. Kao što je spomenuto, klijente povezujemo na mrežu putem VPN-a, a danas ću vam reći nešto više o VPN-u i našim mogućnostima u ovom dijelu.
Vrijedi započeti s činjenicom da mi kao telekom operater imamo vlastitu ogromnu MPLS mrežu koja je za korisnike fiksne telefonije podijeljena u dva glavna segmenta – onaj koji se koristi za izravan pristup Internetu i onaj koji koristi se za stvaranje izoliranih mreža — i kroz ovaj MPLS segment teče IPVPN (L3 OSI) i VPLAN (L2 OSI) promet za naše korporativne klijente.
Obično se povezivanje klijenta događa na sljedeći način.
Pristupna linija se postavlja do ureda klijenta od najbliže točke prisutnosti mreže (čvor MEN, RRL, BSSS, FTTB, itd.) i nadalje, kanal se registrira kroz transportnu mrežu na odgovarajući PE-MPLS router, na kojem ga ispisujemo u posebno kreiran za VRF klijenta, uzimajući u obzir prometni profil koji klijent treba (oznake profila odabiru se za svaki pristupni port, na temelju vrijednosti ip prioriteta 0,1,3,5, XNUMX).
Ako iz nekog razloga ne možemo u potpunosti organizirati posljednju milju za klijenta, na primjer, ured klijenta nalazi se u poslovnom centru, gdje je drugi pružatelj prioritet ili jednostavno nemamo svoju točku prisutnosti u blizini, tada klijenti prethodno morali stvoriti nekoliko IPVPN mreža kod različitih pružatelja usluga (nije najisplativija arhitektura) ili samostalno rješavati probleme s organiziranjem pristupa vašem VRF-u putem Interneta.
Mnogi su to učinili instaliranjem IPVPN internetskog pristupnika - instalirali su granični usmjerivač (hardver ili neko drugo rješenje temeljeno na Linux), spojili su IPVPN kanal na njega s jednim portom, a internetski kanal s drugim, te pokrenuli vlastiti VPN poslužitelj i povezali korisnike putem vlastitog VPN pristupnika. Naravno, ova postavka dolazi i sa svojim vlastitim skupom izazova: takva infrastruktura zahtijeva stručnost u izgradnji i, što je najnezgodnije, radu i razvoju.
Kako bismo olakšali život našim klijentima, instalirali smo centralizirani VPN hub i organizirali podršku za veze preko interneta pomoću IPSec-a, odnosno sada klijenti samo trebaju konfigurirati svoj router za rad s našim VPN hubom preko IPSec tunela preko bilo kojeg javnog interneta , a mi Pustimo promet ovog klijenta na njegov VRF.
Kome će trebati
- Za one koji već imaju veliku IPVPN mrežu i trebaju nove veze u kratkom vremenu.
- Svatko tko iz nekog razloga želi prebaciti dio prometa s javnog interneta na IPVPN, ali se prethodno susreo s tehničkim ograničenjima vezanim uz nekoliko pružatelja usluga.
- Za one koji trenutno imaju više različitih VPN mreža s različitim telekomunikacijskim operaterima. Neki klijenti su uspješno postavili IPVPN-ove s Beelineom, Megafonom, Rostelecomom i drugima. Kako biste si olakšali stvari, možete se držati našeg jednog VPN-a. VPN, prebacite sve ostale kanale drugih operatera na internet, a zatim se povežite na Beeline IPVPN putem IPSec-a i interneta od tih operatera.
- Za one koji već imaju IPVPN mrežu na Internetu.
Implementacijom svega kod nas, klijenti dobivaju punu VPN podršku, značajnu redundanciju infrastrukture i standardne postavke koje će raditi na bilo kojem usmjerivaču s kojim su upoznati (bilo da se radi o Cisco ili Mikrotiku, sve dok podržava IPSec/IKEv2 sa standardiziranim metodama autentifikacije). Kad smo već kod IPSeca, trenutno podržavamo samo njega, ali planiramo kasnije pokrenuti punu funkcionalnost. OpenVPNI WireguardŽelimo klijentima olakšati migraciju k nama, kako bi mogli biti protokolno agnostični i još jednostavniji. Također želimo početi povezivati klijente s računala i mobilnih uređaja (OS-integrirana rješenja, Cisco AnyConnect, strongSwan i slična rješenja). Ovim pristupom možemo učinkovito prepustiti izgradnju infrastrukture operateru, ostavljajući samo CPE ili konfiguraciju hosta za upravljanje.
Kako funkcionira proces povezivanja za IPSec način rada:
- Klijent ostavlja zahtjev svom upravitelju u kojem naznačuje potrebnu brzinu veze, profil prometa i parametre IP adresiranja za tunel (prema zadanim postavkama podmreža s maskom /30) i vrstu usmjeravanja (statičko ili BGP). Za prijenos ruta do klijentovih lokalnih mreža u povezanom uredu koriste se IKEv2 mehanizmi faze IPSec protokola pomoću odgovarajućih postavki na klijentskom usmjerivaču ili se reklamiraju putem BGP-a u MPLS-u iz privatnog BGP AS-a navedenog u klijentovoj aplikaciji . Dakle, informacije o rutama klijentskih mreža u potpunosti kontrolira klijent kroz postavke klijentskog usmjerivača.
- Kao odgovor od svog upravitelja, klijent prima računovodstvene podatke za uključivanje u svoj VRF u obliku:
- VPN-HUB IP adresa
- Prijava
- Lozinka za provjeru autentičnosti
- Konfigurira CPE, u nastavku, na primjer, dvije osnovne opcije konfiguracije:Opcija za Cisco:
kripto ikev2 privjesak za ključeve BeelineIPsec_privjesak za ključeve
peer Beeline_VPNHub
adresa 62.141.99.183 –VPN čvorište Beeline
pre-shared-key <Lozinka za provjeru autentičnosti>
!
Za opciju statičkog usmjeravanja, rute do mreža dostupnih putem Vpn-hub-a mogu se specificirati u konfiguraciji IKEv2 i one će se automatski pojaviti kao statične rute u CE tablici usmjeravanja. Ove se postavke također mogu izvršiti korištenjem standardne metode postavljanja statičkih ruta (vidi dolje).crypto ikev2 politika autorizacije FlexClient-autor
Usmjeravanje prema mrežama iza CE usmjerivača – obavezna postavka za statičko usmjeravanje između CE i PE. Prijenos podataka o ruti u PE provodi se automatski kada se tunel podigne kroz IKEv2 interakciju.
set rute udaljeni ipv4 10.1.1.0 255.255.255.0 – Uredska lokalna mreža
!
kripto ikev2 profil BeelineIPSec_profile
identitet lokalni <prijava>
provjera autentičnosti lokalno prethodno dijeljenje
provjera autentičnosti udaljeno prethodno dijeljenje
privjesak za ključeve lokalni BeelineIPsec_privjesak za ključeve
aaa autorizacijska grupa psk popis grupa-autor-popis FlexClient-autor
!
kripto ikev2 klijent flexvpn BeelineIPsec_flex
peer 1 Beeline_VPNHub
tunel za povezivanje klijenta1
!
crypto ipsec transform-set TRANSFORM1 esp-aes 256 esp-sha256-hmac
modni tunel
!
zadani kripto ipsec profil
set transform-set TRANSFORM1
postaviti ikev2-profil BeelineIPSec_profile
!
sučelje Tunnel1
ip adresa 10.20.1.2 255.255.255.252 – Adresa tunela
izvor tunela GigabitEthernet0/2 – Sučelje za pristup internetu
način tunela ipsec ipv4
dinamika odredišta tunela
zaštita tunela ipsec profil default
!
Rute prema klijentovim privatnim mrežama dostupnim putem Beeline VPN koncentratora mogu se postaviti statički.ip ruta 172.16.0.0 255.255.0.0 Tunel1
ip ruta 192.168.0.0 255.255.255.0 Tunel1Opcija za Huawei (ar160/120):
ike lokalno-ime <prijava>
#
acl ime ipsec 3999
pravilo 1 dopušta IP izvor 10.1.1.0 0.0.0.255 – Uredska lokalna mreža
#
aaa
servisna shema IPSEC
set rute acl 3999
#
ipsec prijedlog ipsec
esp autentifikacijski algoritam sha2-256
esp enkripcijski algoritam aes-256
#
ike prijedlog zadani
enkripcijski algoritam aes-256
dh grupa2
algoritam provjere autentičnosti sha2-256
metoda provjere autentičnosti pre-share
algoritam-integriteta hmac-sha2-256
prf hmac-sha2-256
#
ike peer ipsec
pre-shared-key simple <Lozinka za provjeru autentičnosti>
lokalni-id-tip fqdn
daljinski-id-vrsta ip
udaljena adresa 62.141.99.183 –VPN čvorište Beeline
servisna shema IPSEC
zahtjev za razmjenu konfiguracije
config-exchange set prihvatiti
set za razmjenu konfiguracija poslati
#
ipsec profil ipsecprof
ike-peer ipsec
prijedlog ipsec
#
sučelje Tunnel0/0/0
ip adresa 10.20.1.2 255.255.255.252 – Adresa tunela
protokol tunela ipsec
izvor GigabitEthernet0/0/1 – Sučelje za pristup internetu
ipsec profil ipsecprof
#
Rute do klijentovih privatnih mreža dostupnih preko Beeline VPN koncentratora mogu se postaviti statičkiip route-static 192.168.0.0 255.255.255.0 Tunnel0/0/0
ip route-static 172.16.0.0 255.255.0.0 Tunnel0/0/0
Rezultirajući komunikacijski dijagram izgleda otprilike ovako:
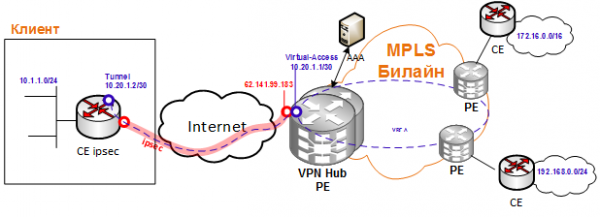
Ako naručitelj nema neke primjere osnovne konfiguracije, tada obično pomažemo u njihovom formiranju i stavljamo ih na raspolaganje svima ostalima.
Sve što preostaje je spojiti CPE na internet, pingati do odgovornog dijela VPN tunela i bilo kojeg hosta unutar VPN-a i to je to, možemo pretpostaviti da je veza uspostavljena.
U sljedećem članku ćemo vam reći kako smo kombinirali ovu shemu s IPSec i MultiSIM Redundancijom koristeći Huawei CPE: instalirali smo naš Huawei CPE za klijente, koji mogu koristiti ne samo žičani internetski kanal, već i 2 različite SIM kartice i CPE automatski ponovno gradi IPSec-tunel bilo putem žičane WAN-a ili putem radija (LTE#1/LTE#2), ostvarujući visoku toleranciju na pogreške nastale usluge.
Posebno zahvaljujemo kolegama iz RnD-a na pripremi ovog članka (i, zapravo, autorima ovih tehničkih rješenja)!
Izvor: www.habr.com
