

Intel detalji o dvjema novim ranjivostima u Intelovim procesorima uzrokovanim curenjem podataka L1D predmemorije (, L1DES — L1D uzorkovanje deložacije) i vektorski registri (, VRS — Uzorkovanje vektorskog registra). Ranjivosti pripadaju klasi (Mikroarhitektonsko uzorkovanje podataka) i temelje se na primjeni metoda analize bočnih kanala na podatke u mikroarhitektonskim strukturama. AMD, ARM i drugi procesori nisu osjetljivi na ove probleme.
Najveću opasnost predstavlja ranjivost L1DES, koja Nakupljanje blokova predmemorije (redaka predmemorije) izbačenih iz predmemorije prve razine (L1D) u međuspremniku za punjenje, koji bi u ovoj fazi trebao biti prazan. Metode analize bočnih kanala koje su prethodno predložene u napadima mogu se koristiti za identifikaciju podataka zarobljenih u međuspremniku za punjenje. (Uzorkovanje mikroarhitekturnih podataka) i (Transakcijski asinkroni prekid). Bit prethodno implementirane zaštite od
MDS i TAA su dobri u ispiranju mikroarhitektonskih međuspremnika prije promjene konteksta, ali ispada da se pod nekim uvjetima podaci spekulativno ispiraju u međuspremnike nakon operacije ispiranja, pa MDS i TAA ostaju primjenjivi.
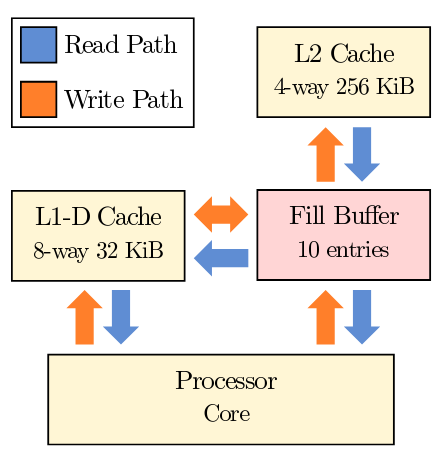
Kao rezultat toga, napadač može utvrditi jesu li podaci izbačeni iz predmemorije prve razine modificirani tijekom izvršavanja aplikacije koja je prethodno zauzimala trenutnu jezgru CPU-a ili aplikacija koje se istovremeno izvršavaju u drugim logičkim nitima (hyperthread) na istoj jezgri CPU-a (onemogućavanje HyperThreadinga poništava učinkovitost napada). Za razliku od napada L1DES ne dopušta odabir određenih fizičkih adresa za provjeru, ali omogućuje pasivno praćenje aktivnosti u drugim logičkim nitima vezanim uz učitavanje ili pohranjivanje vrijednosti u memoriju.
Na temelju L1DES-a, razni istraživački timovi razvili su nekoliko varijanti napada koje potencijalno omogućuju izdvajanje osjetljivih informacija iz drugih procesa, operativnog sustava, virtualnih strojeva i SGX sigurnih enklava.
- VUSec tim RIDL metoda napada za L1DES ranjivost. Dostupno , što također zaobilazi Intelovu predloženu metodu zaštite MDS-a, koja se temelji na korištenju VERW instrukcije za brisanje sadržaja mikroarhitektonskih međuspremnika pri povratku iz kernela u korisnički prostor ili pri prijenosu kontrole na gostujući sustav (istraživači su u početku inzistirali da VERW (brisanje mikroarhitektonskih međuspremnika) nije dovoljno za zaštitu i da je pri svakoj promjeni konteksta potrebno potpuno ispiranje L1 predmemorije).
- Momčad ažurirani rudnik uzimajući u obzir ranjivost L1DES-a.
- Istraživači sa Sveučilišta u Michiganu razvili su vlastitu metodu napada. (), što omogućuje izdvajanje povjerljivih informacija iz jezgre operacijskog sustava, virtualnih strojeva i SGX sigurnih enklava. Metoda se temelji na s mehanizmom TSX asinkronog prekida (TAA) za određivanje sadržaja međuspremnika za punjenje nakon curenja podataka iz L1D predmemorije.
Druga ranjivost je VRS (Vector Register Sampling) Curenje u međuspremnik rezultata operacija čitanja iz vektorskih registara modificiranih tijekom izvršavanja vektorskih instrukcija (SSE, AVX, AVX-512) na istoj jezgri CPU-a. Curenje se događa u relativno rijetkim okolnostima i uzrokovano je spekulativnom operacijom koja rezultira time da se stanje vektorskih registara odražava u međuspremniku koji se odgađa i dovršava nakon što se međuspremnik isprazni, a ne prije. Slično ranjivosti L1DES, sadržaj međuspremnika može se utvrditi pomoću MDS i TAA napada.
Istraživači iz VUSec grupe , što omogućuje određivanje vrijednosti vektorskih registara dobivenih kao rezultat izračuna u drugoj logičkoj niti iste CPU jezgre. Intel Ranjivost VRS-a smatrana je previše složenom da bi se realno napala te joj je CVSS dodijelio minimalnu razinu ozbiljnosti (2.8).
Informacije o problemima prijavili su Intelu u svibnju 2019. tim Zombieload sa Sveučilišta u Grazu (Austrija) i tim VUSec sa Slobodnog sveučilišta u Amsterdamu. Kasnije, nakon analize drugih vektora napada MDS-a, ranjivosti je potvrdilo nekoliko drugih istraživača. Informacije o problemima L1DES i VRS nisu bile uključene u početno MDS izvješće zbog nedostatka rješenja. Rješenje još uvijek nije dostupno, ali dogovoreno razdoblje neotkrivanja je isteklo.
Kao zaobilazno rješenje, preporučuje se onemogućavanje HyperThreadinga. Za blokiranje ranjivosti na strani kernela, preporučuje se ispiranje L1 predmemorije na svakoj kontekstualnoj promjeni (MSR bit MSR_IA32_FLUSH_CMD) i onemogućavanje TSX proširenja (MSR bitovi MSR_IA32_TSX_CTRL i MSR_TSX_FORCE_ABORT).
Intel objaviti ažuriranje mikrokoda kojim se implementiraju mehanizmi za blokiranje problema u bliskoj budućnosti. Intel također napominje da je primjena metoda zaštite od napada predloženih 2018. (L1 Terminal Fault) omogućuje blokiranje iskorištavanja L1DES ranjivosti iz virtualnih okruženja. Napad Intel Core procesori, počevši od šeste generacije (Sky, Kaby, Coffee, Whiskey, Amber Lake, itd.), kao i neki Intel Xeon i Xeon Scalable modeli.
Dodatno, možete napomenuti , što omogućuje korištenje metoda napada kako bi se utvrdio sadržaj hash-a root lozinke iz /etc/shadow tijekom periodičnih pokušaja autentifikacije. Ako je početno predloženi iskorištavajući program odredio hash lozinke za , i nakon primjene propuštanja tijekom rada asinkronog mehanizma prekida (TAA, TSX Asynchronous Abort), izvršio je sličnu operaciju u , tada nova verzija napada za 4 sekunde.
Izvor: opennet.ru
