

Tim istraživača sa Slobodnog sveučilišta u Amsterdamu identificirao je nekoliko novih ranjivosti klase Spectre-v2, objavljenih pod kodnim nazivom Training Solo, koje omogućuju zaobilaženje mehanizama izolacije memorije. U kontekstu virtualizacijskih sustava, ranjivosti omogućuju određivanje sadržaja memorije host okruženja iz gostujućih sustava, a u kontekstu poslužitelja, određivanje sadržaja memorije kernela prilikom izvršavanja exploita u korisničkom prostoru. Primjeri iskorištavanja za izvođenje takvih napada objavljeni su na GitHubu. Predstavljeni exploiti omogućuju izdvajanje proizvoljnih podataka iz memorije jezgre brzinom od 17 KB/s, a iz memorije hipervizora brzinom od 8.5 KB/s.
Spectre-v2 napadi koriste zamjenu vrijednosti u Branch Target Bufferu ili Branch History Bufferu kako bi predvidjeli sljedeću operaciju grananja koja će procuriti podatke. Manipuliranjem povijesti prijelaza stvaraju se uvjeti za netočno predviđanje prijelaza tijekom spekulativnog izvršavanja instrukcija. Cilj napadača je osigurati da se prilikom izvođenja spekulativne operacije grananja adresa za skok uzima iz željenog memorijskog područja. Nakon izvođenja spekulativnog skoka, adresa skoka pročitana iz memorije ostaje u predmemoriji procesora (pod krinkom adrese, podaci potrebni napadaču se čitaju iz memorije). Za izdvajanje informacija iz predmemorije može se koristiti jedna od metoda za određivanje sadržaja predmemorije na temelju analize promjena vremena pristupa predmemoriranim i nepredmemoriranim podacima.
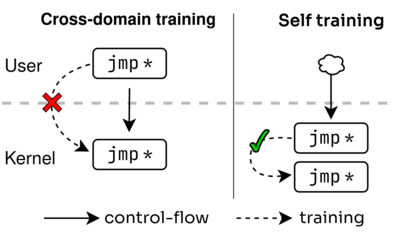
Metode napada Training Soloa osmišljene su kako bi zaobišle mehanizme izolacije domene kao što su IBPB, eIBRS i BHI_NO koji se koriste za blokiranje Spectre-v2 napada. Na primjer, instrukcija IBPB (Indirect Branch Prediction Barriers - Prepreke neizravnog predviđanja grananja) osigurava da se stanje bloka predviđanja grananja resetira pri svakoj promjeni konteksta - kada se kontrola prenosi između korisničkog prostora i jezgre ili između gostujućeg sustava i host okruženja. Resetiranje stanja onemogućuje korištenje prilagođenog koda za utjecaj na ponašanje bloka za predviđanje neizravnog grananja.
Razlika između metoda Training Solo je u tome što se za utjecaj na blok predviđanja grananja predlaže da se ne pokreće kod kojim upravlja napadač, već da se koristi kod koji već postoji na strani privilegiranog područja izvršavanja (jezgra ili hipervizor), iz kojeg napadač pokušava procuriti. Inače, metode podsjećaju na klasični napad Spectre-v2. Osim toga, istraživači su identificirali dva hardverska problema (CVE-2024-28956 i CVE-2025-24495) koji omogućuju potpuno zaobilaženje izolacije izvršne regije i curenja iz procesa drugih korisnika, drugih gostujućih sustava ili okruženja hosta.
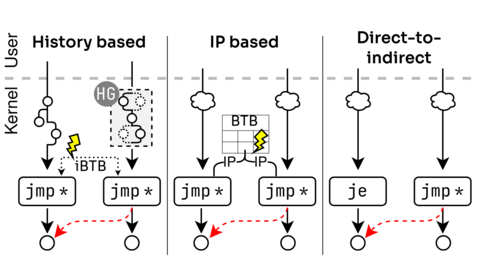
Postoje tri vrste solo napada za trening:
- Iskrivljavanje logike predviđanja grananja pozivanjem nizova naredbi (gadgeta) koji već postoje u kernelu i utječu na sadržaj međuspremnika povijesti grananja. Kao takve naprave predlaže se korištenje mehanizma ograničavanja pristupa sistemskim pozivima SECCOMP-a, koji omogućuje, zamjenom njegovih BPF filtera, postizanje lažnog indirektnog prijelaza u spekulativnom načinu rada (filteri u SECCOMP-u postavljaju se pomoću klasičnog cBPF-a, omogućenog prema zadanim postavkama, za razliku od eBPF-a). Prilikom testiranja na Intel Tiger Lake i Lion Cove procesorima, stopa curenja korištenjem ove metode bila je 1.7 KB/s.
- Korištenje IP kolizija (pokazivača instrukcija) u bloku za predviđanje grananja. Napadač može stvoriti uvjete pod kojima će adresa za spekulativni skok biti odabrana samo na temelju adrese skoka koja se već nalazi u međuspremniku, bez uzimanja u obzir povijesti skokova. Ideja je da jedna indirektna operacija grananja može utjecati na drugu ako dođe do sudara prilikom pohranjivanja hashova njihovih adresa u BTB (Branch Target Buffer).
- Korištenje utjecaja izravnih grana za predviđanje neizravnih grana. Ovo ponašanje uzrokovano je dvjema hardverskim ranjivostima: CVE-2024-28956 — ITS (Indirect Target Selection) i CVE-2025-24495 — problemom u Intelovim procesorima s Lion Cove jezgrama. Brzina curenja memorije korištenjem ove metode bila je 17 KB/s. U demonstriranom exploitu, trebalo je 60 sekundi da se odredi hash lozinke root korisnika pohranjene u memoriji nakon pozivanja naredbe "passwd -s".
Napad koji oštećuje međuspremnik povijesti grananja utječe na sve Intelove procesore koji podržavaju eIBRS mehanizam, uključujući Intelove procesore Coffee Lake i Lion Cove. Kako bi ublažio ranjivost, Intel je objavio ažuriranje mikrokoda koje implementira novu instrukciju IBHF (Indirect Branch History Fence), koju se preporučuje navesti nakon koda koji utječe na međuspremnik povijesti grananja. Za starije Intelove procesore predlaže se softverska metoda za brisanje povijesti grananja. Linux usvojena je promjena dodavanjem softvera i hardvera zaštita od napada, provedeno pomoću cBPF-a. AMD je izjavio da metoda napada nije učinkovita protiv njihovih CPU-a. ARM je izjavio da problem utječe samo na starije ARM procesore ranjive na Spectre-v2 napade i koji ne podržavaju ekstenzije FEAT_CSV2_3 i FEAT_CLRBHB.
Ranjivost indirektnog odabira cilja (ITS) (CVE-2024-28956) utječe na procesore Intel Core 9. do 11. generacije (Cascade Lake, Cooper Lake, Whiskey Lake V, Coffee Lake R, Comet Lake, Ice Lake, Tiger Lake i Rocket Lake) te procesore Intel Xeon 2. i 3. generacije. CVE-2025-24495 utječe na procesore temeljene na mikroarhitekturama Lunar Lake i Arrow Lake. Ti su problemi riješeni u jučerašnjem ažuriranju mikrokoda. Linux Napravljena je promjena kako bi se riješio problem premještanjem indirektnih skokova na vrh retka predmemorije.
Izvor: opennet.ru
