

Շատ ձեռնարկություններ, հատկապես ԱՊՀ-ում, արդեն ունեն հաստատված ՏՏ ենթակառուցվածք, որը հաճախ օգտագործում է այնպիսի գործիք, ինչպիսին է Microsoft-ի Active Directory-ը օգտատերերին կառավարելու և վավերացնելու համար: Եվ հաճախ այդպիսի ձեռնարկությունները, երբ սկսում են պլանավորել Zimbra Collaboration Suite-ի իրականացումը, հարց է առաջանում, թե արդյոք ZCS-ը կարող է տեղավորվել իրենց ենթակառուցվածքի մեջ և օգտագործել Microsoft AD-ն օգտատերերի նույնականացման համար: Դե, Zimbra-ն բավականին ունակ է աշխատել Active Directory-ի հետ համատեղ, և հիմա մենք ձեզ կասենք, թե ինչպես հասնել դրան:
Այսպիսով, ենթադրենք, որ ձեր ձեռնարկության ենթակառուցվածքում Active Directory-ը գտնվում է տիրույթում domain.local, իսկ Zimbra-ն պետք է տեղադրվի տիրույթում mail.domain.comZimbra-ի և Active Directory-ի ինտեգրման գործընթացի ընթացքում մենք AD-ն կկապենք որպես ZCS-ի արտաքին LDAP, ուստի խորհուրդ ենք տալիս անմիջապես անջատել օգտատերերին իրենց գաղտնաբառերը փոխելու հնարավորությունը: Նաև նկատի ունեցեք, որ Zimbra-ի և Active Directory-ի հաջող ինտեգրումը ստուգելու համար՝ սերվեր AD-ի դեպքում խորհուրդ է տրվում ունենալ առնվազն մեկ հաշիվ՝ հայտնի մուտքանուն/գաղտնաբառ զույգով՝ երկու տեղեկատվական համակարգերի հաջող կապը ստուգելու համար։
AD-ը ZCS-ին միացնելը կատարվում է Zimbra-ի կառավարման վահանակում՝ ժամը mail.domain.com. Այստեղ մենք պետք է ընտրենք «Կարգավորել» տարրը ձախ կողագոտում, իսկ հետո «Դոմեններ» ենթակետը: Դոմեյնների ցանկում մենք այժմ պետք է ընտրենք այն մեկը, որը կօգտագործենք AD-ի հետ համատեղ և ընտրված տիրույթի վրա աջ սեղմելով՝ ընտրենք «Կարգավորել իսկորոշումը» կետը։ Դրանից հետո էկրանին կհայտնվի արտաքին LDAP-ի ստեղծման երկխոսություն, որում մենք «կընկերանանք» Zimbra-ին AD-ի հետ:
«Հաստատման ռեժիմ» էջում ընտրեք «Արտաքին Active Directory» տարբերակը, ապա «Հաստատման կարգավորումներ» էջում մուտքագրեք տվյալները սերվեր AD-ի դեպքում։ Ձեզ կխնդրվի մուտքագրել դոմեյնի անունը, սերվերի IP հասցեն և AD-ին մուտք գործելու համար օգտագործվող միացքը։ Խորհուրդ ենք տալիս հաջորդ էջը՝ «LDAP կապ» վերնագրով, դատարկ թողնել։
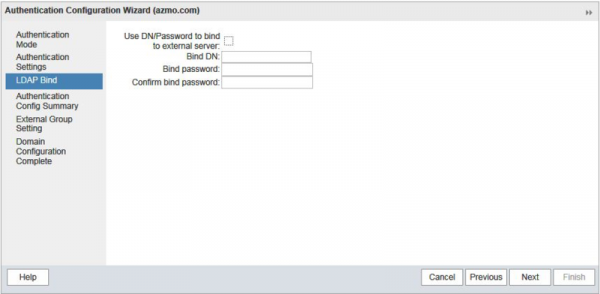
Authentification Config Summary պատուհանում կարող եք ստուգել Zimbra-ի կապի հաջողությունը AD-ին՝ մուտքագրելով ճիշտ մուտքի/գաղտնաբառ զույգը ցանկացած օգտվողի համար: Եթե կապը հաջող լինի, Zimbra-ն ինքնուրույն կհաշվարկի Bind DN-ն այս օգտվողի համար: Դրանից հետո դուք կարող եք անփոփոխ թողնել արտաքին խմբի կարգավորումները և տիրույթի կազմաձևման ամբողջական էջերը: Սա ավարտում է Zimbra-ի ինտեգրումը AD-ի հետ, և մեզ մնում է միայն ստեղծել գոյություն ունեցող օգտվողներ AD-ից Zimbra-ում, որպեսզի հաջողությամբ համաժամանակացվեն տեղեկատվական համակարգերի միջև:
Եթե դուք ունեք փոքր թվով հաշիվներ, կարող եք դա անել ձեռքով, բայց եթե իսկապես շատ հաշիվներ կան, լավագույնը կլինի ավտոմատացնել այս գործընթացը՝ օգտագործելով Auto-provisioning ֆունկցիան: Դա անելու համար մենք պետք է գնանք Zimbra սերվեր և այնտեղ կատարենք մի շարք մանիպուլյացիաներ հրամանի տողում.
su zimbra
zmprov md domain.com zimbraAutoProvMode LAZY
zmprov md domain.com zimbraAutoProvLdapURL "ldap://domain.local:389"
zmprov md domain.com zimbraAutoProvLdapStartTlsEnabled FALSE
zmprov md domain.com zimbraAutoProvLdapAdminBindDn "zimbra@domain.local"
zmprov md domain.com zimbraAutoProvLdapAdminBindPassword PassworD
zmprov md domain.com zimbraAutoProvLdapSearchBase "ou=User,dc=domain,dc=local)"
zmprov md domain.com zimbraAutoProvLdapSearchFilter "(samAccountName=%u)"
zmprov md domain.com zimbraAutoProvLdapBindDn "%u@%d"
zmprov md domain.com zimbraAutoProvAccountNameMap sAMAccountName
zmprov md domain.com +zimbraAutoProvAttrMap "sn=sn" +zimbraAutoProvAttrMap "description=description" +zimbraAutoProvAttrMap "cn=displayName" +zimbraAutoProvAttrMap "givenName=givenName" +zimbraAutoProvAttrMap "zimbraMailAlias=mail"
zmprov md domain.com zimbraAutoProvNotificationFromAddress admin@domain.com
zmprov md domain.com zimbraAutoProvNotificationSubject "Мы рады приветствовать вас на борту нашего почтового сервера"
zmprov md domain.com zimbraAutoProvNotificationBody "Ваш аккаунт был создан автоматически. Ознакомьтесь с инструкцией по работе с электронной почтой, перейдя по данной ссылке"
zmprov md domain.com zimbraAutoProvBatchSize 20
zmprov md domain.com zimbraAutoProvAuthMech LDAP
zmcontrol restart
Այս կոնֆիգուրացիայի դեպքում օգտվողի հաշիվը ավտոմատ կերպով կստեղծվի Zimbra սերվերում, երբ առաջին անգամ փորձեք մուտք գործել վեբ հաճախորդ՝ օգտագործելով գոյություն ունեցող մուտքի/գաղտնաբառի զույգը: Նկատի ունեցեք, որ որոշ դեպքերում, որպեսզի ավտոմատ կարգավորումը ճիշտ աշխատի, անհրաժեշտ է փոխել պորտի համարը 389-ից մինչև 3268:
Այս բոլոր քայլերն ավարտելուց հետո ձեր օգտվողները կկարողանան մուտք գործել իրենց փոստը սերվերի վրա Zimbra-ի միջոցով՝ օգտագործելով մուտքի/գաղտնաբառի զույգ AD-ից, ինչը մեծապես կհեշտացնի ձեռնարկության ՏՏ ենթակառուցվածքի կառավարումը:
Source: www.habr.com
