

Microsoft-ը թողարկել է Litebox նախագծի առաջին թողարկումը, որը մշակում է անվտանգության վրա կենտրոնացած օպերացիոն համակարգ, որն իրականացվում է որպես գրադարան (Library OS): Այս մոտեցումը օպերացիոն համակարգի ծառայություններն անմիջապես ներդնում է հավելվածների մեջ՝ արտաքին օպերացիոն համակարգի միջուկին համակարգային կանչեր պահանջելու փոխարեն: Litebox-ը կարող է օգտագործվել ծրագրերի կամ միջուկների ներսում որպես լրացուցիչ մեկուսացման շերտ՝ արգելափակելով միջուկի ավելորդ ֆունկցիոնալությանը կամ API-ներին մուտքը: Նախագծի կոդը գրված է Rust լեզվով և բաց կոդով է՝ MIT լիցենզիայի ներքո:
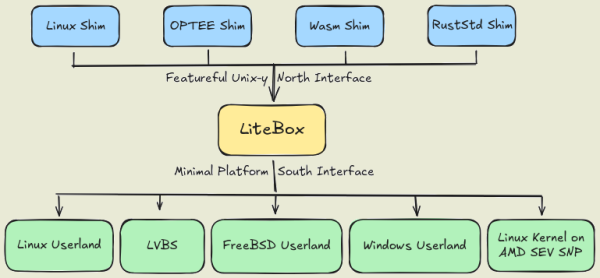
Litebox-ը տրամադրում է ծրագրային ապահովմանը միացվող գրադարան՝ մեկուսացման շերտով, որը հարցումները թարգմանում է արտաքին API-ների: Նման արտաքին API-ները կարող են լինել միջուկը: Linux, պաշտպանված մեկուսացված OP-TEE (Բաց դյուրակիր վստահելի կատարման միջավայր), Webassembly միջավայրեր կամ ստանդարտ RustStd գրադարանը։
Litebox-ի միջոցով ստեղծված մինիմալ հարթակը հարմար է հավելվածներ գործարկելու համար։ Linux и Windows, ներդրված միջուկներ Linux և LVBS (Linux Վիրտուալիզացիայի վրա հիմնված անվտանգություն): Litebox-ի կիրառման հնարավոր ոլորտները ներառում են չփոփոխված ծրագրերի գործարկման ապահովումը: Linux-ծրագրեր Windows, կատարման մեկուսացում Linux- ծրագրեր միջուկ ունեցող համակարգերի վրա Linux, ծրագրերի գործարկում AMD SEV SNP-ի վրա՝ հիշողության կոդավորման համար, OP-TEE ծրագրերի գործարկում Linux և մեկուսացում՝ օգտագործելով LVBS հայեցակարգը (օգտագործելով ապարատային վիրտուալիզացիա՝ առանձին միջուկի բաղադրիչները պաշտպանելու համար) Linux, օրինակ, օգտագործվում է մոդուլների իսկությունը և մուտքի վերահսկումը վերահսկելու համար):
Source: opennet.ru
